

Para evitar que un fallo en un cable o en un switch deje sin servicio a toda una red, se suelen conectar los switches con enlaces redundantes. El problema es que en una red de capa 2 esos enlaces crean bucles, y un bucle puede bloquear la red en segundos. El protocolo STP (Spanning Tree Protocol) resuelve el problema: deja activo un único camino sin bucles y mantiene los demás en reserva por si falla el principal.
Por qué un bucle de capa 2 es peligroso
Una trama Ethernet no tiene TTL, así que no caduca. Si hay un bucle, una trama de broadcast o con destino desconocido recorre la red una y otra vez y se multiplica en cada switch. Las consecuencias son:
- Tormenta de broadcast: el tráfico crece hasta saturar los enlaces y la CPU de los switches.
- Inestabilidad de la tabla MAC: los switches ven la misma dirección en puertos distintos y la actualizan continuamente.
- Tramas duplicadas en los equipos de destino.
Cómo funciona STP
Los switches intercambian mensajes llamados BPDU cada 2 segundos, con los que eligen un puente raíz y calculan el mejor camino hacia él. Cada switch identifica los puertos que forman parte del árbol y bloquea el resto. Cada switch tiene un Bridge ID, formado por una prioridad (32768 por defecto) y su dirección MAC; gana el menor. En PVST+ se suma además el número de VLAN a la prioridad, y la prioridad se configura en múltiplos de 4096.
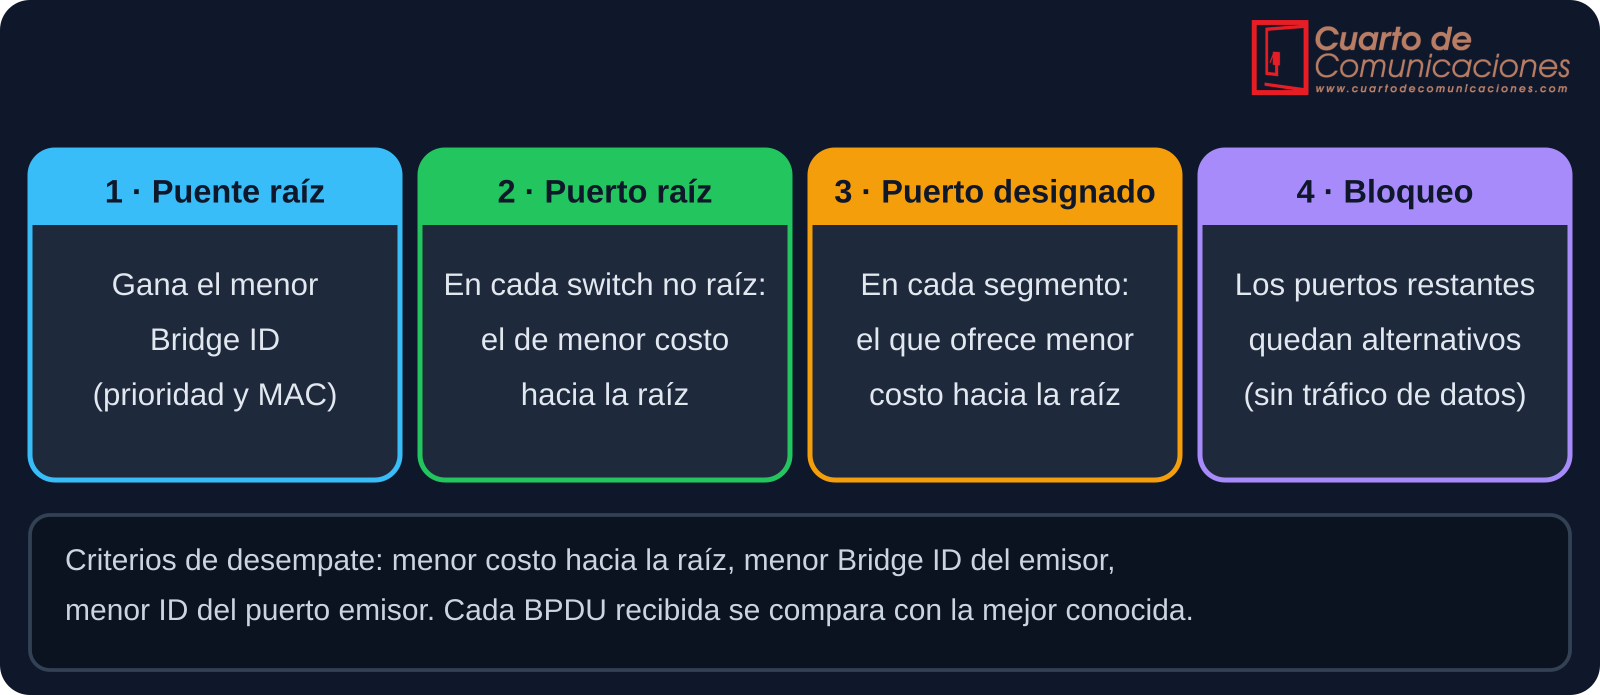
Roles de los puertos
| Rol del puerto | Función | Estado en RSTP |
|---|---|---|
| Raíz (root) | Mejor camino hacia el puente raíz | Forwarding |
| Designado (designated) | Reenvía el tráfico de su segmento hacia la raíz | Forwarding |
| Alternativo (alternate) | Camino de respaldo hacia la raíz, listo para sustituir al puerto raíz | Discarding |
| Respaldo (backup) | Respaldo de un puerto designado en el mismo segmento | Discarding |
| Deshabilitado | Puerto apagado o sin STP | — |
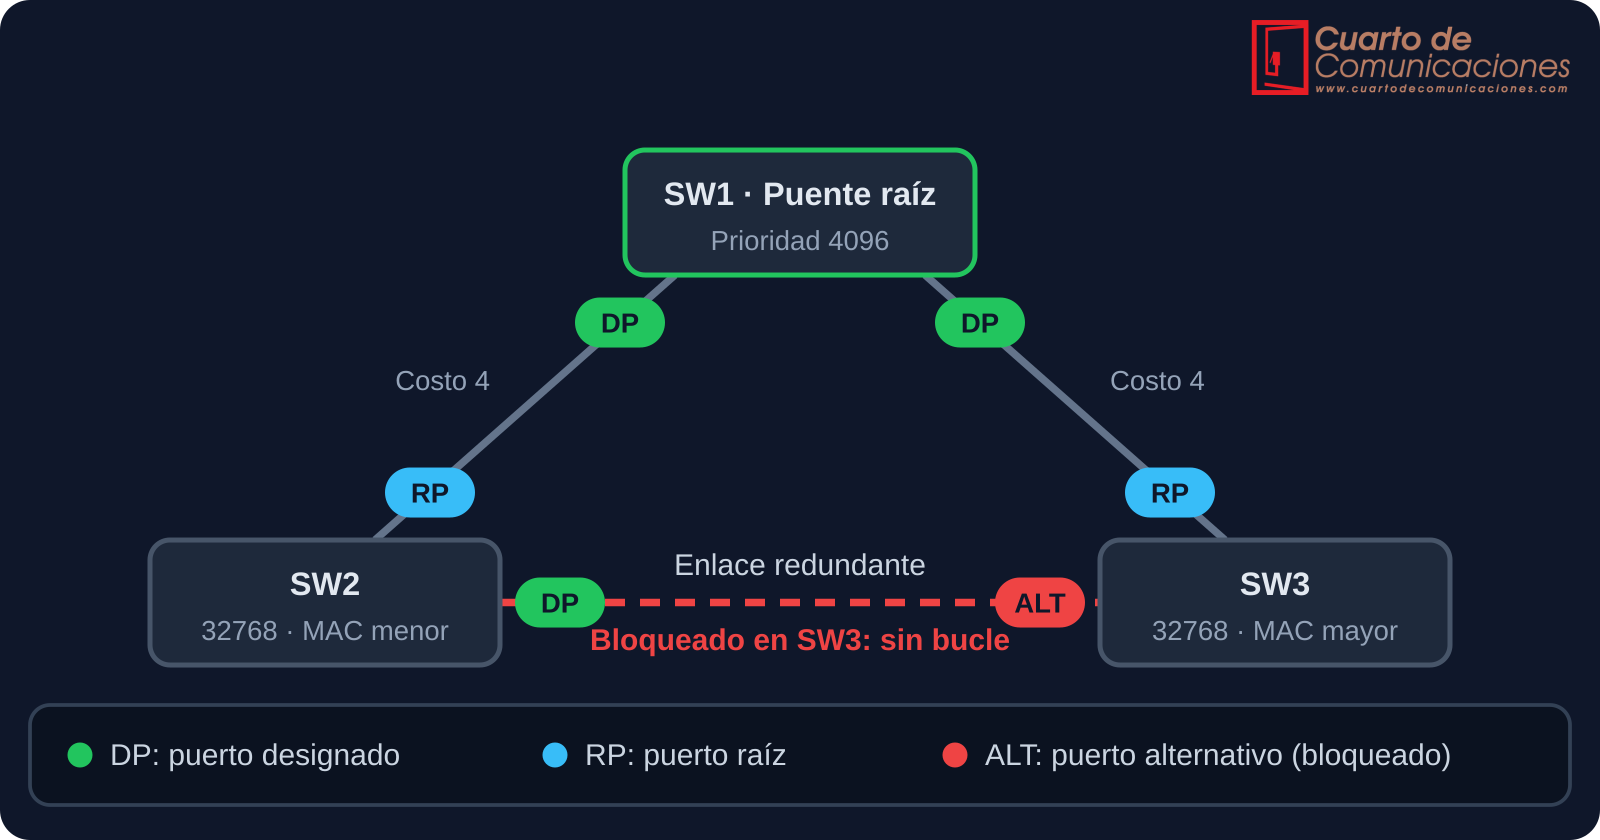
En el ejemplo, SW1 tiene la prioridad más baja y es el puente raíz. SW2 y SW3 eligen como puerto raíz el que les lleva directamente a SW1. En el enlace entre SW2 y SW3 el puerto designado es el del switch con menor Bridge ID, y el del otro extremo queda bloqueado.
El costo del camino
Cada enlace tiene un costo que depende de su velocidad. El camino de menor costo total hacia la raíz es el que se elige.
| Velocidad | Costo (método corto) | Costo (método largo) |
|---|---|---|
| 10 Mbps | 100 | 2.000.000 |
| 100 Mbps | 19 | 200.000 |
| 1 Gbps | 4 | 20.000 |
| 10 Gbps | 2 | 2.000 |
STP, RSTP, MSTP y PVST+
| Versión | Estándar | Características |
|---|---|---|
| STP | 802.1D | Una sola instancia, convergencia lenta (30 a 50 s) |
| RSTP | 802.1w | Convergencia rápida; se integra en 802.1D-2004 |
| MSTP | 802.1s | Varias instancias que agrupan VLAN; menos carga de CPU |
| PVST+ y Rapid PVST+ | Cisco | Una instancia por VLAN, con STP clásico o con RSTP |
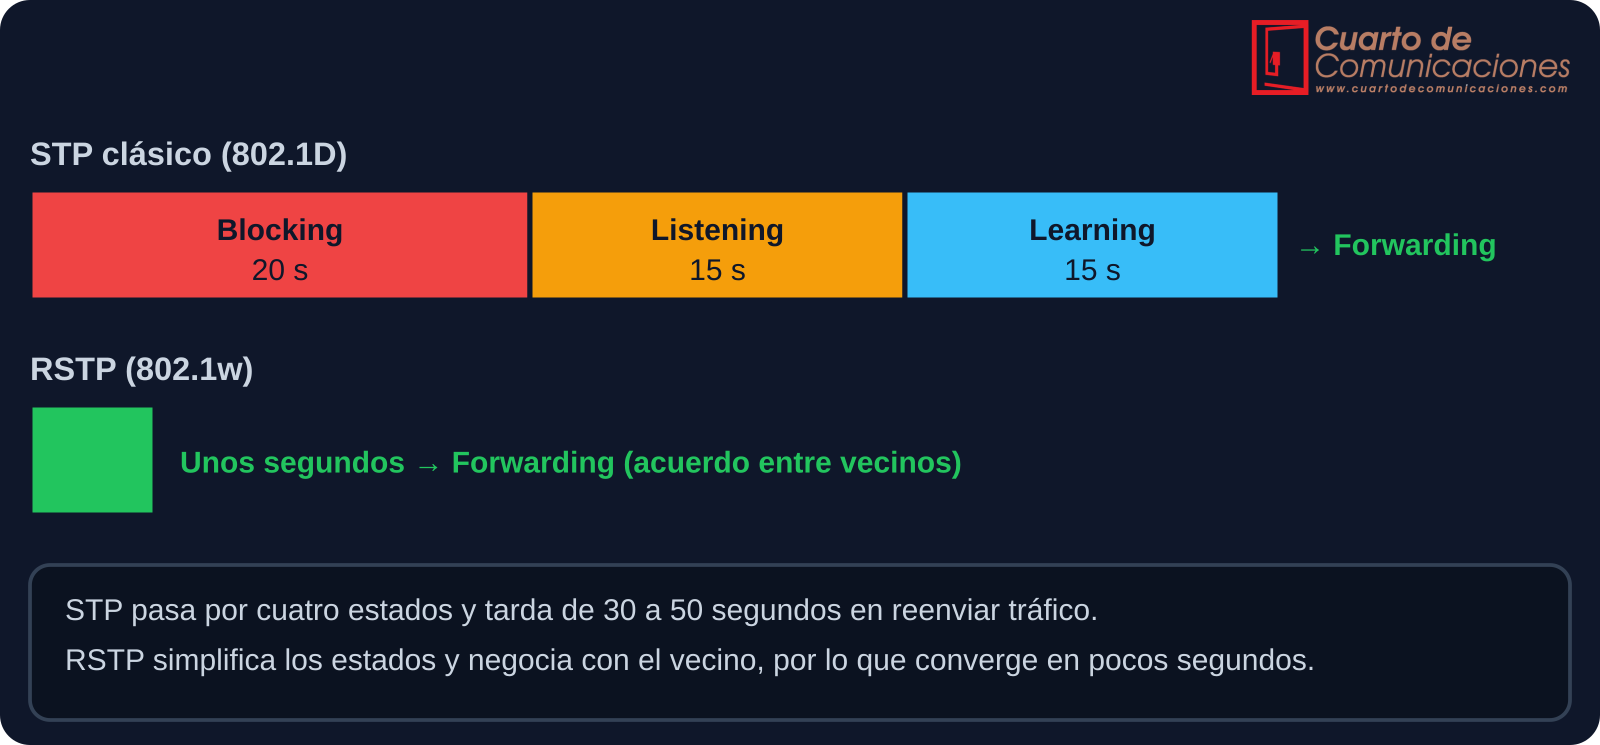
El STP clásico pasa por los estados Blocking, Listening, Learning y Forwarding, lo que supone una espera de 30 a 50 segundos tras un cambio. RSTP simplifica los estados (Discarding, Learning y Forwarding) y los vecinos acuerdan entre sí la transición, de modo que converge en pocos segundos. Hoy lo habitual es usar RSTP o Rapid PVST+.
Cómo configurar STP
La clave es decidir qué switch debe ser la raíz, normalmente el de núcleo o distribución, y un segundo como respaldo. Si no se configura, la raíz la decide la dirección MAC más baja, y puede acabar siendo el equipo más antiguo o el peor situado.
| Plataforma | Comandos |
|---|---|
| Cisco IOS | spanning-tree mode rapid-pvstspanning-tree vlan 10 root primaryspanning-tree vlan 10 root secondary (en el segundo switch) |
| Huawei VRP | stp mode rstpstp root primary (o stp priority 4096)stp enable |
| MikroTik RouterOS | /interface bridge set bridge1 protocol-mode=rstp priority=0x1000 |
Protecciones de STP
Los puertos que conectan equipos finales no deberían recibir BPDU. Estas funciones protegen la topología:
| Protección | Qué hace | Cisco IOS | Huawei VRP |
|---|---|---|---|
| PortFast / puerto de borde | Pasa a reenvío al instante los puertos de equipos finales | spanning-tree portfast |
stp edged-port enable |
| BPDU Guard | Deshabilita un puerto de borde si recibe BPDU | spanning-tree bpduguard enable |
stp bpdu-protection (global) |
| Root Guard | Impide que un puerto externo se convierta en raíz | spanning-tree guard root |
stp root-protection |
Cómo verificar
| Plataforma | Comandos de verificación |
|---|---|
| Cisco IOS | show spanning-tree, show spanning-tree vlan 10 y show spanning-tree summary |
| Huawei VRP | display stp brief y display stp |
| MikroTik RouterOS | /interface bridge monitor bridge1 y /interface bridge port print |
Comprueba quién es el puente raíz de cada VLAN, qué puertos están en reenvío o bloqueados y si hay cambios de topología frecuentes, que indican un enlace inestable.
Errores frecuentes
- No configurar la raíz y dejar que la elija la MAC.
- Activar PortFast en puertos que se conectan a otros switches, lo que puede crear bucles temporales.
- Conectar un switch no gestionado en dos tomas de la red, creando un bucle sin STP.
- Mezclar modos sin planificarlo, lo que complica la interoperabilidad y el diagnóstico.
- Olvidar que la raíz debe coincidir con la puerta de enlace de la VLAN para optimizar el tráfico.
- No proteger los puertos de acceso con BPDU Guard.
Preguntas frecuentes
¿STP desperdicia enlaces?
Sí: los puertos bloqueados no transportan tráfico. Para aprovecharlos se pueden agrupar con EtherChannel, que STP ve como un único enlace, o repartir las VLAN entre varias raíces con PVST+ o MSTP.
¿Hace falta STP si uso EtherChannel?
Sí, como protección: EtherChannel evita los bloqueos entre dos switches, pero un cable mal conectado en otro lugar de la red puede crear igualmente un bucle.
¿Cuánto tarda en recuperarse la red?
Con STP clásico, entre 30 y 50 segundos. Con RSTP, unos pocos segundos.
Siguientes pasos
- EtherChannel: cómo agrupar enlaces para ganar ancho de banda y redundancia.
- Seguridad de puertos: cómo proteger los puertos de acceso del switch.
- VLAN Trunk 802.1Q: la base sobre la que funciona PVST+.
- Enrutamiento en VLAN: cómo se comunican las VLAN entre sí.
Los contenidos tienen carácter técnico e informativo. Un cambio de raíz o de modo de STP puede interrumpir el servicio: planifícalo y pruébalo en un entorno controlado.