

Cuando se conectan dos switches con varios cables para ganar capacidad o redundancia, el protocolo STP bloquea todos menos uno, y el resto del ancho de banda se desperdicia. EtherChannel, o agregación de enlaces, soluciona el problema: agrupa varios enlaces físicos en uno lógico que suma su capacidad y sigue funcionando si uno de ellos falla.
Qué es la agregación de enlaces
«EtherChannel» es el nombre de Cisco. El estándar abierto es IEEE 802.3ad, integrado después en 802.1AX, que define el protocolo LACP. Cada fabricante la llama de una forma:
| Fabricante | Nombre de la función |
|---|---|
| Cisco | EtherChannel y Port-channel |
| Huawei | Eth-Trunk |
| MikroTik | Bonding (modo 802.3ad) |
| Genérico | LAG (Link Aggregation Group) |
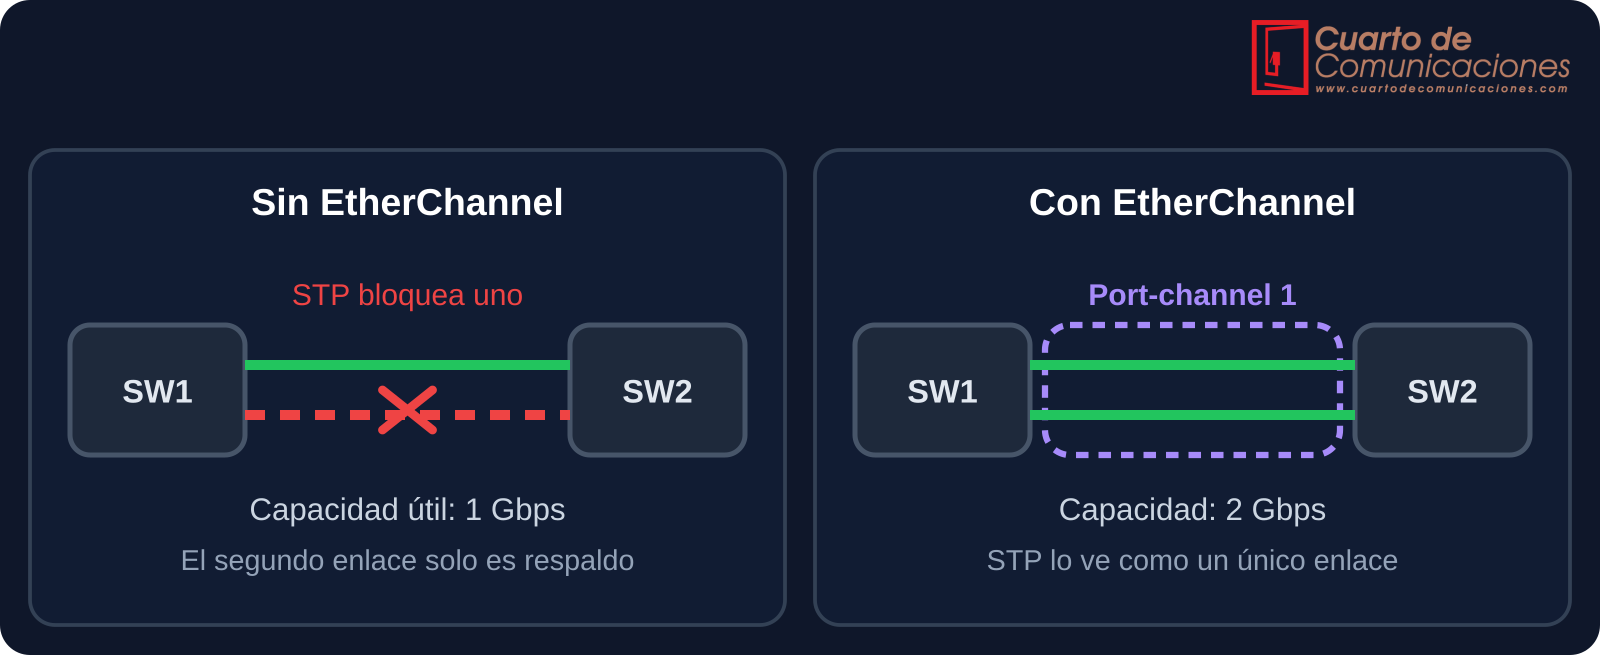
Las ventajas principales son:
- Más ancho de banda entre dos equipos, sumando los enlaces miembros.
- Redundancia: si un enlace miembro falla, el tráfico sigue por los demás sin que STP tenga que recalcular nada.
- Gestión sencilla: para STP y para la configuración de VLAN, el canal es una única interfaz.
Protocolos y modos
| Protocolo | Modos | Notas |
|---|---|---|
| LACP (802.3ad / 802.1AX) | active, passive | Estándar abierto: funciona entre fabricantes distintos |
| PAgP | desirable, auto | Propietario de Cisco |
| Estático | on | Sin negociación: no detecta errores de configuración entre los dos extremos |
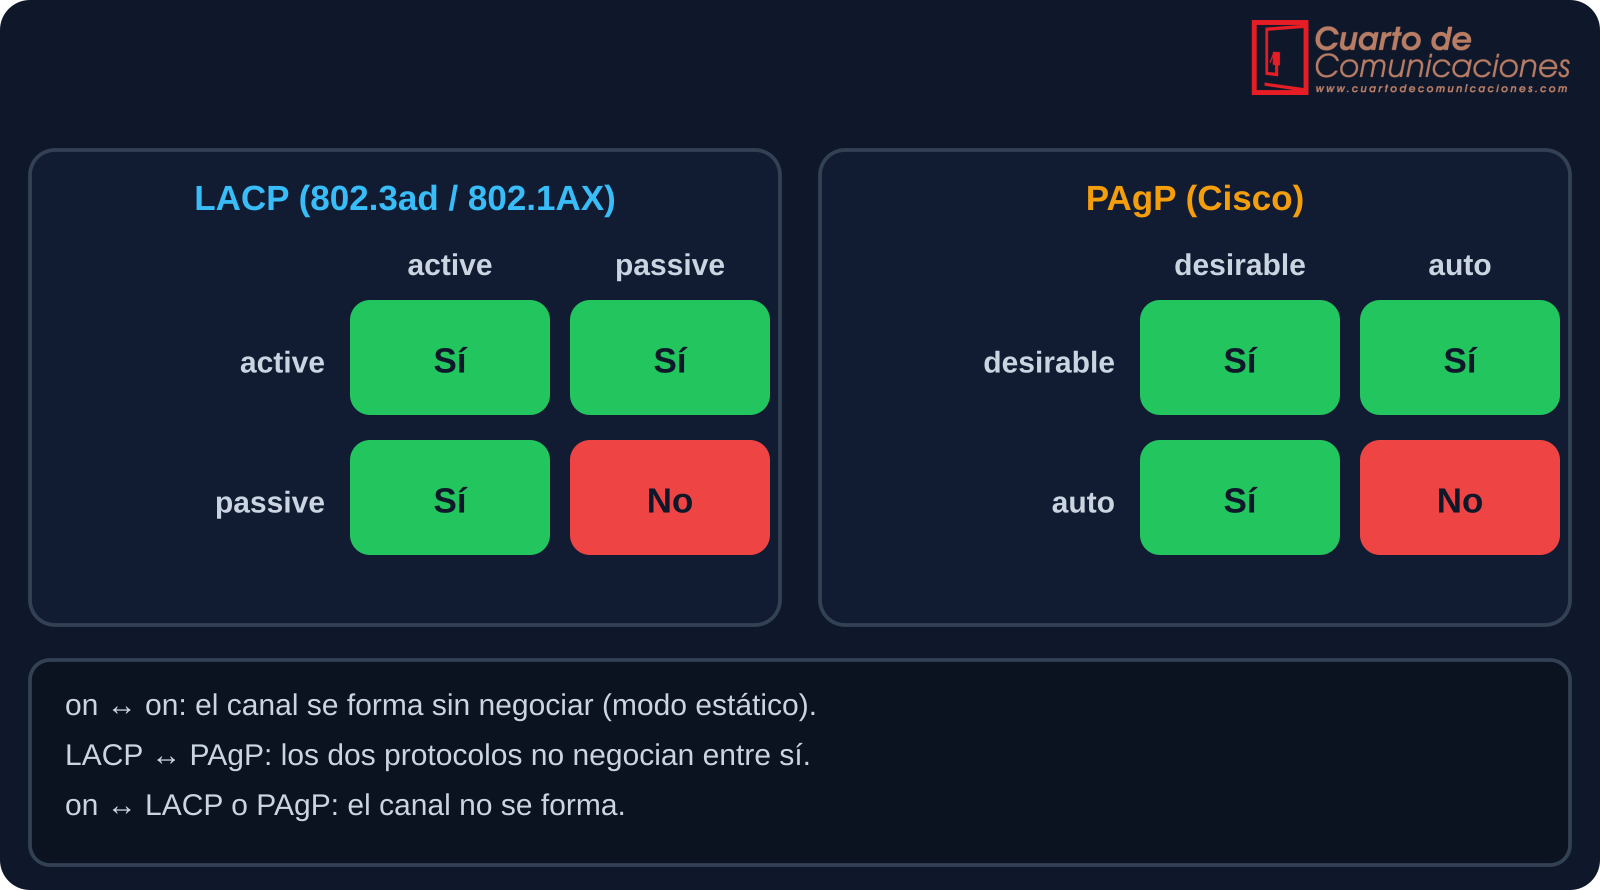
La regla práctica: usa LACP siempre que sea posible, porque es estándar y negocia, de modo que detecta configuraciones incompatibles. Con el modo estático on, un error en un extremo puede crear un bucle sin que nadie lo avise.
Requisitos para formar un canal
Todos los puertos miembros deben ser idénticos en:
- Velocidad y dúplex.
- Modo (acceso o trunk), VLAN de acceso o VLAN permitidas, y VLAN nativa.
- Configuración de STP, como el costo y la prioridad.
El número máximo de enlaces activos suele ser 8, y LACP permite hasta 16 miembros con 8 activos y el resto en espera. Los dos extremos deben usar el mismo número de enlaces. Además, los miembros deben llegar al mismo equipo (o a una pila o clúster que se comporte como uno solo).
Cómo se reparte el tráfico
El tráfico no se reparte paquete a paquete, sino por flujo: el switch calcula un valor de hash a partir de las direcciones MAC, IP o de los puertos, y con él elige el enlace miembro. Todos los paquetes de una misma conversación van por el mismo enlace, lo que evita que lleguen desordenados.
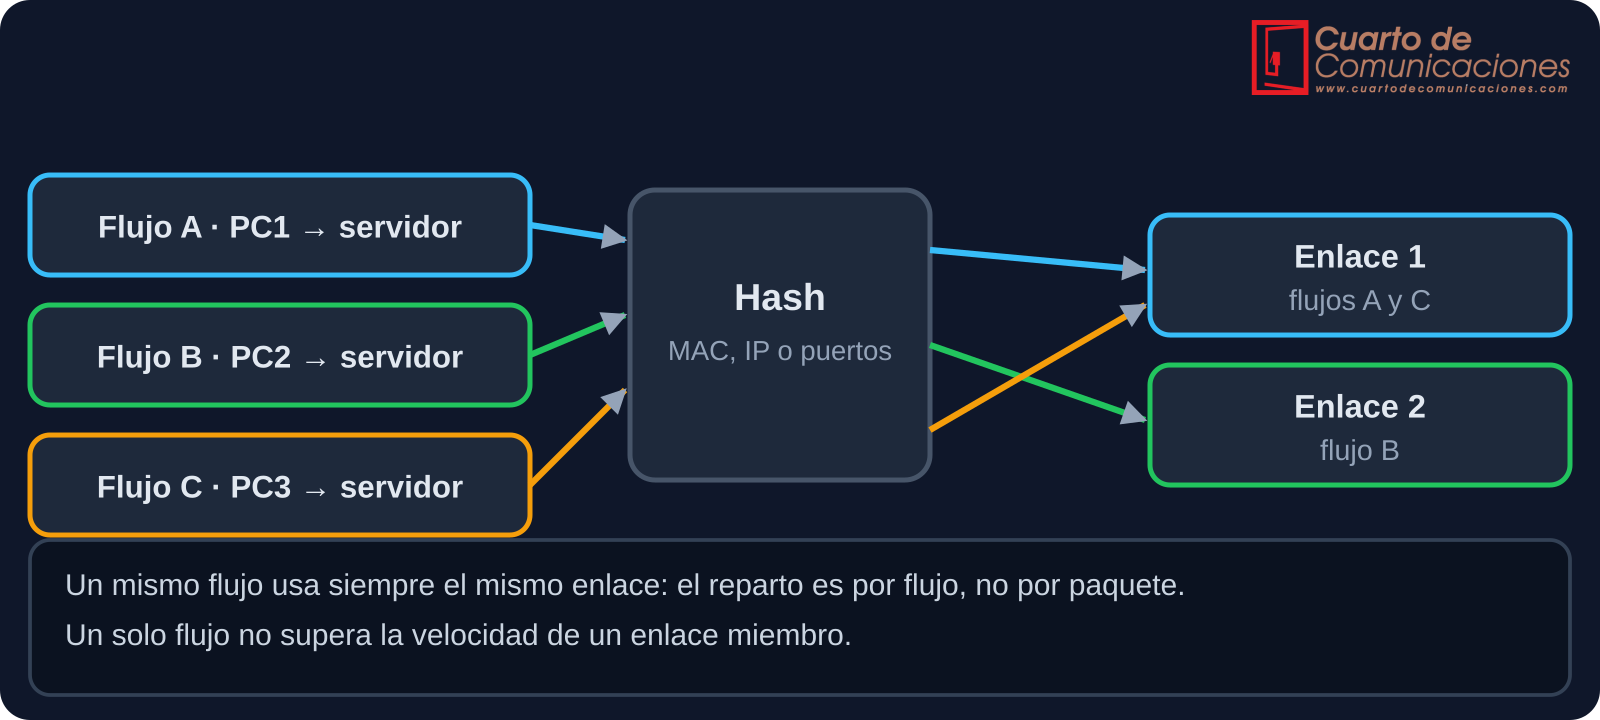
Por eso dos equipos que hablan solo entre sí nunca superan la velocidad de un enlace miembro, y un mal método de hash puede dejar un enlace saturado y otro vacío. El método se elige según el tipo de tráfico; la lista disponible depende del modelo:
| Método | Reparte según |
|---|---|
| src-mac / dst-mac / src-dst-mac | Direcciones MAC de origen, de destino o ambas |
| src-ip / dst-ip / src-dst-ip | Direcciones IP de origen, de destino o ambas |
| src-port / dst-port / src-dst-port | Puertos de capa 4 (según la plataforma) |
En Cisco se cambia con el comando global port-channel load-balance src-dst-ip; en Huawei, con load-balance src-dst-ip en la interfaz Eth-Trunk, y en MikroTik, con transmit-hash-policy.
Cómo configurarlo
| Plataforma | Comandos |
|---|---|
| Cisco IOS · LACP | interface range GigabitEthernet0/1 - 2channel-group 1 mode activeinterface Port-channel1switchport mode trunk |
| Cisco IOS · PAgP / estático | channel-group 1 mode desirable (PAgP)channel-group 1 mode on (estático) |
| Cisco IOS · capa 3 | interface Port-channel2no switchportip address 192.168.10.1 255.255.255.252 |
| Huawei VRP | interface Eth-Trunk 1mode lacp-staticport link-type trunkinterface GigabitEthernet0/0/1 y eth-trunk 1 (en cada miembro) |
| MikroTik RouterOS | /interface bonding add name=bond1 slaves=ether1,ether2 mode=802.3ad transmit-hash-policy=layer-2-and-3/interface bridge port add bridge=bridge1 interface=bond1 |
Es recomendable configurar el trunk y las VLAN en la interfaz del canal, y no solo en cada puerto, para que los cambios se apliquen a todos los miembros. El trunk 802.1Q se explica en el artículo de VLAN Trunk 802.1Q.
Cómo verificar
| Plataforma | Comandos de verificación |
|---|---|
| Cisco IOS | show etherchannel summary, show etherchannel port-channel, show lacp neighbor y show interfaces trunk |
| Huawei VRP | display eth-trunk 1 |
| MikroTik RouterOS | /interface bonding print y /interface bonding monitor bond1 |
En Cisco, el resultado de show etherchannel summary usa estos indicadores:
| Indicador | Significado |
|---|---|
| SU | Canal de capa 2 en uso |
| SD | Canal de capa 2 caído |
| P | Puerto agrupado en el canal |
| s | Puerto suspendido, por configuración distinta al resto |
| I | Puerto independiente, no agrupado |
| D | Puerto caído |
EtherChannel y STP
STP trata el canal como un único enlace con un costo que depende del ancho de banda total. Así se evita el bloqueo de enlaces entre dos switches, pero conviene mantener STP activo como protección frente a bucles en otras partes de la red. Se explica en el artículo de STP.
Errores frecuentes
- Miembros con velocidad, dúplex o VLAN permitidas distintas, que provocan puertos suspendidos (
s). - Poner los dos extremos en modo pasivo (LACP passive/passive o PAgP auto/auto): el canal no se forma.
- Mezclar LACP con PAgP o con el modo estático.
- Usar el modo on en un extremo y negociación en el otro.
- Configurar el canal en un extremo y olvidar el otro, lo que puede crear un bucle temporal.
- Conectar los miembros a dos switches independientes que no formen pila ni clúster.
- Esperar que un único flujo aproveche la suma de los enlaces.
Preguntas frecuentes
¿Cuántos enlaces puedo agrupar?
Depende del equipo, pero lo habitual es hasta 8 enlaces activos en un canal.
¿Puedo mezclar enlaces de distinta velocidad?
No en un mismo canal: todos los miembros deben tener la misma velocidad.
¿Sirve EtherChannel para conectar un servidor?
Sí. Los servidores usan LACP, con el nombre de bonding o teaming según el sistema operativo, para sumar varias tarjetas de red.
Siguientes pasos
- STP: cómo se evitan los bucles en la red conmutada.
- Seguridad de puertos: cómo proteger los puertos de acceso.
- VLAN Trunk 802.1Q y Enrutamiento en VLAN: cómo se transportan y se enrutan las VLAN por los canales.
Los contenidos tienen carácter técnico e informativo. Un cambio de configuración en un enlace troncal puede interrumpir el servicio: planifícalo y pruébalo en un entorno controlado.