

Un switch acepta por defecto cualquier equipo que se conecte a uno de sus puertos. Eso significa que cualquiera con un cable puede entrar en la red de una oficina, de un edificio o de una sala técnica. La seguridad de puertos (port security) limita qué equipos pueden usar cada puerto y qué hace el switch cuando aparece uno que no debería. Es una de las medidas más sencillas y rentables del refuerzo de la capa 2.
Qué amenazas se evitan
- Conexión de equipos no autorizados: un portátil ajeno, un punto de acceso o un switch doméstico conectados a una toma libre.
- Inundación de la tabla MAC (MAC flooding): un atacante envía miles de tramas con direcciones falsas para llenar la tabla del switch, que acaba reenviando el tráfico por todos los puertos y permite espiarlo.
- Cambios no controlados: equipos que se mueven de puerto sin que nadie lo registre.
Cómo funciona
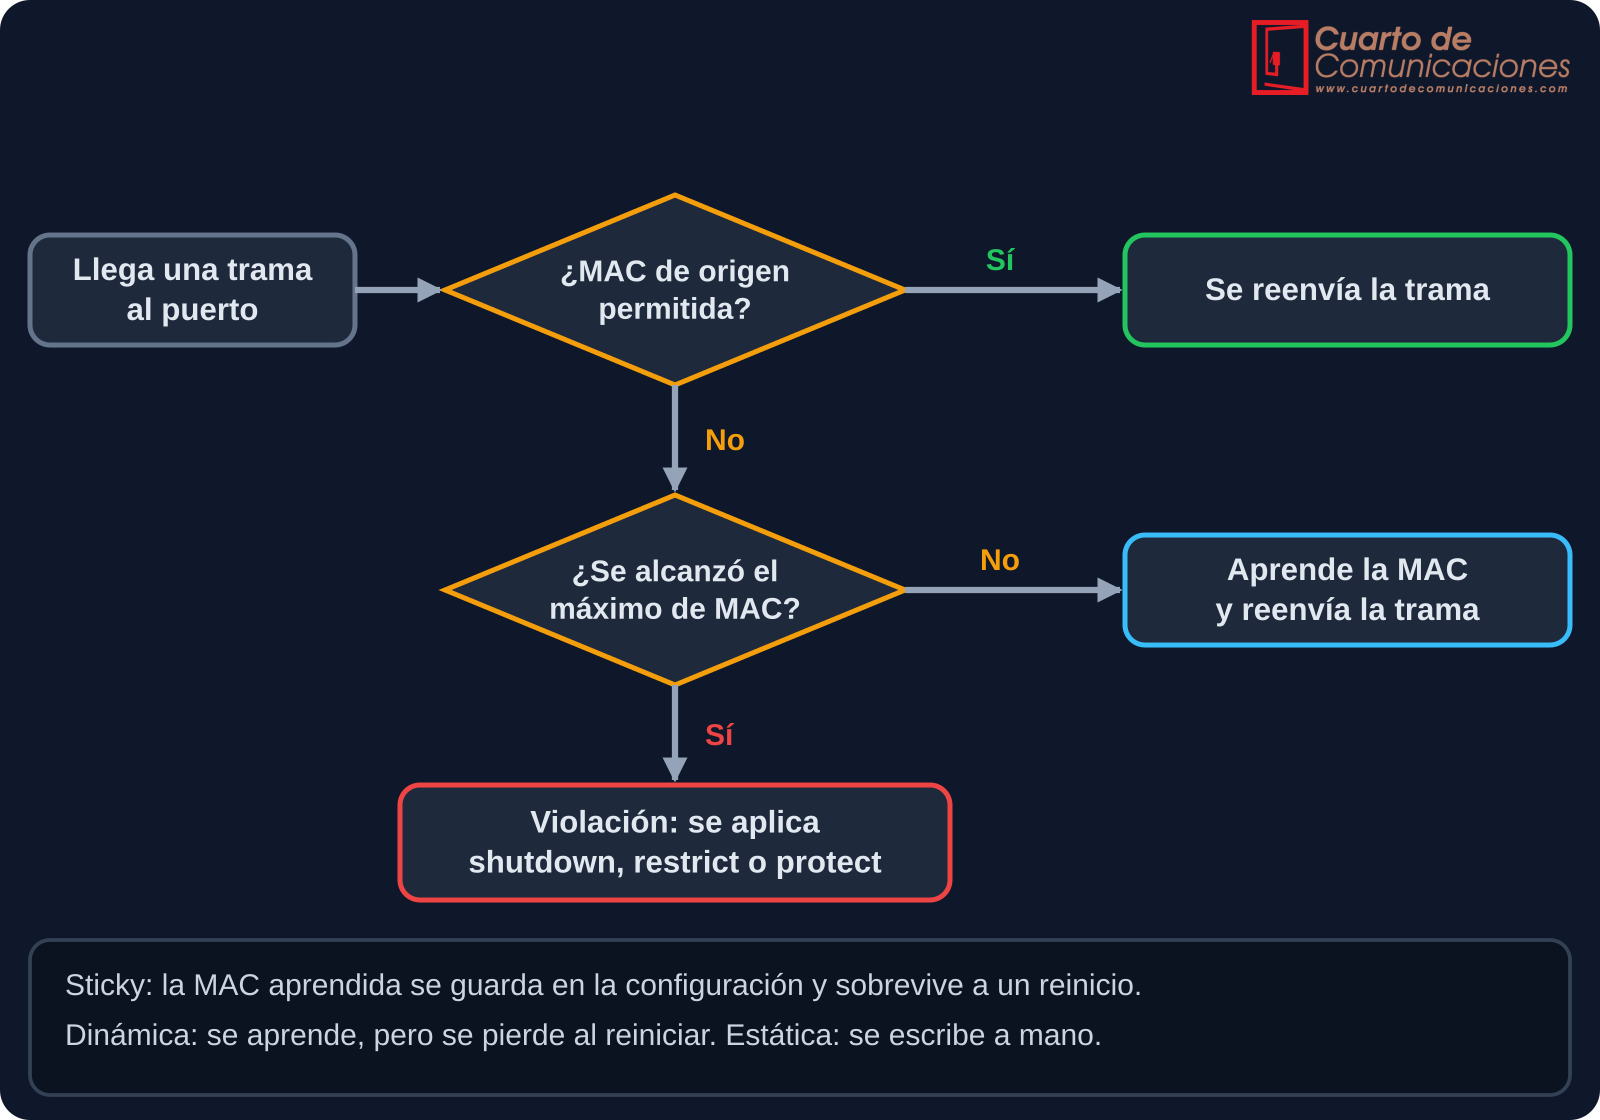
Cuando se activa en un puerto, el switch guarda las direcciones MAC permitidas y fija un máximo de direcciones por puerto (por defecto, 1). Cada trama que llega se comprueba con ese conjunto. Si la dirección de origen es nueva y todavía queda hueco, la aprende; si no queda hueco, se considera una violación y el switch aplica el modo configurado.
Tipos de direcciones seguras
| Tipo de dirección segura | Cómo se obtiene | Qué pasa al reiniciar |
|---|---|---|
| Estática | Se escribe a mano en la configuración | Se conserva |
| Dinámica | El switch la aprende del tráfico | Se pierde |
| Sticky | Se aprende y se guarda en la configuración en ejecución | Se conserva si guardas la configuración |
El modo sticky es el más práctico: el switch aprende la dirección del equipo que se conecta y la deja fijada, sin que haya que escribirla a mano. Recuerda guardar la configuración si quieres que sobreviva a un reinicio.
Modos de violación
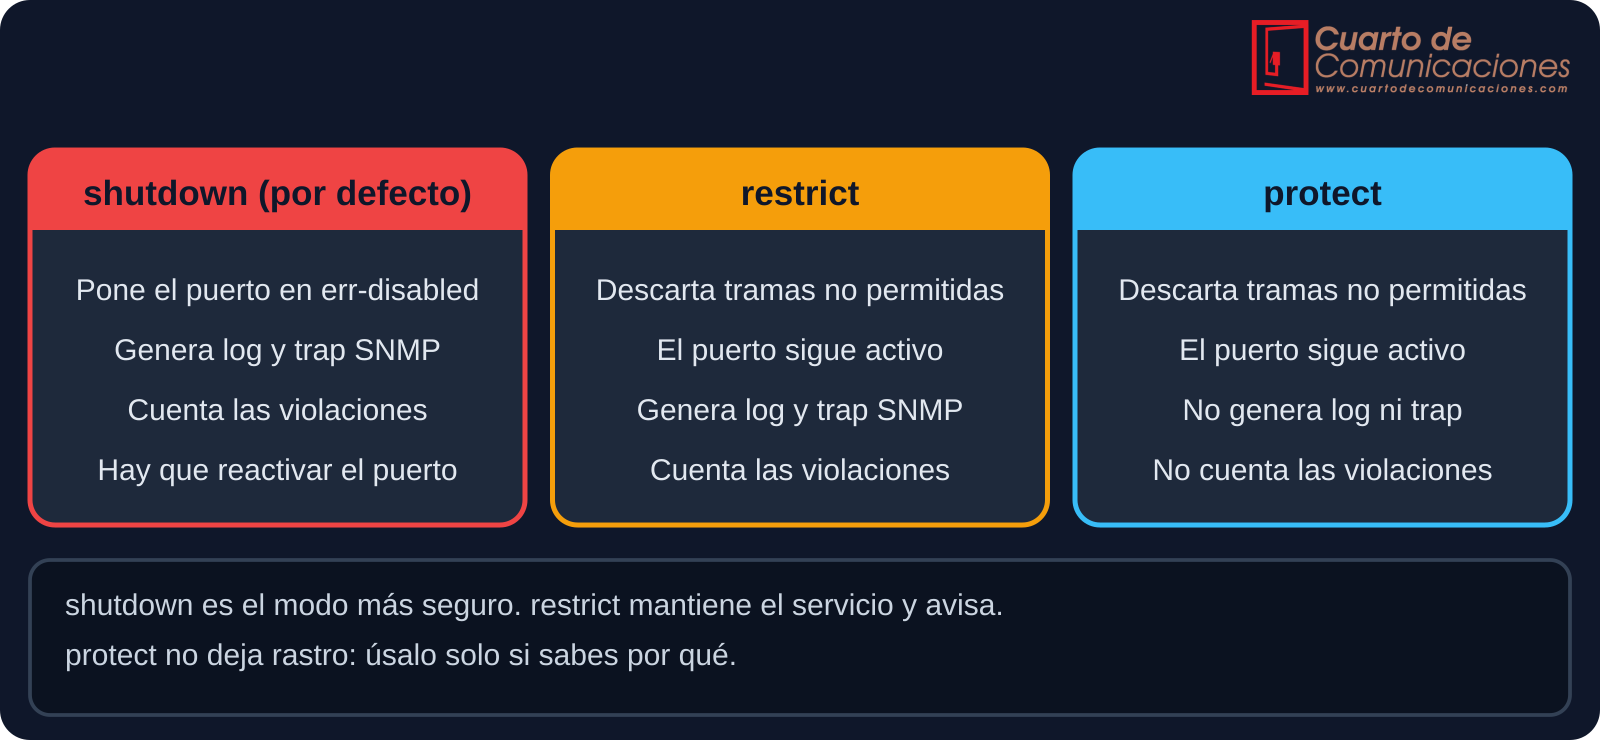
En shutdown el puerto pasa a err-disabled: se apaga y solo vuelve cuando alguien lo reactiva o cuando caduca un temporizador de recuperación. Es el más seguro, pero puede dejar sin servicio a un usuario legítimo que haya conectado otro equipo. Por eso, en algunos entornos se prefiere restrict, que descarta las tramas no permitidas, mantiene el puerto activo y deja constancia en el registro.
Cómo configurarla
El puerto debe ser de acceso (o un troncal configurado de forma explícita): no funciona en puertos con negociación dinámica.
| Plataforma | Comandos |
|---|---|
| Cisco IOS | interface FastEthernet0/1switchport mode accessswitchport port-securityswitchport port-security maximum 2switchport port-security mac-address stickyswitchport port-security violation restrict |
| Cisco IOS · MAC estática | switchport port-security mac-address 0011.2233.4455 |
| Huawei VRP | interface GigabitEthernet0/0/1port-security enableport-security max-mac-num 2port-security mac-address stickyport-security protect-action restrict |
En equipos con teléfono IP y PC detrás del mismo puerto, el máximo de direcciones debe ser de al menos 2 o 3, según el modelo y la configuración de la VLAN de voz.
Cómo verificar y recuperar un puerto
| Plataforma | Verificar | Recuperar un puerto bloqueado |
|---|---|---|
| Cisco IOS | show port-security, show port-security interface FastEthernet0/1, show port-security address y show interfaces status err-disabled |
shutdown y no shutdown en la interfaz, o de forma automática: errdisable recovery cause psecure-violation y errdisable recovery interval 300 |
| Huawei VRP | display port-security interface GigabitEthernet0/0/1 |
shutdown y undo shutdown en la interfaz |
| Acción | Comando en Cisco IOS |
|---|---|
| Borrar las direcciones sticky de un puerto | clear port-security sticky interface FastEthernet0/1 |
| Borrar las direcciones dinámicas | clear port-security dynamic |
| Guardar las sticky para que sobrevivan al reinicio | copy running-config startup-config |
Otras protecciones de capa 2
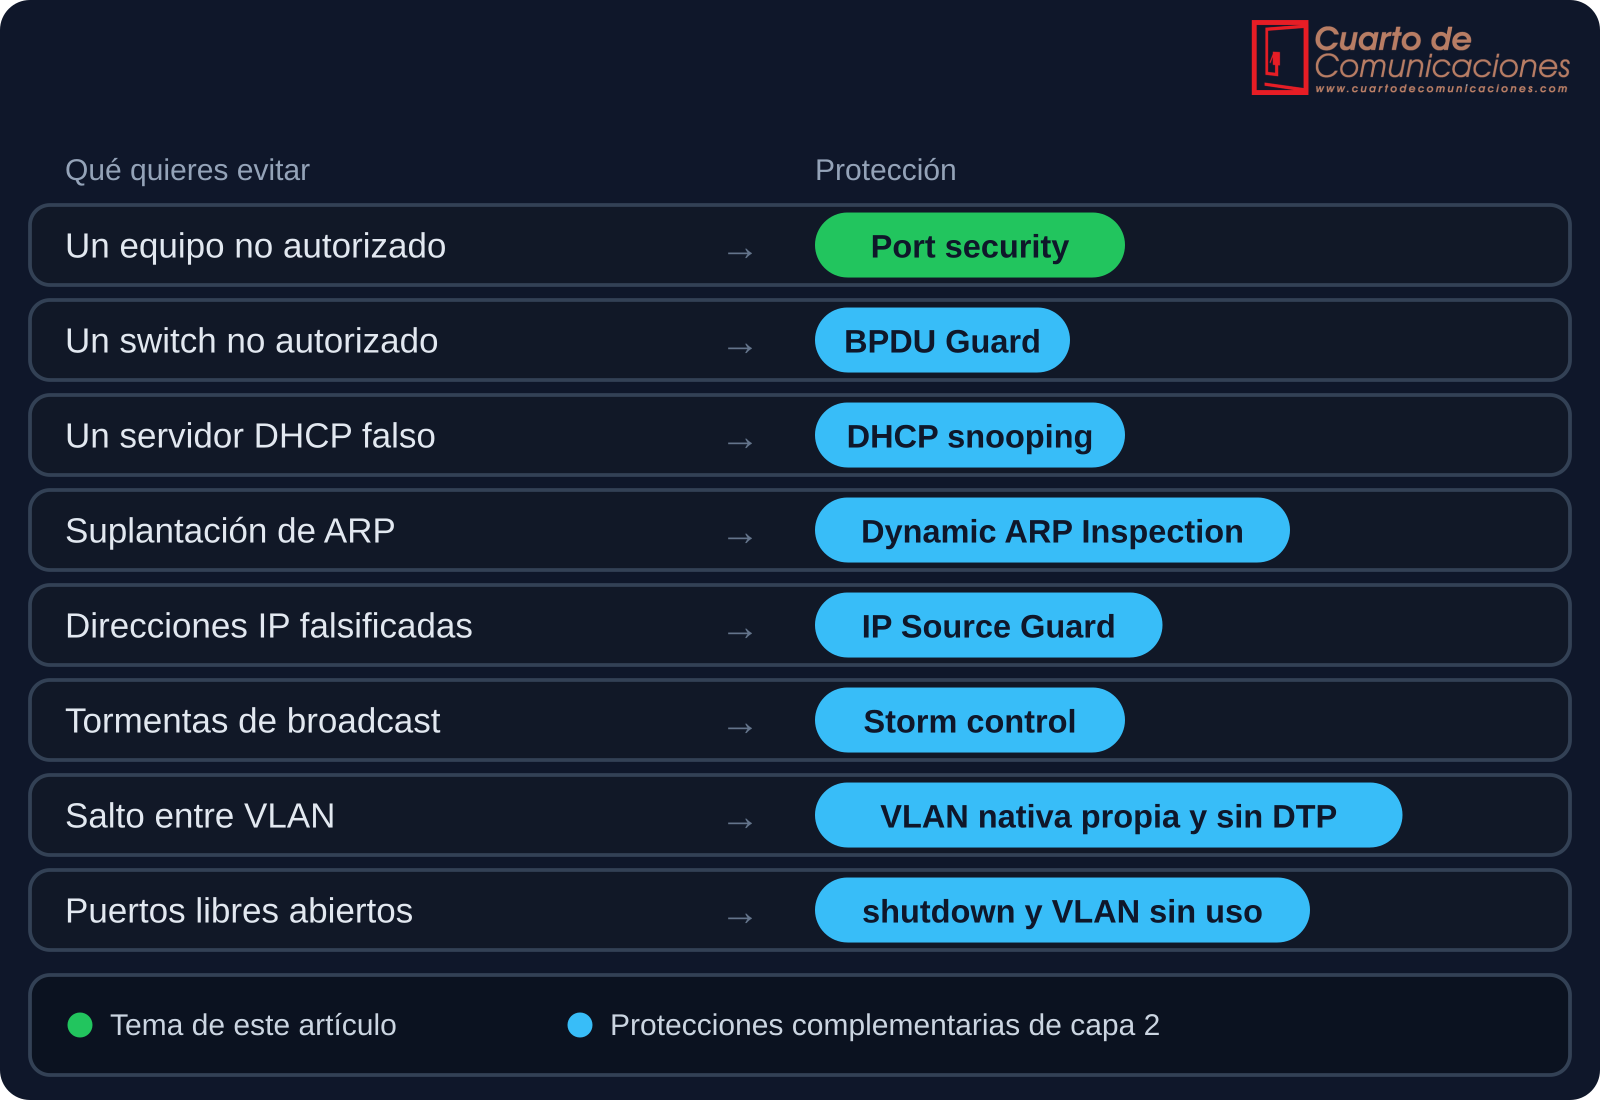
La seguridad de puertos no basta por sí sola: una dirección MAC se puede falsificar con facilidad, y la función solo controla quién se conecta, no quién es. Se combina con otras medidas:
| Protección | Qué hace | Cisco IOS |
|---|---|---|
| BPDU Guard | Deshabilita un puerto de acceso si recibe BPDU | spanning-tree bpduguard enable |
| DHCP snooping | Solo deja responder DHCP a los puertos de confianza | ip dhcp snooping, ip dhcp snooping vlan 10 y ip dhcp snooping trust en el puerto hacia el servidor |
| Dynamic ARP Inspection | Descarta ARP que no coincide con la tabla de DHCP snooping | ip arp inspection vlan 10 |
| IP Source Guard | Filtra el tráfico con IP de origen no asociada al puerto | ip verify source |
| Storm control | Limita el tráfico de broadcast, multicast o unicast desconocido | storm-control broadcast level 5 |
| VLAN nativa y DTP | Evita el salto entre VLAN en puertos troncales | switchport trunk native vlan 999 y switchport nonegotiate |
| Puertos sin usar | Los deja apagados y en una VLAN aislada | shutdown y switchport access vlan 999 |
Para autenticar a los usuarios y no solo a los equipos, la solución adecuada es 802.1X.
Buenas prácticas
- Configura todos los puertos de usuario en modo acceso de forma explícita.
- Limita las direcciones MAC por puerto al mínimo necesario.
- Usa sticky en puestos fijos y guarda la configuración.
- Apaga los puertos sin usar y asígnalos a una VLAN aislada.
- Activa BPDU Guard y PortFast en los puertos de acceso.
- Añade DHCP snooping y Dynamic ARP Inspection en las VLAN de usuarios.
- Envía los avisos al registro y monitoriza los puertos bloqueados.
- Documenta qué equipo corresponde a cada puerto.
Errores frecuentes
- Olvidar el modo acceso y recibir un error al activar la función.
- Dejar el máximo en 1 en puertos con teléfono IP y PC, o con un equipo que usa máquinas virtuales.
- No guardar la configuración tras aprender las direcciones sticky.
- No avisar a los usuarios de que cambiar de equipo exige borrar la dirección anterior.
- Activar la función en enlaces entre switches o en miembros de un EtherChannel.
- No monitorizar los puertos en err-disabled.
- Confiar en la seguridad de puertos como única defensa.
Preguntas frecuentes
¿Qué ocurre si cambio el PC de un puesto?
Con sticky o con direcciones estáticas, el puerto reconoce la MAC anterior. Hay que borrar esa dirección (o el sticky del puerto) y, si el puerto se bloqueó, reactivarlo.
¿Protege contra la suplantación de MAC?
No. Un atacante que conozca la MAC permitida puede copiarla. Para evitarlo se usa 802.1X, que autentica al usuario o al equipo.
¿Cuántas direcciones permito por puerto?
Las mínimas necesarias: una para un PC, dos o tres con teléfono IP, y más si hay un switch pequeño o máquinas virtuales detrás.
Siguientes pasos
- STP: cómo se evitan los bucles y qué hace BPDU Guard.
- EtherChannel : cómo agrupar enlaces entre switches.
- VLAN Trunk 802.1Q: la segmentación sobre la que se aplican estas protecciones.
- DHCP, DNS y ARP: los protocolos que protegen DHCP snooping y la inspección de ARP.
Los contenidos tienen carácter técnico e informativo. Un cambio de seguridad en un puerto puede dejar a un usuario sin servicio: pruébalo primero en un entorno controlado y avisa a los afectados.