

Las VLAN dividen una red conmutada en redes lógicas separadas, cada una con su propio dominio de broadcast y su propia subred. Es justo lo que se busca, pero tiene una consecuencia: dos equipos de VLAN distintas no pueden comunicarse si no hay un dispositivo de capa 3 que enrute entre ellas. En este artículo se explican los métodos que existen, con el ejemplo de tres VLAN y cómo configurarlos.
Por qué hace falta enrutar entre VLAN
Un switch de capa 2 solo reenvía tramas dentro de cada VLAN. Para pasar de una VLAN a otra, el tráfico debe llegar a un router o a un switch de capa 3, que lo reenvíe según las direcciones IP. Esa función también permite controlar quién habla con quién, con listas de control de acceso entre VLAN. La segmentación en VLAN se explica en el artículo de VLAN Trunk 802.1Q.
Métodos para enrutar entre VLAN
| Método | Cómo funciona | Ventajas | Limitaciones |
|---|---|---|---|
| Router-on-a-stick | Un router con subinterfaces 802.1Q y un único enlace trunk al switch | Económico; basta un router y un cable | El tráfico entre VLAN comparte un enlace y la CPU del router |
| Switch de capa 3 con SVI | El switch enruta con una interfaz virtual por VLAN | Enrutamiento a velocidad de hardware y sin cuello de botella | Requiere un switch de capa 3 |
| Interfaz física por VLAN | Un puerto del router por cada VLAN | Muy sencillo | Gasta puertos y no escala |
| Puerto enrutado | Un puerto del switch de capa 3 sin switchport, con IP propia | Ideal para enlaces punto a punto entre equipos de capa 3 | No transporta VLAN |
El ejemplo: tres VLAN y su plan de direcciones
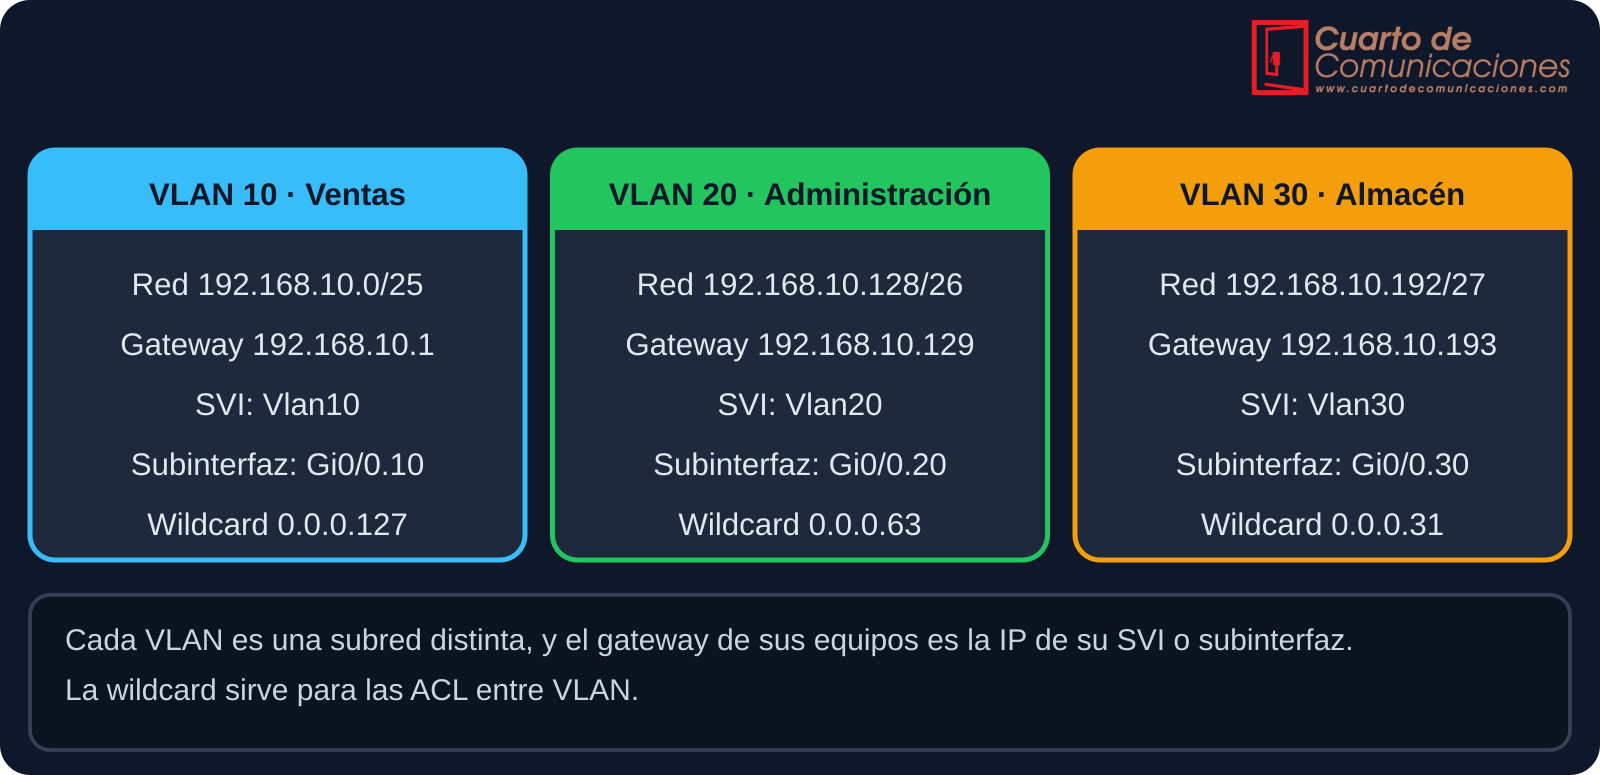
Se utiliza el plan de direcciones del artículo de Subnetting: tres VLAN dentro de 192.168.10.0/24, con la primera dirección útil de cada subred como puerta de enlace:
Router-on-a-stick
El router se conecta al switch con un solo enlace trunk 802.1Q. En el router, ese puerto se divide en subinterfaces, una por VLAN, cada una con su etiqueta y con la IP que actúa de puerta de enlace.
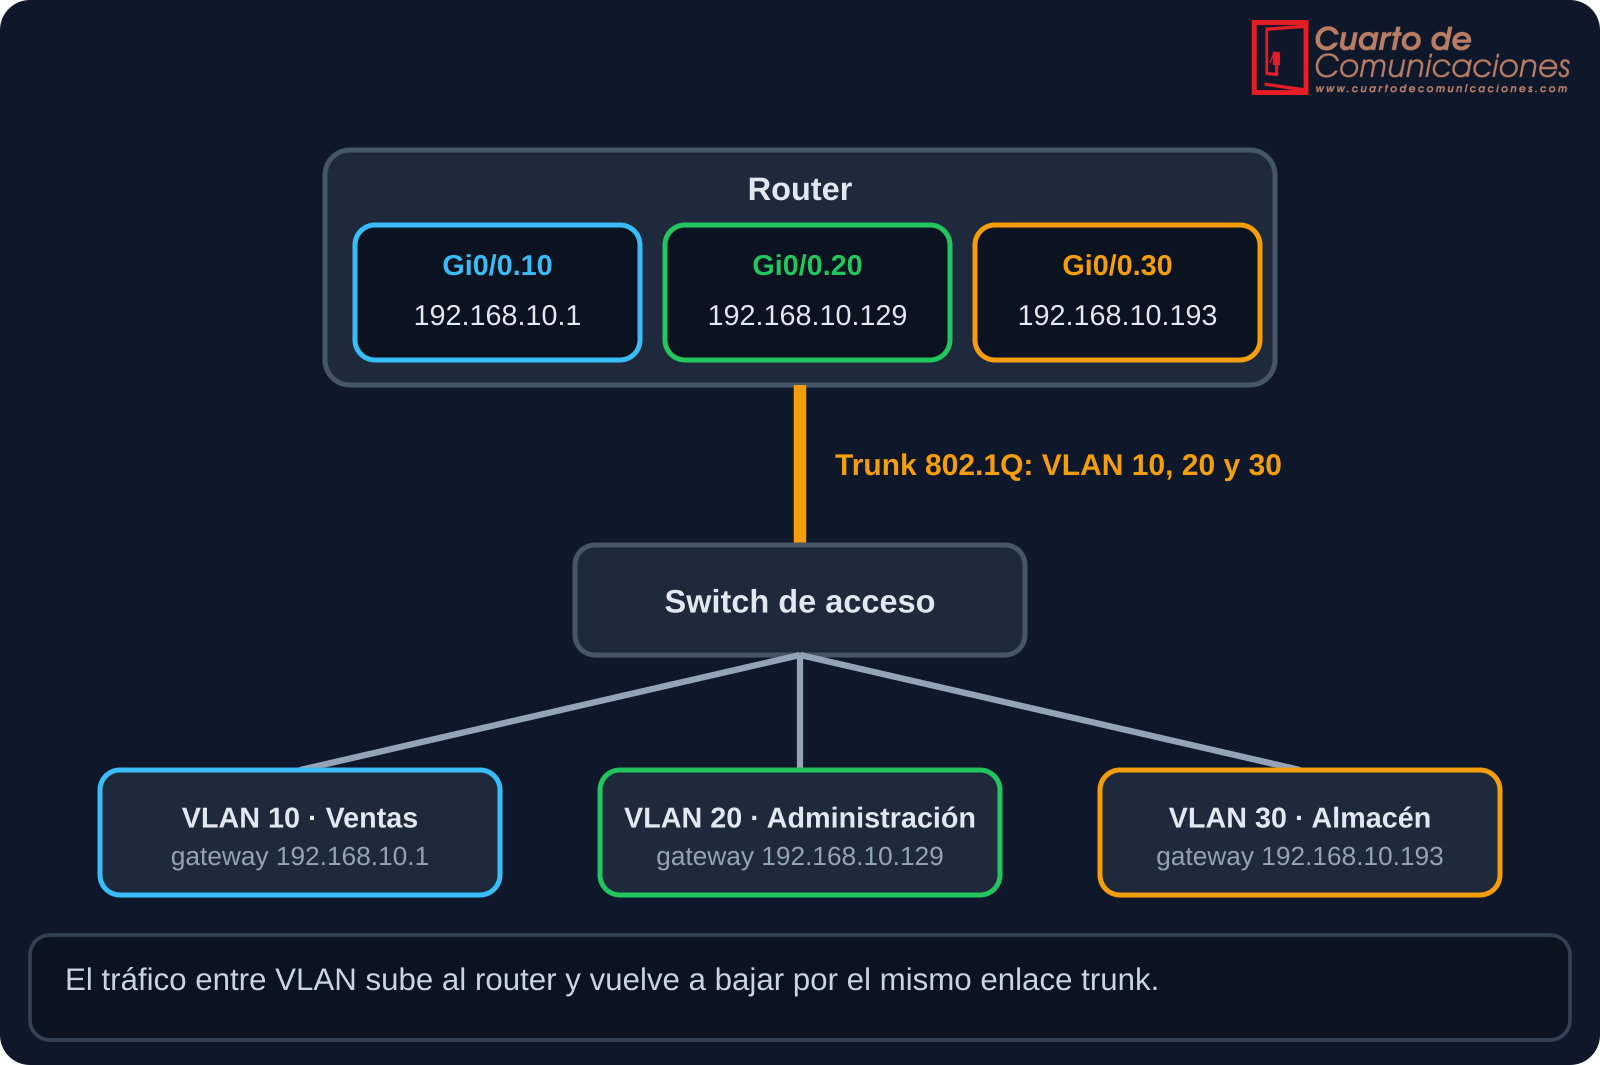
En el switch, el puerto hacia el router debe ser un trunk que permita esas VLAN:
| Plataforma | Puerto del switch hacia el router |
|---|---|
| Cisco IOS | switchport trunk encapsulation dot1q (si el modelo lo pide), switchport mode trunk y switchport trunk allowed vlan 10,20,30 |
| Huawei VRP | port link-type trunk y port trunk allow-pass vlan 10 20 30 |
| Plataforma | Router con subinterfaces (router-on-a-stick) |
|---|---|
| Cisco IOS | interface GigabitEthernet0/0 y no shutdowninterface GigabitEthernet0/0.10encapsulation dot1Q 10ip address 192.168.10.1 255.255.255.128interface GigabitEthernet0/0.20encapsulation dot1Q 20ip address 192.168.10.129 255.255.255.192interface GigabitEthernet0/0.30encapsulation dot1Q 30ip address 192.168.10.193 255.255.255.224 |
| Huawei VRP | interface GigabitEthernet0/0/1.10dot1q termination vid 10ip address 192.168.10.1 255.255.255.128arp broadcast enable(repetir para las VLAN 20 y 30) |
| MikroTik RouterOS | /interface vlan add name=vlan10 interface=ether1 vlan-id=10/ip address add address=192.168.10.1/25 interface=vlan10(repetir para las VLAN 20 y 30) |
| Linux | ip link add link eth0 name eth0.10 type vlan id 10ip addr add 192.168.10.1/25 dev eth0.10ip link set eth0.10 up |
Si se usa una VLAN nativa en el trunk (sin etiquetar), debe coincidir en los dos extremos, y en el router se declara con encapsulation dot1Q 99 native. Lo más sencillo es no usar la VLAN 1 como nativa y dejar una VLAN sin uso para ese fin.
Switch de capa 3 con SVI
Un switch de capa 3 puede enrutar internamente. Para cada VLAN se crea una SVI (Switch Virtual Interface), una interfaz virtual con la IP de la puerta de enlace. En Cisco hay que activar el enrutamiento con ip routing; en Huawei, estas interfaces se llaman Vlanif.
| Plataforma | Switch de capa 3 con SVI |
|---|---|
| Cisco IOS | ip routingvlan 10, vlan 20 y vlan 30 (con su nombre)interface Vlan10ip address 192.168.10.1 255.255.255.128no shutdowninterface Vlan20 con ip address 192.168.10.129 255.255.255.192interface Vlan30 con ip address 192.168.10.193 255.255.255.224 |
| Huawei VRP | vlan batch 10 20 30interface Vlanif10ip address 192.168.10.1 255.255.255.128interface Vlanif20 con ip address 192.168.10.129 255.255.255.192interface Vlanif30 con ip address 192.168.10.193 255.255.255.224 |
Una SVI solo pasa al estado up si la VLAN existe en el switch y hay al menos un puerto activo en ella, o un trunk que la transporte. Si aparece caída, es lo primero que hay que revisar.
Comparación entre los dos métodos
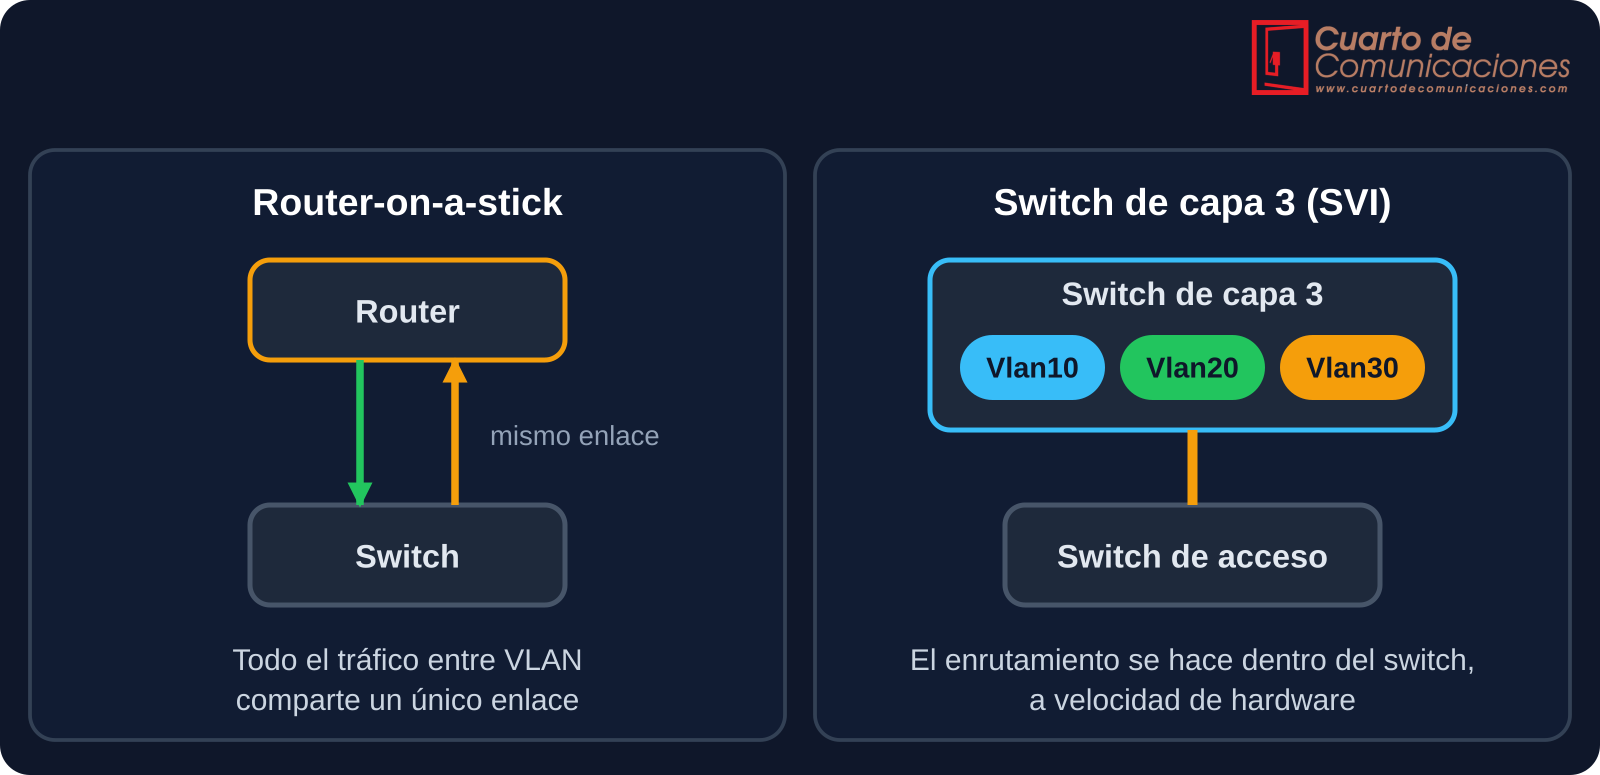
En una red pequeña con un router y un switch de capa 2, router-on-a-stick es una solución válida y barata. Cuando crece el tráfico entre VLAN, un switch de capa 3 es la opción habitual, porque evita que todo el tráfico pase dos veces por un único enlace.
Salida a Internet y otras redes
El equipo que enruta entre las VLAN suele ser también el que sale a otras redes. Para eso necesita una ruta por defecto (consulta el artículo de Enrutamiento estático) o aprender las rutas con un protocolo como OSPF. Si la red sale a Internet con direcciones privadas, hay que traducirlas con NAT y PAT en el equipo de salida.
DHCP en varias VLAN
Cada VLAN necesita su propio rango de direcciones. Si el servidor DHCP está en otra VLAN, los equipos no lo alcanzan con sus peticiones de broadcast, y el equipo que enruta debe reenviarlas con un relé DHCP: ip helper-address en la SVI o subinterfaz de Cisco, o dhcp select relay en Huawei. El funcionamiento de DHCP se explica en el artículo de DHCP, DNS y ARP.
Controlar el tráfico entre VLAN con ACL
Una ventaja del enrutamiento entre VLAN es poder filtrar. Ejemplo en Cisco IOS: impedir que Ventas (VLAN 10) acceda a Administración (VLAN 20), y permitir el resto:
ip access-list extended VENTAS_ENTRADAdeny ip 192.168.10.0 0.0.0.127 192.168.10.128 0.0.0.63permit ip any any- En la interfaz de la VLAN 10:
ip access-group VENTAS_ENTRADA in
Las máscaras wildcard son las del plan de direcciones (0.0.0.127 y 0.0.0.63), explicadas en el artículo de Subnetting. Aplica la ACL lo más cerca posible del origen del tráfico.
Cómo verificar
| Plataforma | Comandos de verificación |
|---|---|
| Cisco IOS | show ip interface brief, show vlan brief, show interfaces trunk, show interfaces vlan 10 y show ip route |
| Huawei VRP | display ip interface brief, display vlan y display ip routing-table |
| MikroTik RouterOS | /interface vlan print, /ip address print y /ip route print |
La secuencia de comprobación más útil es: ping desde un equipo a su puerta de enlace, después a un equipo de otra VLAN y, por último, a un destino externo. Consulta el artículo de ICMP para interpretar el resultado.
Diagnóstico de problemas
| Síntoma | Causa probable | Qué comprobar |
|---|---|---|
| Los equipos de una VLAN no llegan a otra | Falta ip routing o la puerta de enlace de los equipos es incorrecta |
El enrutamiento activado y el gateway configurado en cada equipo |
| La interfaz VLAN está down | La VLAN no existe en el switch o no tiene ningún puerto activo | show vlan brief y el estado de los puertos y del trunk |
| Solo funciona una VLAN con el router | La VLAN no está permitida en el trunk o la subinterfaz no coincide | show interfaces trunk y el número en encapsulation dot1Q |
| Se llega al gateway pero no a otros equipos | ACL, firewall del equipo o máscara incorrecta | Las ACL de las SVI y el firewall de Windows, que bloquea el ping por defecto |
| Los equipos no obtienen IP | El servidor DHCP está en otra VLAN y no hay relé | ip helper-address en la SVI o subinterfaz |
| Enlace trunk con avisos de VLAN nativa | VLAN nativa distinta en cada extremo | La VLAN nativa en el router y en el switch |
Errores frecuentes
- Olvidar
ip routingen un switch de capa 3 de Cisco. - No permitir la VLAN en el trunk hacia el router.
- Poner en un equipo una puerta de enlace que no pertenece a su subred.
- Solapar subredes entre VLAN al planificar las direcciones.
- Dejar la VLAN 1 como nativa y como VLAN de usuarios.
- No filtrar el tráfico entre VLAN que no deberían comunicarse.
- Olvidar el relé DHCP cuando el servidor está en otra VLAN.
Preguntas frecuentes
¿Router-on-a-stick o switch de capa 3?
Router-on-a-stick sirve para redes pequeñas con poco tráfico entre VLAN. Un switch de capa 3 es mejor cuando hay mucho tráfico entre VLAN o cuando la red va a crecer.
¿Hace falta una subinterfaz o una SVI por cada VLAN?
Sí, una por cada VLAN que deba enrutarse, y cada una con su IP, que actúa de puerta de enlace de esa VLAN.
¿Qué es un puerto enrutado?
Es un puerto de un switch de capa 3 con no switchport y su propia IP, como si fuera un puerto de router. Se usa en enlaces punto a punto entre equipos de capa 3.
Siguientes pasos
- VLAN Trunk 802.1Q: cómo se segmenta la red y se transportan las VLAN.
- OSPF y Enrutamiento estático: cómo se comunican esas redes con el resto.
- Redes LAN: el diseño completo con las tres VLAN.
- STP y Seguridad de puertos: estabilidad y protección de la red conmutada.
Los contenidos tienen carácter técnico e informativo. Un cambio en el trunk o en el direccionamiento puede interrumpir el servicio: planifícalo, pruébalo en un entorno controlado y guarda una copia de la configuración antes de modificarla.