

Durante años, las estaciones base se conectaron al núcleo con circuitos E1 sobre PDH y SDH. Con el 4G y, sobre todo, con el 5G, el tráfico móvil es de datos y crece sin parar, y el transporte se ha rehecho sobre redes de paquetes: Ethernet de operador (Carrier Ethernet) e IP/MPLS. En este artículo se explica cómo están organizadas, qué servicios ofrecen y qué hay que vigilar para que la red móvil funcione bien por encima.
De TDM a paquetes
El artículo PDH, SDH y DWDM describe la base TDM, que sigue existiendo en muchas redes. El paso a paquetes fue gradual:
| Tecnología móvil | Transporte habitual | Interfaces principales |
|---|---|---|
| 2G | TDM: E1 sobre PDH o SDH | Abis y A |
| 3G | ATM y E1, después Ethernet | Iub |
| 4G | Ethernet, IP y MPLS | S1 y X2 |
| 5G | IP/MPLS y segment routing sobre Ethernet de 10, 25 o 100 Gbps | NG y Xn, además de F1 y eCPRI en la RAN dividida |
El motivo es doble: la capacidad que exige el tráfico de datos y el menor coste por bit de Ethernet y de IP frente a los circuitos dedicados.
Fronthaul, midhaul y backhaul
En 5G, con la estación dividida en RU, DU y CU, el transporte se reparte en tres segmentos con exigencias distintas. La arquitectura general se describe en el artículo Arquitectura de red móvil.
| Segmento | Entre qué equipos | Exigencias |
|---|---|---|
| Fronthaul | RU y DU, con eCPRI | Latencia muy baja (del orden de decenas a pocos cientos de microsegundos) y sincronismo preciso |
| Midhaul | DU y CU, con F1 | Latencia baja, del orden del milisegundo |
| Backhaul | CU o estación y núcleo, con S1 o NG | Capacidad, disponibilidad y calidad de servicio; latencias de milisegundos |
Requisitos del transporte móvil
| Requisito | Por qué importa |
|---|---|
| Capacidad | Una estación 5G puede necesitar varios Gbps; el transporte debe escalar con la demanda |
| Disponibilidad | Un fallo del transporte deja sin servicio a una o varias estaciones |
| Recuperación rápida | Se persigue conmutar a un camino de respaldo en menos de 50 ms |
| Calidad de servicio | Voz, señalización, sincronismo y datos necesitan trato distinto |
| Sincronización | Frecuencia y fase deben llegar a la estación a través de la red de paquetes |
| Seguridad | El tráfico viaja por redes que no siempre son de confianza |
Arquitectura típica
La estructura habitual tiene tres capas. En el acceso, cada estación tiene un router (a menudo llamado cell site gateway) que se conecta a la red. En la agregación, los accesos se reúnen en anillos o estrellas de routers y switches, normalmente sobre fibra, aunque también con radioenlaces de microondas con interfaz Ethernet. En el núcleo IP/MPLS, un reducido número de routers de gran capacidad lleva el tráfico hasta los equipos del núcleo móvil.
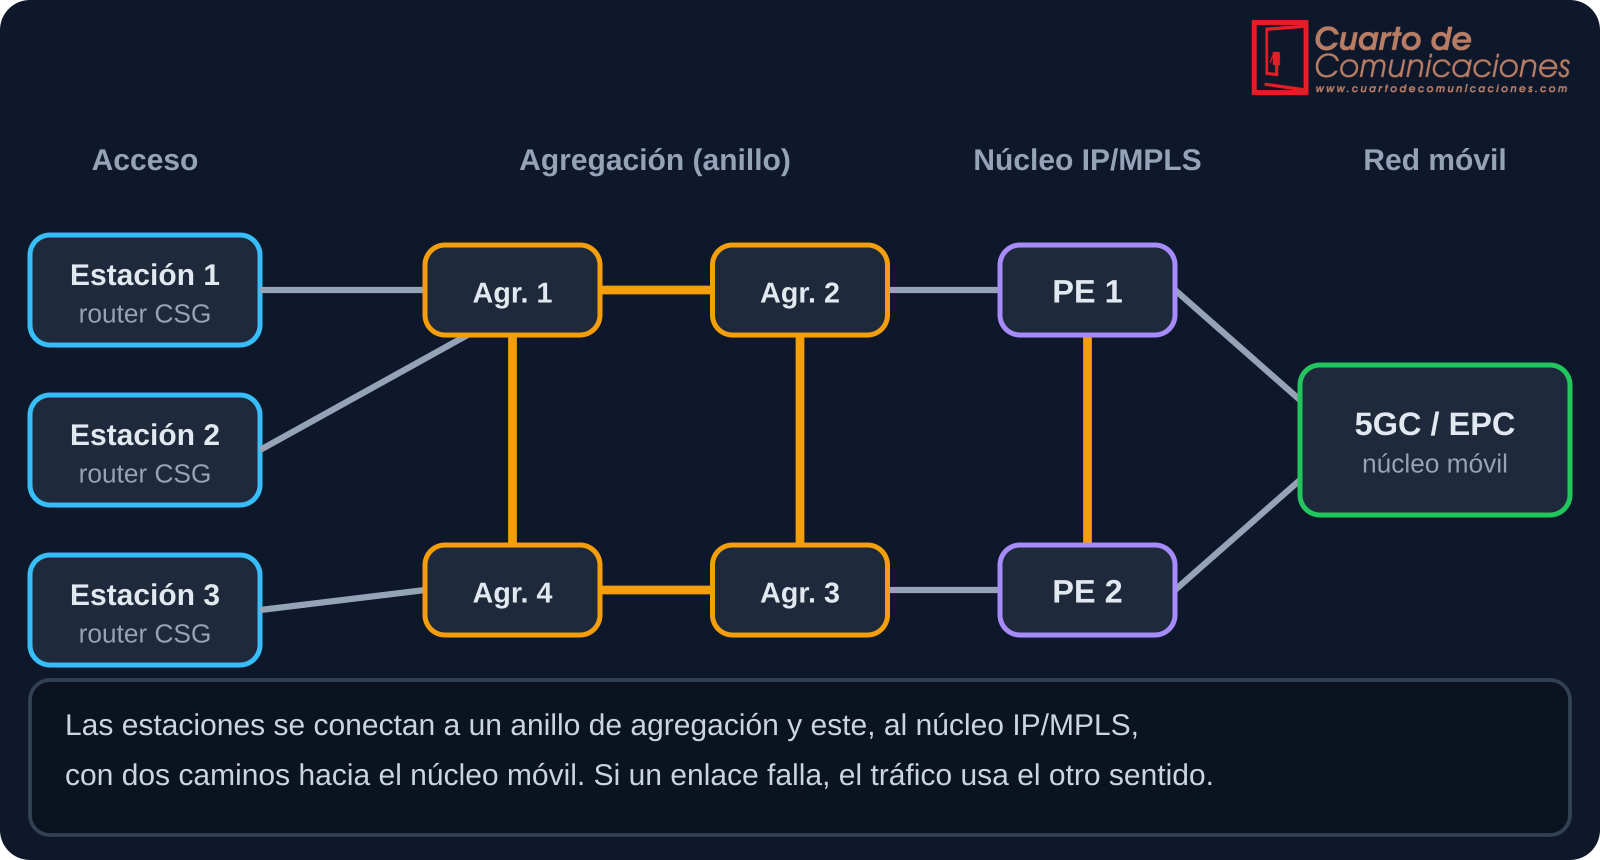
Los anillos dan dos caminos a cada estación, y el protocolo de enrutamiento interno (normalmente OSPF o IS-IS) mantiene la conectividad entre los routers.
Carrier Ethernet
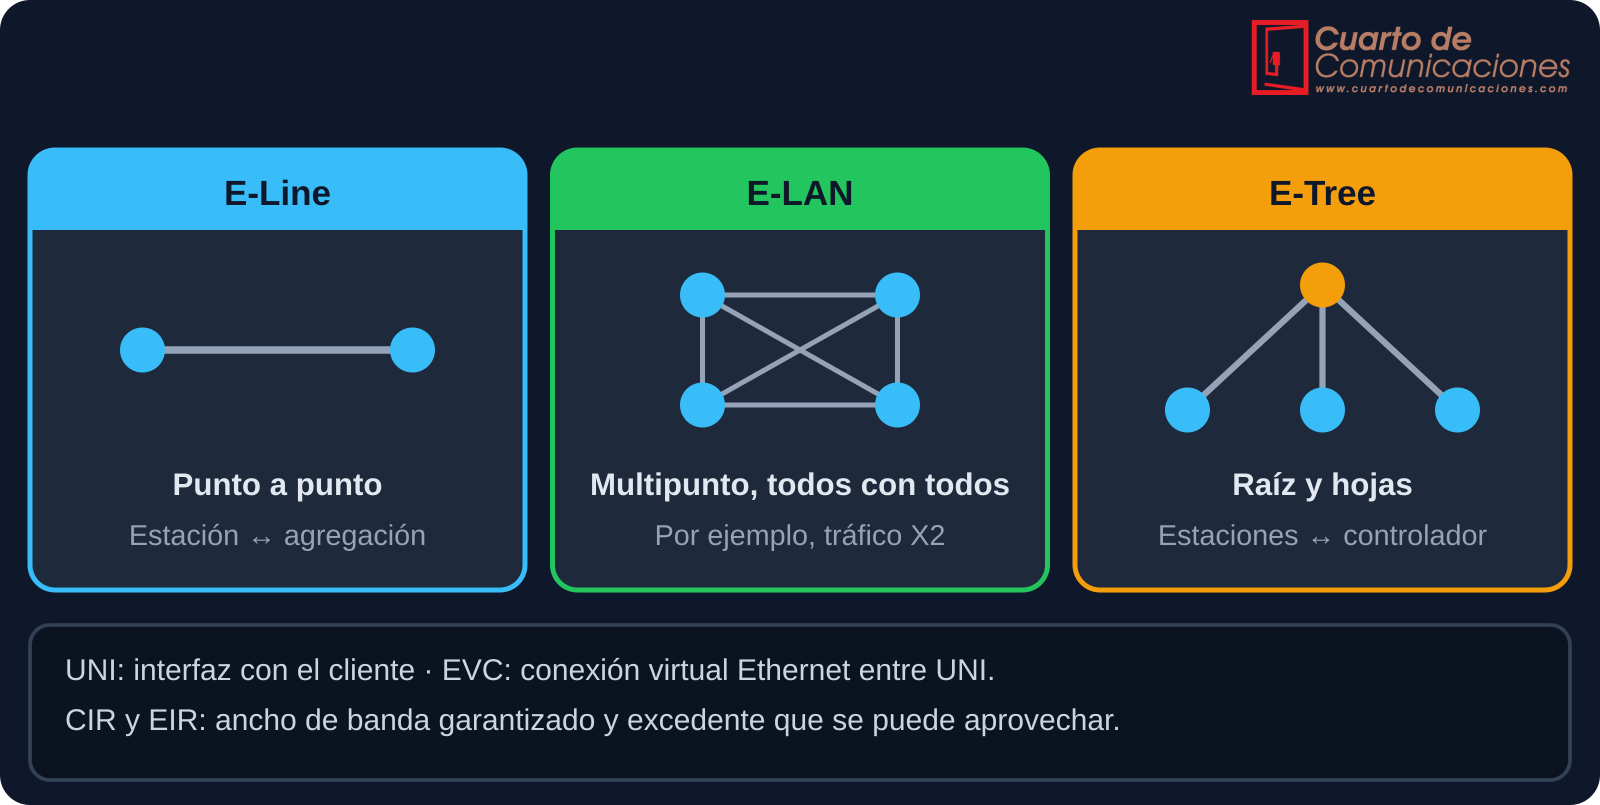
Carrier Ethernet es Ethernet adaptado a las redes de operador, con servicios definidos por el foro MEF. Se resume en cinco atributos: servicios estandarizados, escalabilidad, fiabilidad, calidad de servicio y gestión del servicio. Los conceptos básicos son:
- UNI (User Network Interface): el punto donde el cliente se conecta a la red.
- EVC (Ethernet Virtual Connection): la conexión virtual entre dos o más UNI.
- CIR y EIR: el ancho de banda garantizado y el excedente que se permite si hay capacidad libre.
- QinQ (802.1ad): doble etiqueta VLAN, con la del operador sobre la del cliente, para separar el tráfico de cada servicio.
| Servicio de MEF | Descripción | Uso en la red móvil |
|---|---|---|
| E-Line (EPL y EVPL) | Conexión punto a punto, de puerto completo o por VLAN | Estación a agregación, o fronthaul y midhaul |
| E-LAN (EP-LAN y EVP-LAN) | Conexión multipunto, todos con todos | Interconexión entre estaciones, como el tráfico X2 |
| E-Tree | Raíz y hojas: las hojas solo hablan con la raíz | Muchas estaciones hacia un mismo controlador |
| E-Access | Servicio entre operadores a través de una NNI | Alquiler de capacidad a otro operador |
MPLS en el transporte móvil
MPLS reenvía los paquetes según una etiqueta corta, no según la dirección IP. Los routers de borde (PE) añaden la etiqueta, los de núcleo (P) solo la consultan y la cambian, y el router del otro extremo la retira. El camino que sigue el paquete se llama LSP. Las etiquetas se distribuyen con LDP, con RSVP-TE o, cada vez más en 5G, con segment routing, que las anuncia dentro del protocolo de enrutamiento.
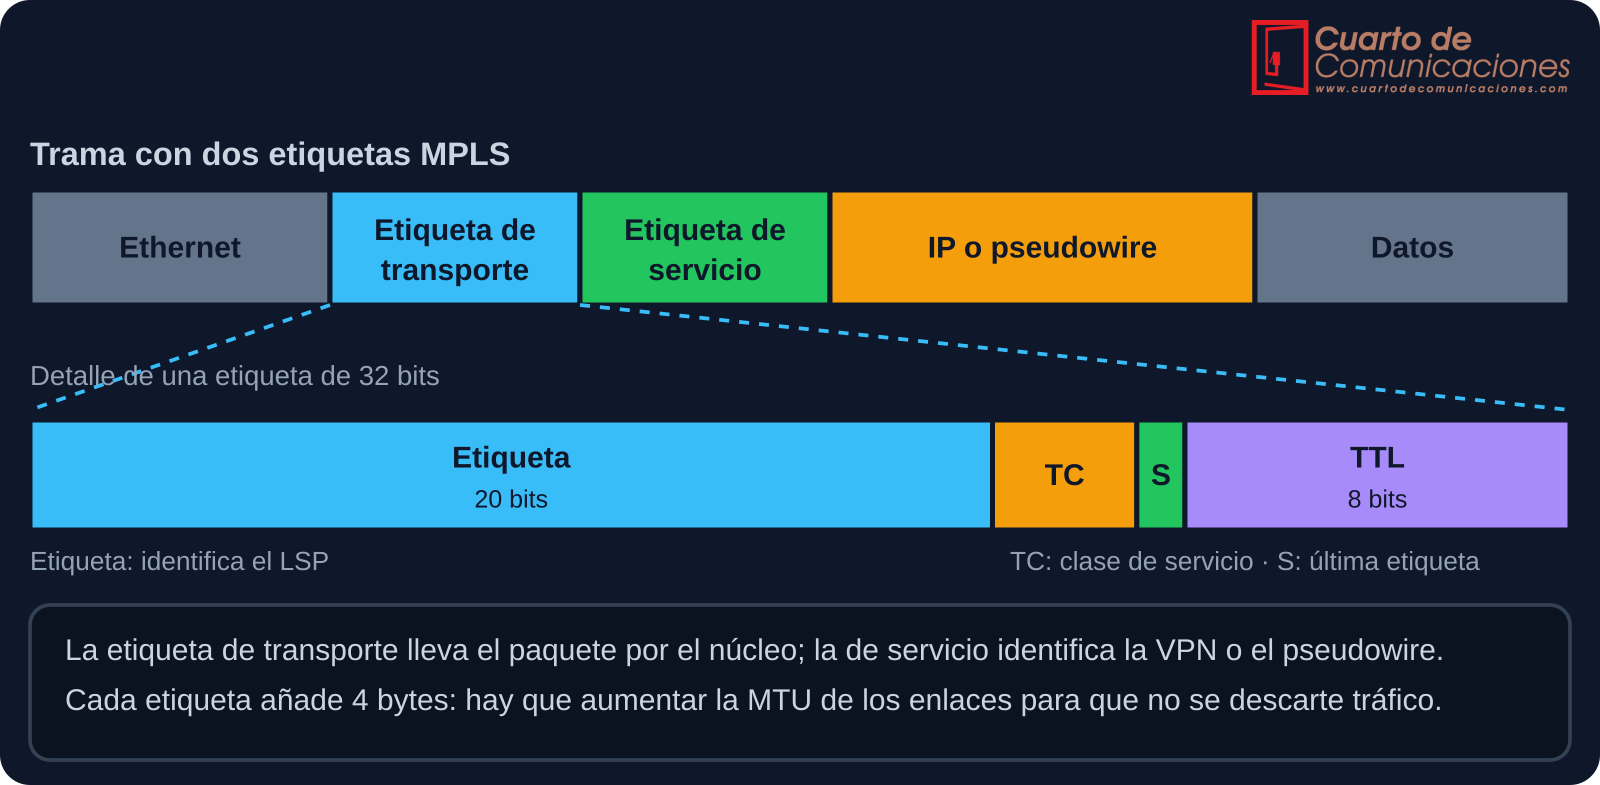
Las ventajas de IP/MPLS frente a una red solo Ethernet son la ingeniería de tráfico (elegir caminos), la protección rápida con FRR, los servicios de VPN y una calidad de servicio muy flexible.
Servicios sobre MPLS
| Servicio MPLS | Equivalente en Carrier Ethernet | Para qué se usa |
|---|---|---|
| Pseudowire o VPWS | E-Line | Transportar Ethernet, o E1 con SAToP y CESoPSN, entre dos puntos |
| VPLS o EVPN | E-LAN | Red de nivel 2 multipunto, con EVPN como evolución basada en BGP |
| L3VPN (BGP/MPLS) | No tiene equivalente directo | Redes IP separadas por VRF: la solución habitual para S1, NG, X2 y Xn |
En 4G y 5G, lo más habitual es una L3VPN que conecta cada estación con el núcleo móvil y con las demás estaciones, por ejemplo para el tráfico X2 o Xn. Los E1 de las tecnologías antiguas se transportan sobre la red de paquetes con pseudowires TDM (SAToP y CESoPSN).
Calidad de servicio
Todo el tráfico comparte los mismos enlaces, así que la red debe tratarlo de forma distinta. La clasificación se hace en el borde, con el campo CoS de Ethernet (802.1p), el DSCP de IP o el TC de MPLS, y los equipos intermedios mantienen la equivalencia entre ellos. Después se aplican colas con prioridad y, en la UNI, un control del ancho de banda contratado (CIR y EIR).
| Clase | Tráfico típico | Tratamiento |
|---|---|---|
| Tiempo real y sincronismo | PTP, fronthaul | Prioridad estricta y retardo mínimo |
| Control y voz | Señalización S1-MME o NG-C, VoLTE y VoNR | Alta prioridad y ancho garantizado |
| Datos prioritarios | Tráfico de usuarios con calidad garantizada | Ancho garantizado |
| Mejor esfuerzo | Resto del tráfico de datos | Lo que sobre, con reparto equitativo |
Sincronización en una red de paquetes
Una red de paquetes no transporta el reloj por sí misma. La frecuencia se distribuye con SyncE y la fase con PTP, y esto exige que cada nodo del camino lo soporte, incluidos los caminos de respaldo, y que la variación de retardo sea baja. Se explica en el artículo Sincronización en estaciones base.
OAM y protección
| Función | Ethernet | MPLS e IP |
|---|---|---|
| Comprobar la continuidad | CFM (802.1ag) y Y.1731 | BFD y LSP ping |
| Localizar el fallo | Linktrace y loopback de CFM | LSP traceroute y traceroute |
| Medir retardo y pérdidas | Y.1731 | TWAMP e IP SLA |
| Protección de rutas | Anillos ERPS (G.8032) y LAG | Fast Reroute (FRR) y TI-LFA con segment routing |
La detección rápida de fallos con BFD, junto con la protección en anillos Ethernet o con FRR en MPLS, permite recuperar el servicio en menos de 50 ms, un objetivo heredado de SDH.
Seguridad
Cuando el transporte no es de confianza, el tráfico de la estación (S1, NG, X2 y Xn) se protege con IPsec. En enlaces Ethernet se puede cifrar salto a salto con MACsec. Además, se filtra el plano de control de los routers y se limita quién puede configurar los equipos.
Comandos de diagnóstico
| Plataforma | Comandos de diagnóstico |
|---|---|
| Cisco | show mpls ldp neighbor, show mpls forwarding-table, show bfd neighbors, ping mpls ipv4 10.0.0.1/32, show l2vpn atom vc y show ip route vrf NOMBRE |
| Huawei | display mpls ldp session, display mpls lsp, ping lsp ip 10.0.0.1 32, display mpls l2vc y display ip routing-table vpn-instance NOMBRE |
Comprueba la sintaxis en tu equipo y versión, porque cambia entre modelos.
Diagnóstico de problemas
| Síntoma | Causa probable | Qué comprobar |
|---|---|---|
| Enlace físico arriba pero sin tráfico de servicio | Sesión LDP o BGP caída, o etiqueta no distribuida | Estado de las sesiones y la tabla de reenvío MPLS |
| Paquetes pequeños pasan y los grandes no | MTU insuficiente para las etiquetas MPLS | MTU de todos los enlaces del camino |
| La VPN no recibe rutas de otro sitio | Route target mal configurado o VRF distinta | Importación y exportación de rutas en cada PE |
| Sincronismo inestable tras un cambio de ruta | Variación de retardo o asimetría en el nuevo camino | Que los nodos del camino de respaldo soporten PTP y SyncE |
| Latencia o pérdidas en horas punta | Congestión o clasificación de QoS incorrecta | Mapeo de CoS, DSCP y TC, y ocupación de las colas |
| Corte largo al fallar un enlace | Sin protección rápida, o detección lenta | BFD y FRR en el camino afectado |
Para las alarmas de estación que provocan estos fallos de transporte, consulta el artículo Alarmas y averías en estaciones base.
Errores frecuentes
- No aumentar la MTU para las etiquetas MPLS.
- Dar por supuesto que el camino de respaldo soporta SyncE y PTP.
- Mapear mal la calidad de servicio entre Ethernet, IP y MPLS.
- Usar STP para proteger una red de transporte, en lugar de anillos ERPS o FRR.
- No supervisar el servicio de extremo a extremo con OAM.
- Olvidar los E1 que aún dependen de la red heredada.
- Subestimar la capacidad que necesita el 5G en el acceso.
Preguntas frecuentes
¿Qué diferencia hay entre Carrier Ethernet y MPLS?
Carrier Ethernet define servicios sobre Ethernet con interfaz de cliente estandarizada. MPLS es una tecnología de reenvío del núcleo que puede ofrecer esos mismos servicios y otros, como las L3VPN. Muchas redes los combinan: Ethernet en el acceso y MPLS en la agregación y el núcleo.
¿Hace falta MPLS en una red pequeña?
No siempre. En redes pequeñas o con un único operador, un diseño con VLAN, enrutamiento IP y buena calidad de servicio puede bastar. MPLS compensa cuando hay muchas estaciones, servicios separados y exigencias de protección rápida.
¿Qué es segment routing?
Es una forma de dirigir el tráfico con una lista de segmentos o etiquetas anunciada por el protocolo de enrutamiento, sin necesidad de LDP ni RSVP-TE. Simplifica la red y facilita la ingeniería de tráfico y la protección.
Siguientes pasos
- Backhaul y transporte y PDH, SDH y DWDM: la base y la capa óptica del transporte.
- Radioenlaces: el transporte inalámbrico de las estaciones.
- OSPF y Enrutamiento estático: el enrutamiento interno de la red.
- Alarmas y averías en estaciones base: cómo se ven estos fallos desde la estación.
Los contenidos tienen carácter técnico e informativo. Las cifras de capacidad y latencia son orientativas y varían según la operadora, la arquitectura y la versión del estándar; consulta la documentación de tu fabricante y los criterios de diseño de tu red.