

- Detalles
- Categoría: Redes y Routing
Las VLAN dividen una red conmutada en redes lógicas separadas, cada una con su propio dominio de broadcast y su propia subred. Es justo lo que se busca, pero tiene una consecuencia: dos equipos de VLAN distintas no pueden comunicarse si no hay un dispositivo de capa 3 que enrute entre ellas. En este artículo se explican los métodos que existen, con el ejemplo de tres VLAN y cómo configurarlos.
Por qué hace falta enrutar entre VLAN
Un switch de capa 2 solo reenvía tramas dentro de cada VLAN. Para pasar de una VLAN a otra, el tráfico debe llegar a un router o a un switch de capa 3, que lo reenvíe según las direcciones IP. Esa función también permite controlar quién habla con quién, con listas de control de acceso entre VLAN. La segmentación en VLAN se explica en el artículo de VLAN Trunk 802.1Q.
Métodos para enrutar entre VLAN
| Método | Cómo funciona | Ventajas | Limitaciones |
|---|---|---|---|
| Router-on-a-stick | Un router con subinterfaces 802.1Q y un único enlace trunk al switch | Económico; basta un router y un cable | El tráfico entre VLAN comparte un enlace y la CPU del router |
| Switch de capa 3 con SVI | El switch enruta con una interfaz virtual por VLAN | Enrutamiento a velocidad de hardware y sin cuello de botella | Requiere un switch de capa 3 |
| Interfaz física por VLAN | Un puerto del router por cada VLAN | Muy sencillo | Gasta puertos y no escala |
| Puerto enrutado | Un puerto del switch de capa 3 sin switchport, con IP propia | Ideal para enlaces punto a punto entre equipos de capa 3 | No transporta VLAN |
El ejemplo: tres VLAN y su plan de direcciones
Se utiliza el plan de direcciones del artículo de Subnetting: tres VLAN dentro de 192.168.10.0/24, con la primera dirección útil de cada subred como puerta de enlace:
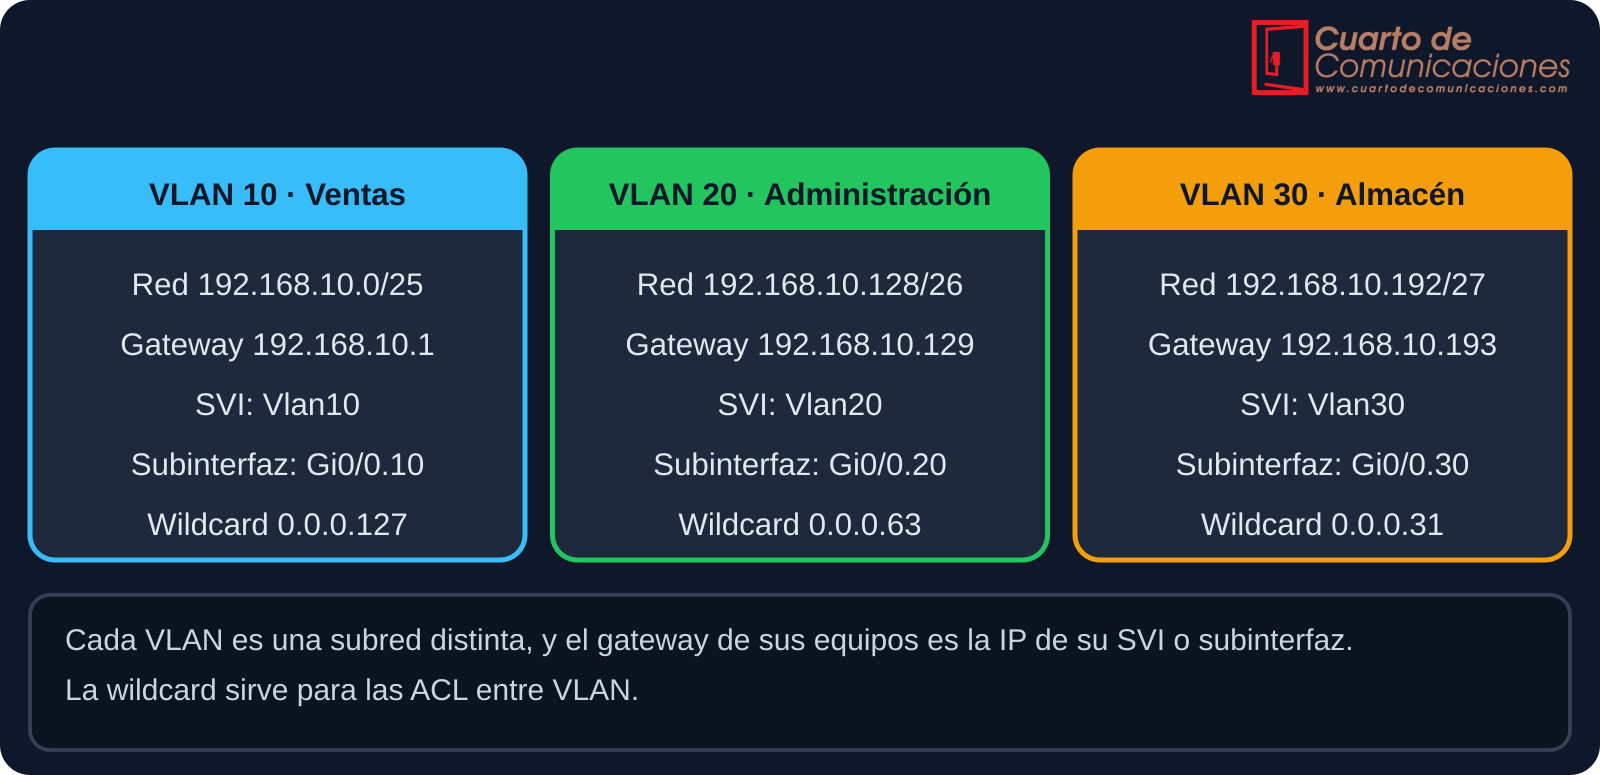
Router-on-a-stick
El router se conecta al switch con un solo enlace trunk 802.1Q. En el router, ese puerto se divide en subinterfaces, una por VLAN, cada una con su etiqueta y con la IP que actúa de puerta de enlace.
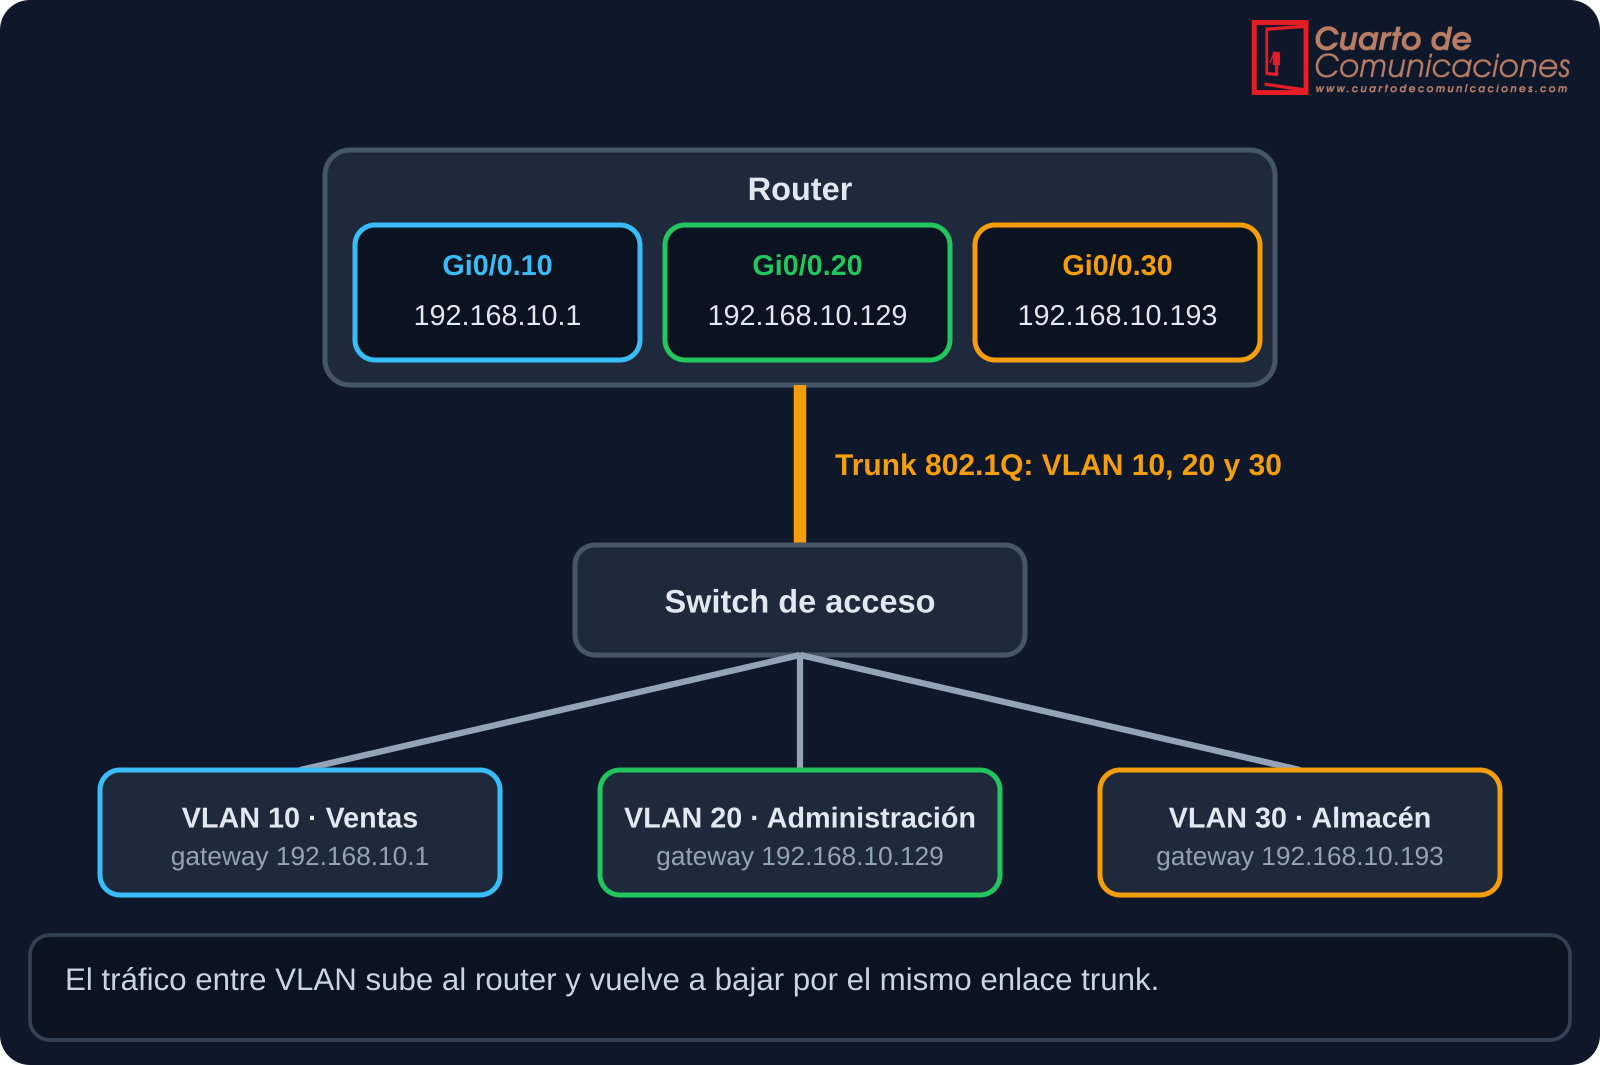
En el switch, el puerto hacia el router debe ser un trunk que permita esas VLAN:
| Plataforma | Puerto del switch hacia el router |
|---|---|
| Cisco IOS | switchport trunk encapsulation dot1q (si el modelo lo pide), switchport mode trunk y switchport trunk allowed vlan 10,20,30 |
| Huawei VRP | port link-type trunk y port trunk allow-pass vlan 10 20 30 |
| Plataforma | Router con subinterfaces (router-on-a-stick) |
|---|---|
| Cisco IOS | interface GigabitEthernet0/0 y no shutdowninterface GigabitEthernet0/0.10encapsulation dot1Q 10ip address 192.168.10.1 255.255.255.128interface GigabitEthernet0/0.20encapsulation dot1Q 20ip address 192.168.10.129 255.255.255.192interface GigabitEthernet0/0.30encapsulation dot1Q 30ip address 192.168.10.193 255.255.255.224 |
| Huawei VRP | interface GigabitEthernet0/0/1.10dot1q termination vid 10ip address 192.168.10.1 255.255.255.128arp broadcast enable(repetir para las VLAN 20 y 30) |
| MikroTik RouterOS | /interface vlan add name=vlan10 interface=ether1 vlan-id=10/ip address add address=192.168.10.1/25 interface=vlan10(repetir para las VLAN 20 y 30) |
| Linux | ip link add link eth0 name eth0.10 type vlan id 10ip addr add 192.168.10.1/25 dev eth0.10ip link set eth0.10 up |
Si se usa una VLAN nativa en el trunk (sin etiquetar), debe coincidir en los dos extremos, y en el router se declara con encapsulation dot1Q 99 native. Lo más sencillo es no usar la VLAN 1 como nativa y dejar una VLAN sin uso para ese fin.
Switch de capa 3 con SVI
Un switch de capa 3 puede enrutar internamente. Para cada VLAN se crea una SVI (Switch Virtual Interface), una interfaz virtual con la IP de la puerta de enlace. En Cisco hay que activar el enrutamiento con ip routing; en Huawei, estas interfaces se llaman Vlanif.
| Plataforma | Switch de capa 3 con SVI |
|---|---|
| Cisco IOS | ip routingvlan 10, vlan 20 y vlan 30 (con su nombre)interface Vlan10ip address 192.168.10.1 255.255.255.128no shutdowninterface Vlan20 con ip address 192.168.10.129 255.255.255.192interface Vlan30 con ip address 192.168.10.193 255.255.255.224 |
| Huawei VRP | vlan batch 10 20 30interface Vlanif10ip address 192.168.10.1 255.255.255.128interface Vlanif20 con ip address 192.168.10.129 255.255.255.192interface Vlanif30 con ip address 192.168.10.193 255.255.255.224 |
Una SVI solo pasa al estado up si la VLAN existe en el switch y hay al menos un puerto activo en ella, o un trunk que la transporte. Si aparece caída, es lo primero que hay que revisar.
Comparación entre los dos métodos
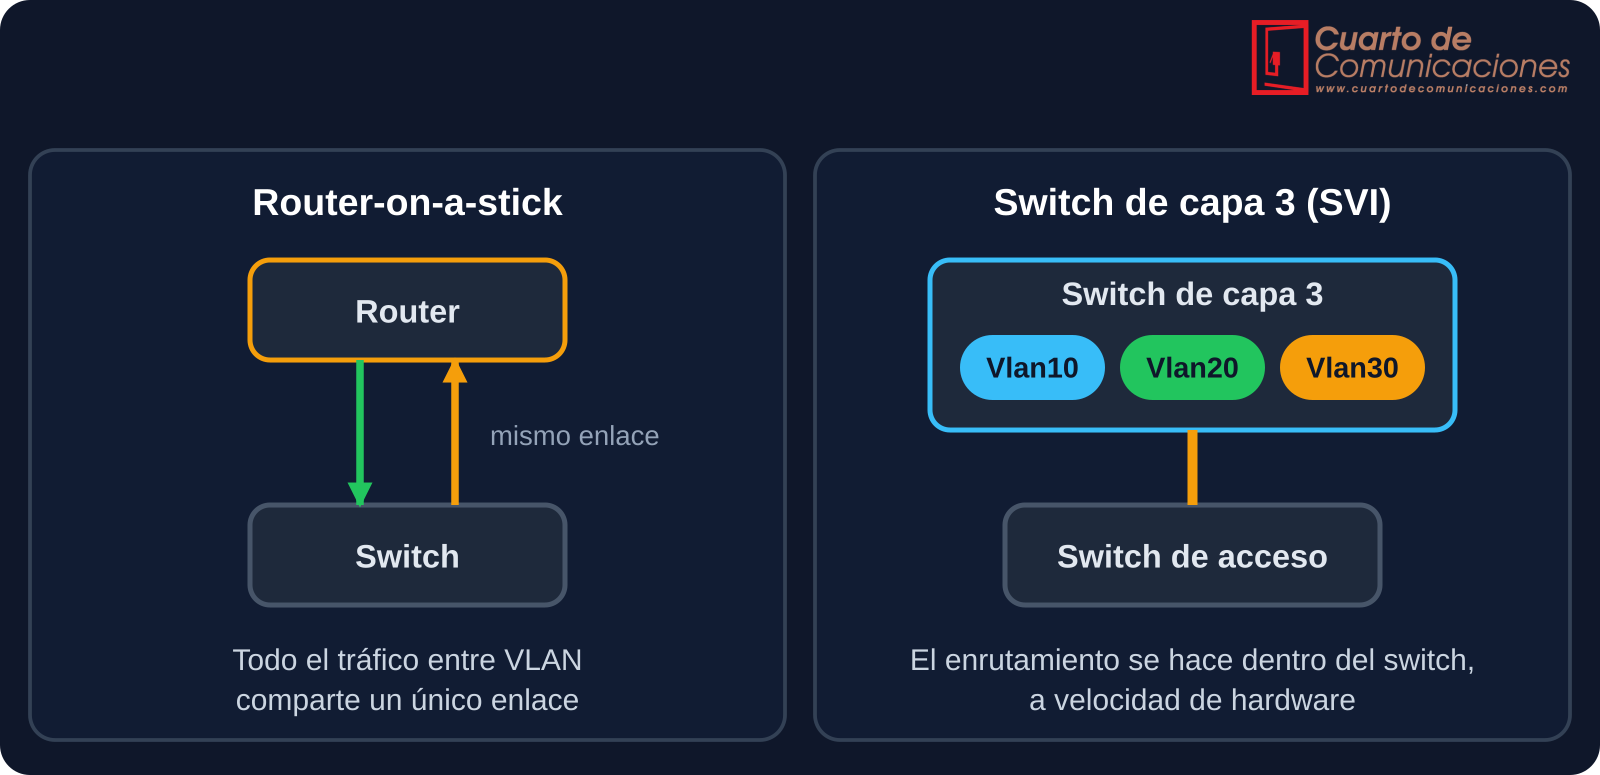
En una red pequeña con un router y un switch de capa 2, router-on-a-stick es una solución válida y barata. Cuando crece el tráfico entre VLAN, un switch de capa 3 es la opción habitual, porque evita que todo el tráfico pase dos veces por un único enlace.
Salida a Internet y otras redes
El equipo que enruta entre las VLAN suele ser también el que sale a otras redes. Para eso necesita una ruta por defecto (consulta el artículo de Enrutamiento estático) o aprender las rutas con un protocolo como OSPF. Si la red sale a Internet con direcciones privadas, hay que traducirlas con NAT y PAT en el equipo de salida.
DHCP en varias VLAN
Cada VLAN necesita su propio rango de direcciones. Si el servidor DHCP está en otra VLAN, los equipos no lo alcanzan con sus peticiones de broadcast, y el equipo que enruta debe reenviarlas con un relé DHCP: ip helper-address en la SVI o subinterfaz de Cisco, o dhcp select relay en Huawei. El funcionamiento de DHCP se explica en el artículo de DHCP, DNS y ARP.
Controlar el tráfico entre VLAN con ACL
Una ventaja del enrutamiento entre VLAN es poder filtrar. Ejemplo en Cisco IOS: impedir que Ventas (VLAN 10) acceda a Administración (VLAN 20), y permitir el resto:
ip access-list extended VENTAS_ENTRADAdeny ip 192.168.10.0 0.0.0.127 192.168.10.128 0.0.0.63permit ip any any- En la interfaz de la VLAN 10:
ip access-group VENTAS_ENTRADA in
Las máscaras wildcard son las del plan de direcciones (0.0.0.127 y 0.0.0.63), explicadas en el artículo de Subnetting. Aplica la ACL lo más cerca posible del origen del tráfico.
Cómo verificar
| Plataforma | Comandos de verificación |
|---|---|
| Cisco IOS | show ip interface brief, show vlan brief, show interfaces trunk, show interfaces vlan 10 y show ip route |
| Huawei VRP | display ip interface brief, display vlan y display ip routing-table |
| MikroTik RouterOS | /interface vlan print, /ip address print y /ip route print |
La secuencia de comprobación más útil es: ping desde un equipo a su puerta de enlace, después a un equipo de otra VLAN y, por último, a un destino externo. Consulta el artículo de ICMP para interpretar el resultado.
Diagnóstico de problemas
| Síntoma | Causa probable | Qué comprobar |
|---|---|---|
| Los equipos de una VLAN no llegan a otra | Falta ip routing o la puerta de enlace de los equipos es incorrecta |
El enrutamiento activado y el gateway configurado en cada equipo |
| La interfaz VLAN está down | La VLAN no existe en el switch o no tiene ningún puerto activo | show vlan brief y el estado de los puertos y del trunk |
| Solo funciona una VLAN con el router | La VLAN no está permitida en el trunk o la subinterfaz no coincide | show interfaces trunk y el número en encapsulation dot1Q |
| Se llega al gateway pero no a otros equipos | ACL, firewall del equipo o máscara incorrecta | Las ACL de las SVI y el firewall de Windows, que bloquea el ping por defecto |
| Los equipos no obtienen IP | El servidor DHCP está en otra VLAN y no hay relé | ip helper-address en la SVI o subinterfaz |
| Enlace trunk con avisos de VLAN nativa | VLAN nativa distinta en cada extremo | La VLAN nativa en el router y en el switch |
Errores frecuentes
- Olvidar
ip routingen un switch de capa 3 de Cisco. - No permitir la VLAN en el trunk hacia el router.
- Poner en un equipo una puerta de enlace que no pertenece a su subred.
- Solapar subredes entre VLAN al planificar las direcciones.
- Dejar la VLAN 1 como nativa y como VLAN de usuarios.
- No filtrar el tráfico entre VLAN que no deberían comunicarse.
- Olvidar el relé DHCP cuando el servidor está en otra VLAN.
Preguntas frecuentes
¿Router-on-a-stick o switch de capa 3?
Router-on-a-stick sirve para redes pequeñas con poco tráfico entre VLAN. Un switch de capa 3 es mejor cuando hay mucho tráfico entre VLAN o cuando la red va a crecer.
¿Hace falta una subinterfaz o una SVI por cada VLAN?
Sí, una por cada VLAN que deba enrutarse, y cada una con su IP, que actúa de puerta de enlace de esa VLAN.
¿Qué es un puerto enrutado?
Es un puerto de un switch de capa 3 con no switchport y su propia IP, como si fuera un puerto de router. Se usa en enlaces punto a punto entre equipos de capa 3.
Siguientes pasos
- VLAN Trunk 802.1Q: cómo se segmenta la red y se transportan las VLAN.
- OSPF y Enrutamiento estático: cómo se comunican esas redes con el resto.
- Redes LAN: el diseño completo con las tres VLAN.
- STP y Seguridad de puertos: estabilidad y protección de la red conmutada.
Los contenidos tienen carácter técnico e informativo. Un cambio en el trunk o en el direccionamiento puede interrumpir el servicio: planifícalo, pruébalo en un entorno controlado y guarda una copia de la configuración antes de modificarla.
- Detalles
- Categoría: Redes y Routing
OSPF (Open Shortest Path First) es el protocolo de enrutamiento dinámico más utilizado en las redes de empresa. Los routers que lo ejecutan se descubren entre sí, intercambian información sobre sus enlaces y calculan por su cuenta el mejor camino hacia cada red. Si un enlace falla, las rutas se recalculan sin intervención del administrador. En este artículo se explica cómo funciona y cómo se configura, con un ejemplo completo.
Qué es OSPF
OSPF es un protocolo de estado de enlace, estándar y abierto (RFC 2328 para IPv4), por lo que funciona entre equipos de fabricantes distintos. A diferencia de los protocolos de vector de distancia como RIP, cada router conoce la topología completa de su área y calcula las rutas con el algoritmo SPF de Dijkstra. Para IPv6 existe OSPFv3. Su distancia administrativa es 110.
- Convergencia rápida: detecta los cambios y recalcula en pocos segundos.
- Escalable: se divide en áreas para limitar el tamaño de las bases de datos.
- Sin bucles dentro de un área, porque todos los routers comparten la misma visión.
- Métrica basada en el ancho de banda de los enlaces.
Cómo funciona, paso a paso
- Descubrimiento de vecinos: los routers envían paquetes Hello por sus interfaces OSPF, a la dirección multicast 224.0.0.5.
- Adyacencias: si los parámetros coinciden, los vecinos intercambian sus bases de datos y llegan al estado Full.
- Base de datos de estado de enlace (LSDB): cada router anuncia sus enlaces con mensajes LSA, que se propagan por el área. Al final, todos los routers del área tienen la misma LSDB.
- Cálculo SPF: cada router calcula el árbol de caminos más cortos con él mismo como raíz.
- Tabla de rutas: los mejores caminos se instalan en la tabla de enrutamiento.
Los paquetes OSPF viajan directamente sobre IP, con el número de protocolo 89, y son de cinco tipos: Hello, descripción de la base de datos (DBD), petición de estado de enlace (LSR), actualización (LSU) y confirmación (LSAck).
El router ID
Cada router OSPF se identifica con un router ID de 32 bits, con formato de dirección IPv4, que debe ser único. Si no se configura, el router elige la dirección IP más alta de sus interfaces de loopback y, si no hay, la más alta de sus interfaces activas. Lo recomendable es configurarlo a mano, para que no cambie si se modifica una dirección.
El costo y el ancho de banda de referencia
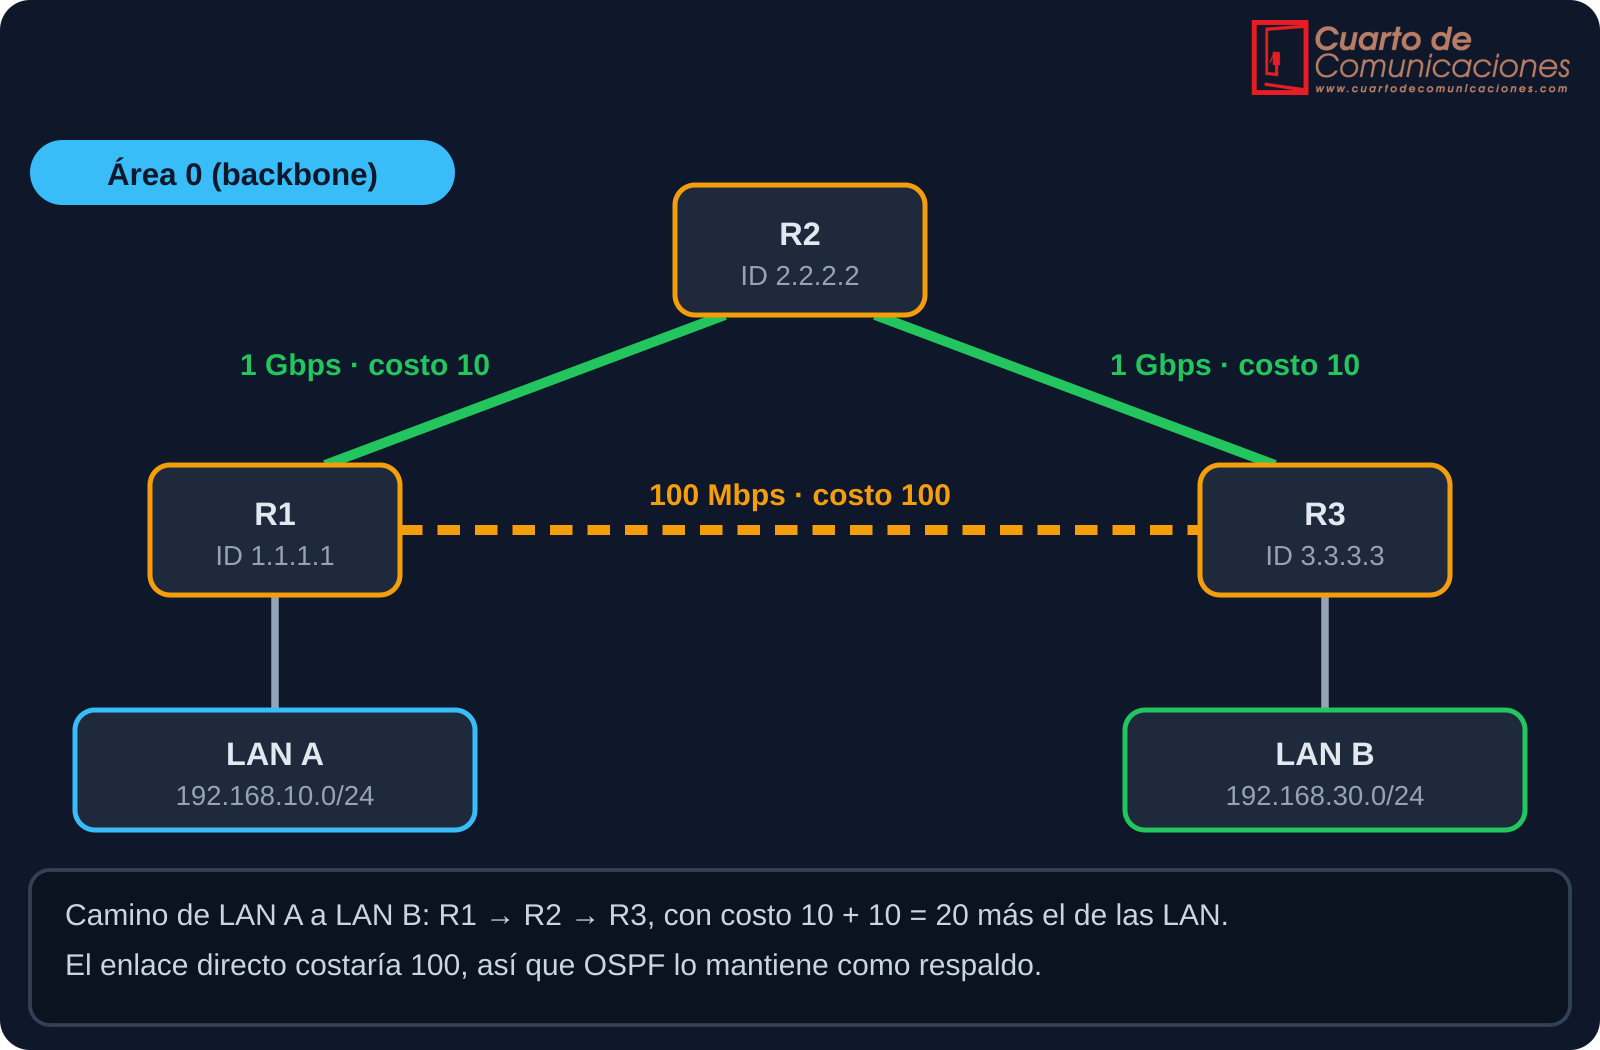
OSPF elige el camino de menor costo total, que es la suma de los costos de las interfaces de salida. El costo de cada interfaz se calcula como el ancho de banda de referencia dividido entre el de la interfaz. Por defecto, la referencia es de 100 Mbps en Cisco y en Huawei, de modo que una interfaz de 1 Gbps y una de 10 Gbps tienen el mismo costo que una de 100 Mbps. Para distinguirlas hay que aumentar la referencia en todos los routers (por ejemplo, a 10 Gbps), o fijar el costo a mano en las interfaces.
| Velocidad | Costo con referencia de 100 Mbps (por defecto) | Costo con referencia de 10 Gbps |
|---|---|---|
| 10 Mbps | 10 | 1000 |
| 100 Mbps | 1 | 100 |
| 1 Gbps | 1 | 10 |
| 10 Gbps | 1 | 1 |
Vecinos y adyacencias
Dos routers solo forman una adyacencia si coinciden varios parámetros. Los estados por los que pasa una relación entre vecinos son:
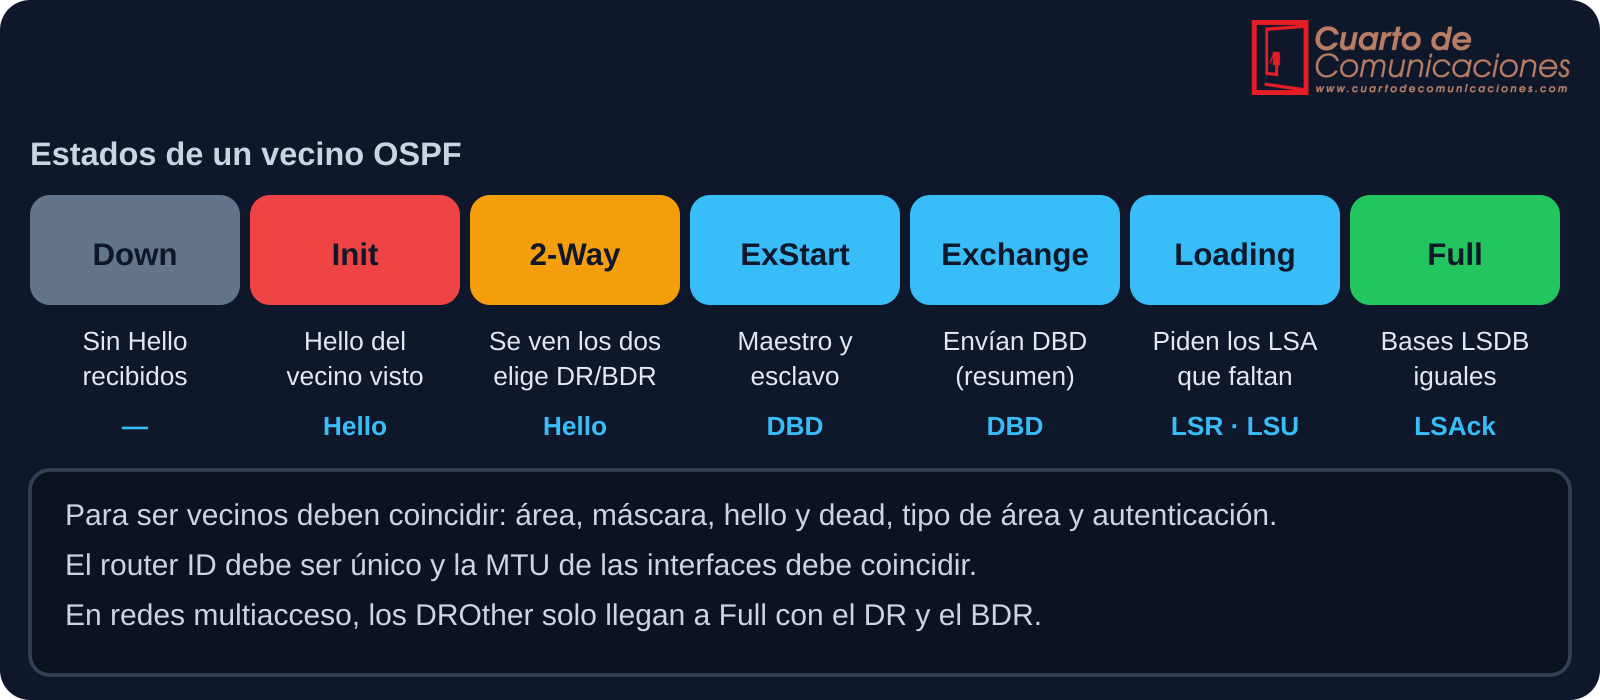
Los parámetros que deben coincidir son el área, la máscara de la red (en redes multiacceso), los temporizadores hello y dead (10 y 40 segundos por defecto en Ethernet), el tipo de área y la autenticación. Además, el router ID debe ser único y la MTU de ambos extremos, igual.
DR y BDR en redes multiacceso
En una red Ethernet con varios routers, no tendría sentido que todos se hicieran adyacentes entre sí. Por eso se elige un router designado (DR) y un router designado de respaldo (BDR): los demás (DROther) solo intercambian información completa con ellos, a través de la dirección 224.0.0.6. Gana la elección el router con mayor prioridad (1 por defecto; 0 significa que nunca será DR) y, si hay empate, el de mayor router ID. La elección no es expulsiva: un router con mejor prioridad que se conecte después no sustituye al DR actual.
En un enlace Ethernet entre solo dos routers no hace falta esa elección. Se evita configurando la interfaz como red punto a punto.
Áreas y tipos de router
Para que OSPF escale, la red se divide en áreas. El área 0 es el backbone, y todas las demás áreas deben conectarse a ella. Los routers se clasifican según su papel:
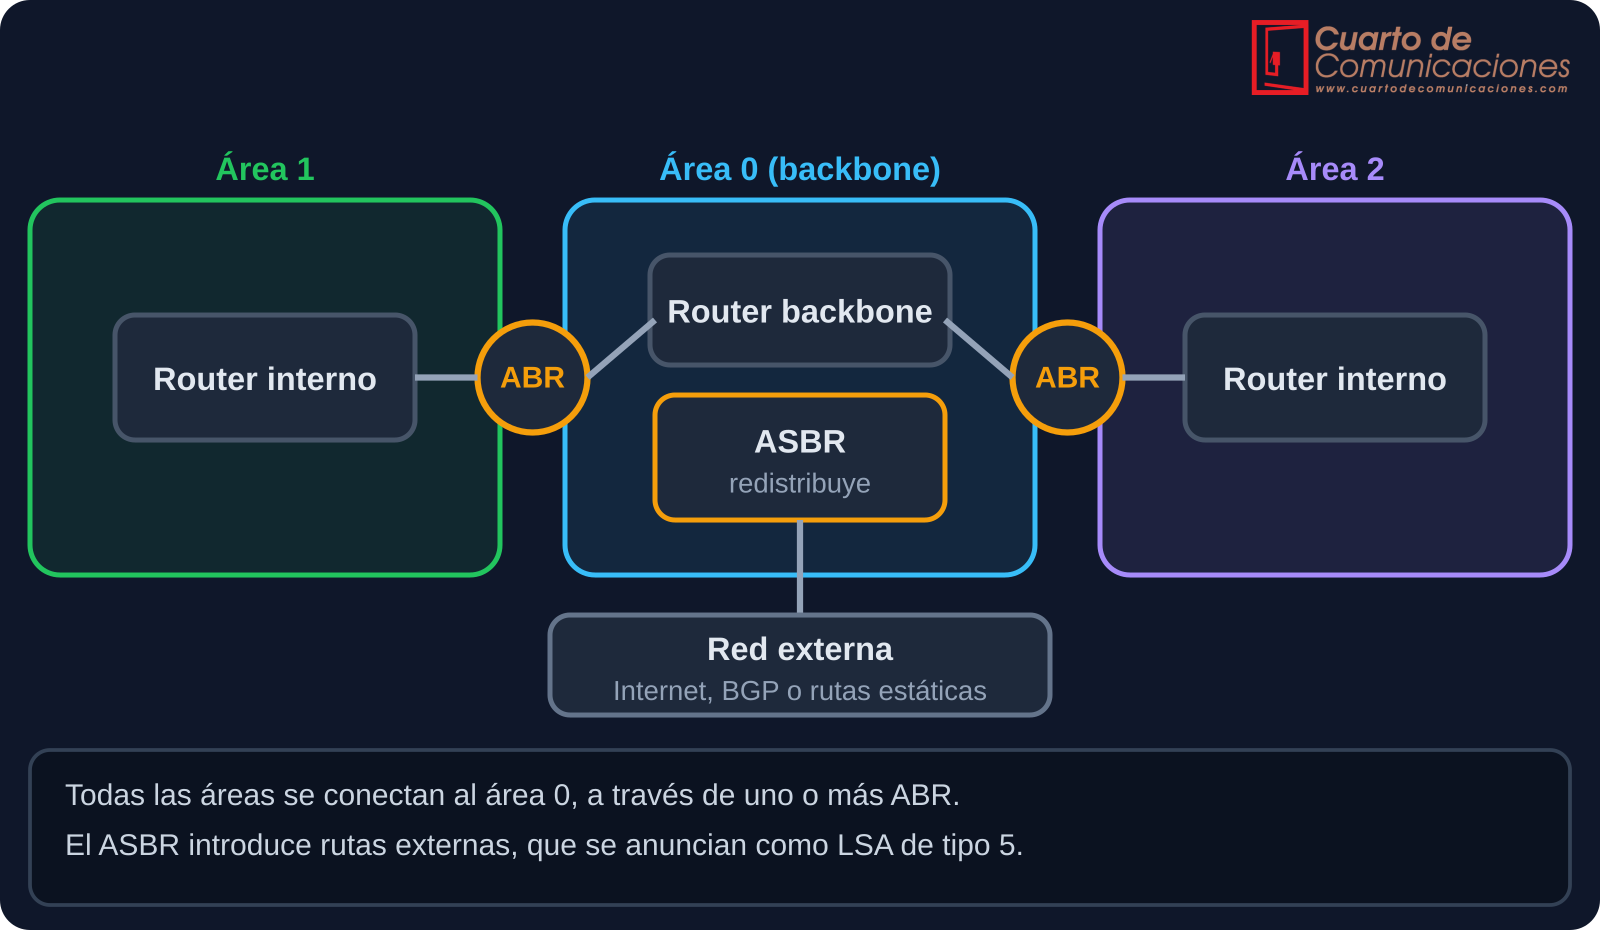
- Router interno: todas sus interfaces están en la misma área.
- ABR (Area Border Router): conecta varias áreas y resume la información entre ellas.
- ASBR (Autonomous System Boundary Router): introduce rutas externas, de otro protocolo, de rutas estáticas o de BGP.
La información se transporta en distintos tipos de LSA:
| Tipo | Nombre | Lo genera | Alcance |
|---|---|---|---|
| 1 | Router | Cada router | Dentro del área |
| 2 | Network | El DR | Dentro del área |
| 3 | Summary | ABR | Entre áreas |
| 4 | ASBR summary | ABR | Entre áreas; indica dónde está el ASBR |
| 5 | External | ASBR | Todo el dominio, salvo áreas stub |
| 7 | NSSA external | ASBR de un NSSA | Dentro del NSSA |
Y las áreas pueden ser de varios tipos, según lo que reciban:
| Tipo de área | Qué recibe | Para qué sirve |
|---|---|---|
| Normal | Todas las rutas | Área estándar |
| Stub | Rutas internas y una ruta por defecto; sin LSA 5 | Reducir tablas en sedes pequeñas |
| Totally stubby (Cisco) | Solo una ruta por defecto | Sedes con una única salida |
| NSSA | Como un stub, pero permite rutas externas con LSA 7 | Sedes que conectan con otra red externa |
Cómo configurarlo
Con la topología de ejemplo: R1 tiene la red 192.168.10.0/24 y dos enlaces, hacia R2 (10.0.12.0/30) y hacia R3 (10.0.13.0/30). Todo el dominio va en el área 0. El comando network usa una máscara wildcard, la inversa de la máscara de subred, que se explica en el artículo de Subnetting. La interfaz hacia la LAN se declara pasiva para anunciar la red sin enviar Hello a los usuarios.
| Plataforma | Configuración de R1 (ejemplo) |
|---|---|
| Cisco IOS | router ospf 1router-id 1.1.1.1auto-cost reference-bandwidth 10000passive-interface GigabitEthernet0/0network 192.168.10.0 0.0.0.255 area 0network 10.0.12.0 0.0.0.3 area 0network 10.0.13.0 0.0.0.3 area 0 |
| Huawei VRP | ospf 1 router-id 1.1.1.1bandwidth-reference 10000silent-interface GigabitEthernet0/0/1area 0network 192.168.10.0 0.0.0.255network 10.0.12.0 0.0.0.3network 10.0.13.0 0.0.0.3 |
| MikroTik RouterOS 7 | /routing ospf instance add name=ospf1 version=2 router-id=1.1.1.1/routing ospf area add name=backbone area-id=0.0.0.0 instance=ospf1/routing ospf interface-template add area=backbone networks=192.168.10.0/24 passive/routing ospf interface-template add area=backbone networks=10.0.12.0/30/routing ospf interface-template add area=backbone networks=10.0.13.0/30 |
Con ajustes habituales por interfaz:
| Objetivo | Cisco IOS | Huawei VRP |
|---|---|---|
| Cambiar el costo de una interfaz | ip ospf cost 50 |
ospf cost 50 |
| Evitar la elección de DR en un enlace punto a punto | ip ospf network point-to-point |
ospf network-type p2p |
| Impedir ser DR | ip ospf priority 0 |
ospf dr-priority 0 |
| Anunciar una ruta por defecto | default-information originate |
default-route-advertise |
En MikroTik, la sintaxis cambió entre RouterOS 6 y 7: la tabla corresponde a la versión 7. En todos los routers, usa el mismo ancho de banda de referencia.
Cómo verificar
| Plataforma | Comandos de verificación |
|---|---|
| Cisco IOS | show ip ospf neighbor, show ip ospf interface brief, show ip route ospf, show ip ospf database y show ip protocols |
| Huawei VRP | display ospf peer, display ospf interface, display ospf routing y display ospf lsdb |
| MikroTik RouterOS | /routing ospf neighbor print y /ip route print |
Comprueba que todos los vecinos están en estado Full (o 2-Way entre DROther), que las redes remotas aparecen en la tabla con el código O y que el costo coincide con el esperado. En Cisco, una ruta OSPF aparece como O 192.168.30.0/24 [110/21] via 10.0.12.2: 110 es la distancia administrativa y 21 el costo total.
Diagnóstico de problemas
| Síntoma | Causa probable | Qué comprobar |
|---|---|---|
| No aparece ningún vecino | Área, máscara, hello o dead distintos; autenticación distinta; interfaz pasiva | La configuración de las dos interfaces y que no esté en modo pasivo |
| Vecino atascado en Init | El Hello llega en un sentido pero no en el otro | ACL o filtros, y la conectividad de capa 2 |
| Vecino atascado en 2-Way | Es normal entre DROther en una red multiacceso | Que cada uno llegue a Full con el DR y el BDR |
| Vecino atascado en ExStart o Exchange | MTU distinta entre los dos extremos | La MTU de las interfaces |
| La red no aparece en la tabla | El comando network no incluye la interfaz, o está en otra área | La máscara wildcard y el área del comando network |
| El camino elegido no es el esperado | Ancho de banda de referencia distinto entre routers, o costes manuales | El costo de cada enlace en todos los routers |
| Vecinos que caen y suben | Router ID duplicado o enlace inestable | Que cada router tenga un ID único |
Seguridad
Un router no autorizado que hable OSPF puede inyectar rutas falsas en toda la red. Para evitarlo, se activa la autenticación en las interfaces (mejor con HMAC-SHA que con MD5, cuando el equipo lo permita), se declaran pasivas las interfaces hacia los usuarios y se filtra OSPF en los puertos de acceso. Para las interfaces conectadas a usuarios, ver el artículo de Seguridad de puertos.
Errores frecuentes
- No unificar el ancho de banda de referencia y obtener costos incoherentes.
- Olvidar el modo pasivo en las interfaces hacia usuarios.
- Escribir mal la wildcard del comando
networky dejar interfaces fuera. - Duplicar el router ID, por ejemplo al clonar la configuración de un equipo.
- Crear áreas que no se conectan al área 0.
- Dejar la elección de DR al azar en lugar de fijar las prioridades en redes con varios routers.
- Mezclar la configuración de interfaz y el comando
networksin tener claro cuál se aplica.
Preguntas frecuentes
¿Cuándo usar OSPF y cuándo rutas estáticas?
Las estáticas bastan en redes pequeñas o con una única salida. OSPF compensa cuando hay varios routers o caminos redundantes, porque se adapta solo a los cambios. Lo habitual es combinarlos: OSPF dentro de la red y una ruta estática por defecto hacia Internet, anunciada con default-information originate.
¿Qué diferencia hay entre OSPF y RIP?
RIP es de vector de distancia, usa los saltos como métrica y converge despacio. OSPF es de estado de enlace, usa el costo y converge mucho más rápido, por lo que escala mejor.
¿Hace falta OSPFv3 para IPv6?
Sí: OSPFv2 solo transporta rutas IPv4. OSPFv3 funciona de forma muy parecida y soporta IPv6. Se explica el direccionamiento en el artículo de IPv6.
Siguientes pasos
- Enrutamiento estático: rutas manuales, por defecto y de respaldo.
- Enrutamiento en redes: los conceptos comunes a todos los protocolos.
- Enrutamiento en VLAN: cómo se comunican las VLAN entre sí con un router o un switch de capa 3.
- Subnetting: las máscaras y wildcards que usa OSPF.
Los contenidos tienen carácter técnico e informativo. Un cambio en el enrutamiento puede interrumpir el servicio: planifícalo, pruébalo en un entorno controlado y guarda una copia de la configuración antes de modificarla.
- Detalles
- Categoría: Redes y Routing
Un router solo sabe llegar a las redes que tiene conectadas. Para alcanzar cualquier otra necesita una ruta en su tabla de enrutamiento. En el enrutamiento estático esas rutas las escribe a mano el administrador. Es el método más sencillo y el más usado en redes pequeñas, en salidas hacia Internet y como respaldo de otros protocolos. En este artículo se explica cómo funciona, cómo se configura y cómo se diagnostica.
Qué es una ruta estática
Una ruta estática indica al router: «para llegar a esta red de destino, envía los paquetes a este siguiente salto o por esta interfaz». Como no se actualiza sola, no cambia aunque el camino falle. Frente al enrutamiento dinámico (OSPF y otros protocolos), tiene estas ventajas y limitaciones:
- Ventajas: es simple, predecible, no consume ancho de banda ni CPU en intercambiar rutas y es fácil de auditar.
- Limitaciones: no se adapta a fallos por sí sola, exige configurar cada router a mano y no escala bien en redes grandes.
Es adecuado en redes pequeñas, en redes con una sola salida (stub), para la ruta por defecto hacia el operador, para enlaces punto a punto y para rutas de respaldo. Los conceptos generales, como la tabla de rutas o la métrica, se explican en el artículo Enrutamiento en redes.
Cómo elige el router entre varias rutas
Cuando un paquete llega, el router busca en su tabla la ruta que mejor coincide con la dirección de destino, siguiendo este orden:
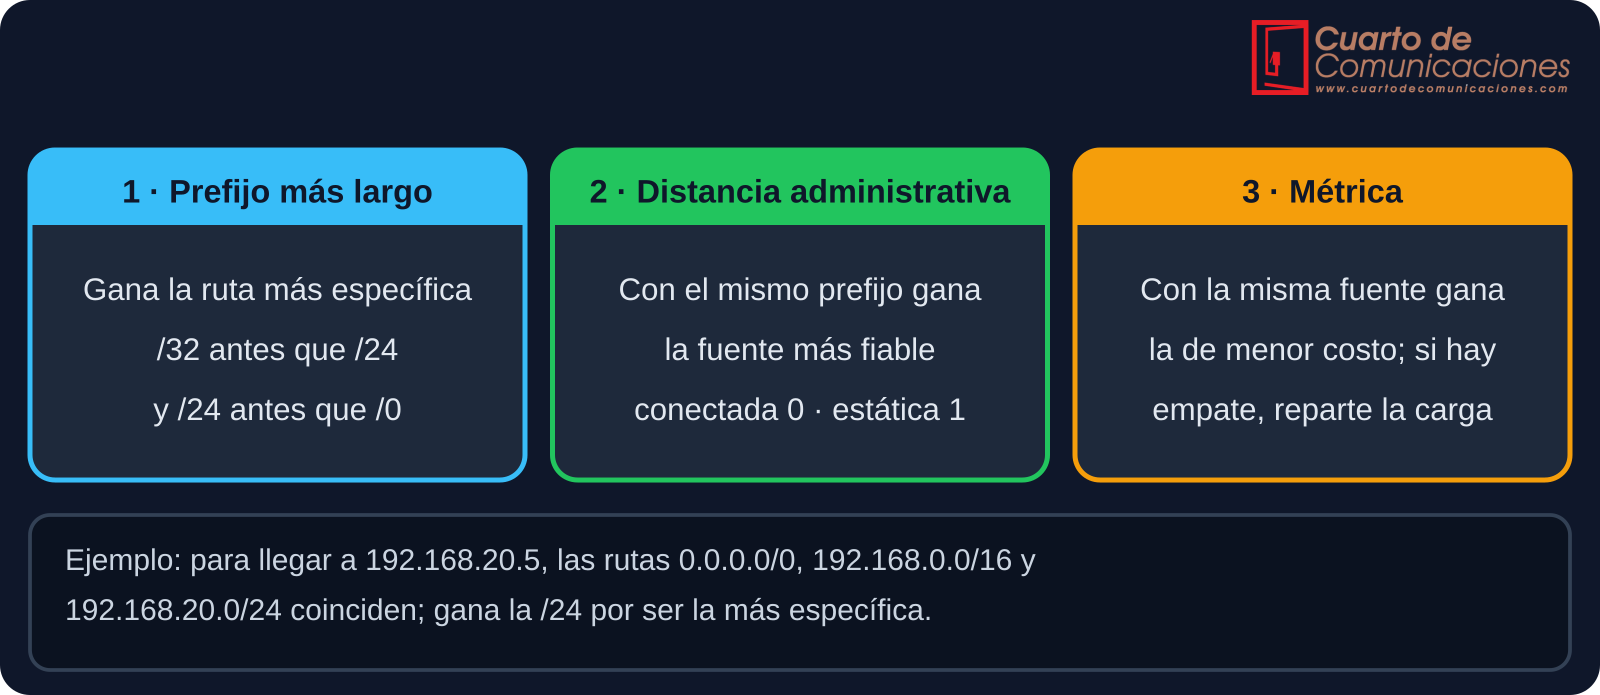
La distancia administrativa mide la fiabilidad de cada origen de ruta: cuanto menor, más se prefiere. Una ruta estática (1) gana frente a OSPF (110), y por eso, subiendo su distancia, se pueden crear rutas de respaldo.
| Origen de la ruta | Cisco (distancia) | Huawei (preferencia) | MikroTik (distancia) |
|---|---|---|---|
| Red conectada | 0 | 0 | 0 |
| Estática | 1 | 60 | 1 |
| eBGP | 20 | 255 | 20 |
| OSPF | 110 | 10 | 110 |
| RIP | 120 | 100 | 120 |
Los valores son los de fábrica y se pueden modificar. En Huawei se llama «preferencia», y funciona igual: gana la menor.
Tipos de rutas estáticas
| Tipo de ruta estática | Para qué sirve | Ejemplo en Cisco IOS |
|---|---|---|
| A una red | Llegar a una red remota a través de un siguiente salto | ip route 192.168.20.0 255.255.255.0 10.0.0.2 |
| Ruta por defecto | Enviar todo el tráfico sin ruta específica, normalmente hacia Internet | ip route 0.0.0.0 0.0.0.0 203.0.113.1 |
| Ruta de host | Llegar a un único equipo (prefijo /32) | ip route 10.9.9.9 255.255.255.255 10.0.0.2 |
| Ruta flotante | Ruta de respaldo con distancia administrativa mayor | ip route 192.168.20.0 255.255.255.0 10.0.1.2 200 |
| Ruta de resumen | Agrupar varias redes contiguas en una sola ruta | ip route 192.168.0.0 255.255.252.0 10.0.0.2 |
| Ruta a Null0 | Descartar tráfico hacia un prefijo (evita bucles al resumir) | ip route 10.0.0.0 255.0.0.0 Null0 |
Una ruta estática puede indicar el siguiente salto (la dirección IP del router vecino), la interfaz de salida o ambos. En enlaces Ethernet conviene indicar el siguiente salto (o ambos): si solo se indica la interfaz, el router tiene que preguntar con ARP por cada destino y consume más recursos.
Ejemplo: dos routers y dos redes
R1 conecta la red 192.168.10.0/24 y R2 la red 192.168.20.0/24. Ambos se unen por un enlace 10.0.0.0/30, con R1 en 10.0.0.1 y R2 en 10.0.0.2. Cada router solo conoce sus redes conectadas, así que necesita una ruta hacia la red del otro:
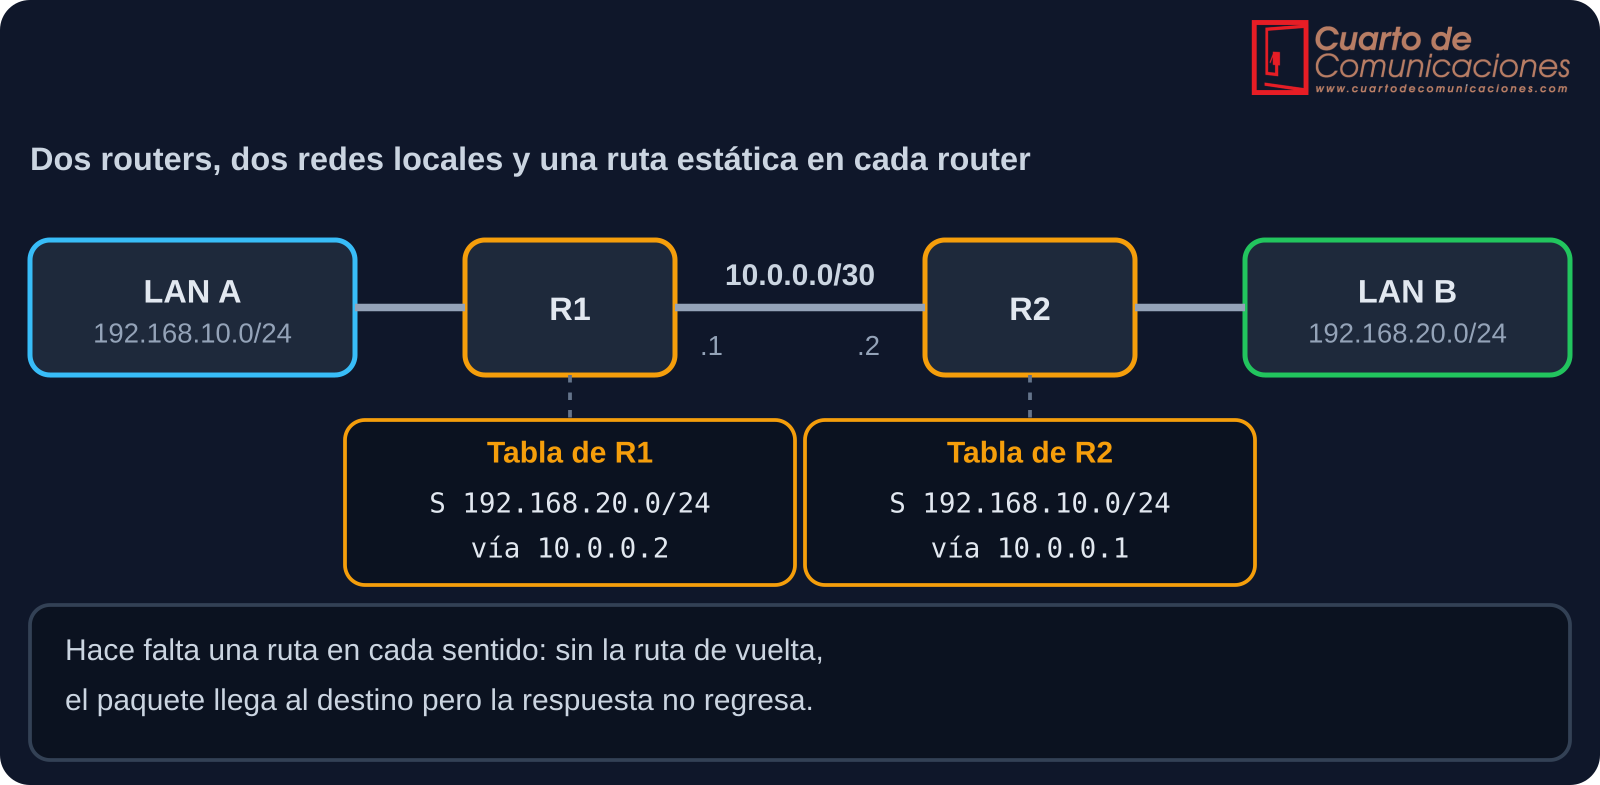
En Cisco IOS:
- En R1:
ip route 192.168.20.0 255.255.255.0 10.0.0.2 - En R2:
ip route 192.168.10.0 255.255.255.0 10.0.0.1
El error más habitual es configurar solo una dirección: el paquete llega, pero la respuesta no encuentra camino de vuelta.
Ruta por defecto
La ruta por defecto, 0.0.0.0/0, coincide con cualquier destino y es la de menor prioridad, porque tiene el prefijo más corto posible. Se usa para enviar a Internet todo lo que no tenga una ruta más específica. En una red con una sola salida, como R1 del ejemplo, basta con una ruta por defecto hacia R2 en lugar de una por cada red:
- En R1:
ip route 0.0.0.0 0.0.0.0 10.0.0.2 - En R2, hacia el operador:
ip route 0.0.0.0 0.0.0.0 203.0.113.1
En Cisco, el resultado aparece en show ip route como «Gateway of last resort», y la ruta se marca con S*.
Ruta flotante: respaldo con distancia mayor
Una ruta flotante es una ruta estática con una distancia administrativa mayor que la principal. Mientras la principal está en la tabla, la flotante no se usa; si la principal desaparece, entra en su lugar.
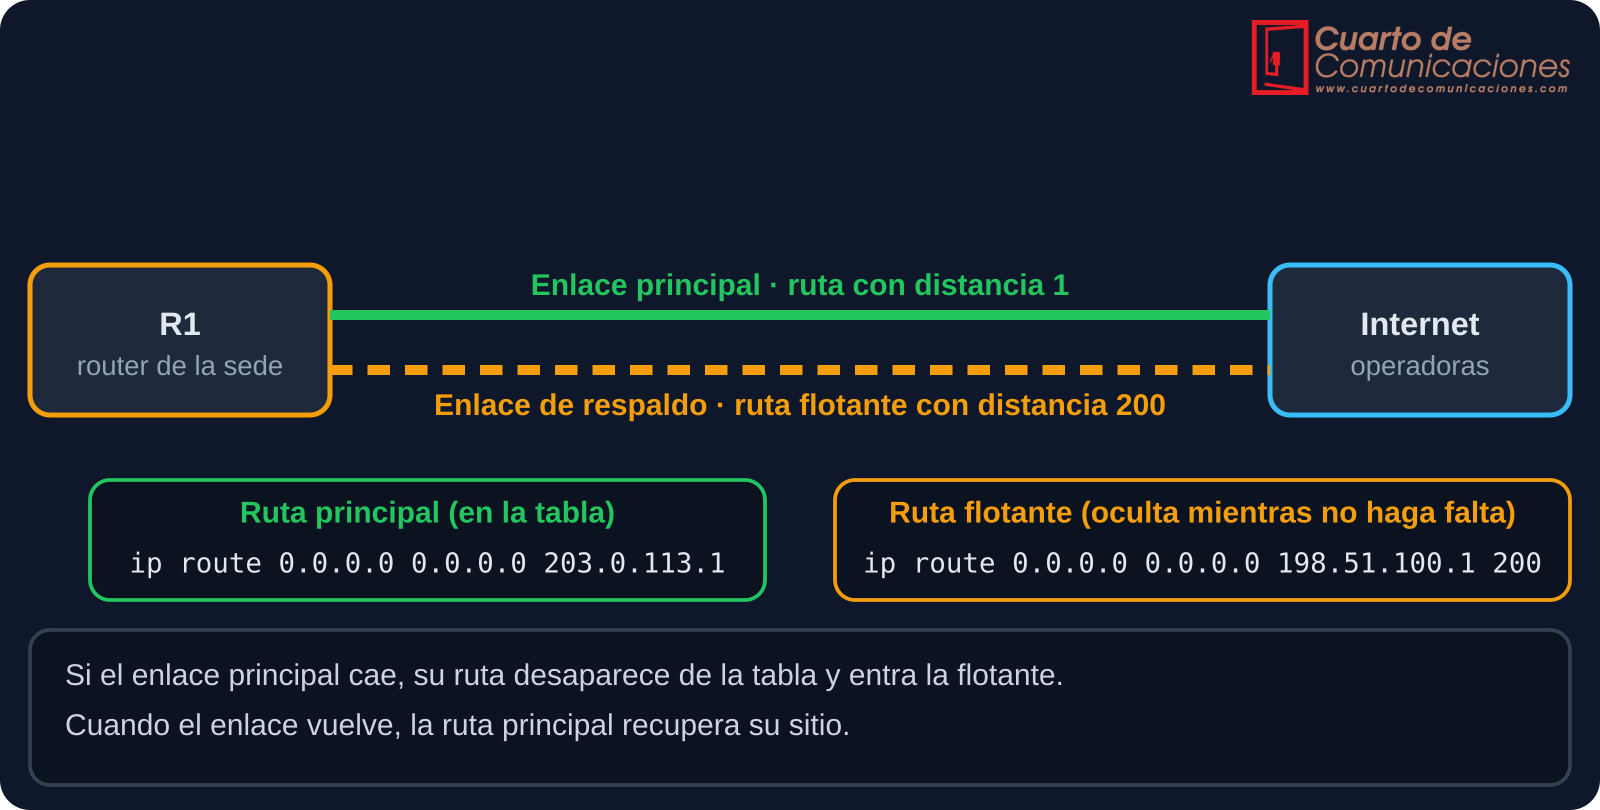
Ojo con un detalle: la ruta principal solo desaparece de la tabla si el router detecta que el enlace está caído. Si el fallo está más allá del siguiente salto, la ruta sigue ahí y el respaldo no entra. Para evitarlo se usa seguimiento del siguiente salto: IP SLA con track en Cisco, NQA en Huawei o check-gateway en MikroTik.
Cómo configurarlas
| Plataforma | Ruta a una red | Ruta por defecto | Ruta flotante |
|---|---|---|---|
| Cisco IOS | ip route 192.168.20.0 255.255.255.0 10.0.0.2 |
ip route 0.0.0.0 0.0.0.0 203.0.113.1 |
ip route 0.0.0.0 0.0.0.0 198.51.100.1 200 |
| Huawei VRP | ip route-static 192.168.20.0 24 10.0.0.2 |
ip route-static 0.0.0.0 0 203.0.113.1 |
ip route-static 0.0.0.0 0 198.51.100.1 preference 100 |
| MikroTik RouterOS | /ip route add dst-address=192.168.20.0/24 gateway=10.0.0.2 |
/ip route add dst-address=0.0.0.0/0 gateway=203.0.113.1 |
/ip route add dst-address=0.0.0.0/0 gateway=198.51.100.1 distance=200 |
| Linux | ip route add 192.168.20.0/24 via 10.0.0.2 |
ip route add default via 203.0.113.1 |
ip route add default via 198.51.100.1 metric 200 |
En un switch de capa 3 de Cisco hay que activar antes el enrutamiento con ip routing. En Linux, el equipo debe tener activado el reenvío de paquetes.
Cómo verificar
| Plataforma | Ver la tabla de rutas |
|---|---|
| Cisco IOS | show ip route, show ip route static y show running-config | include ip route |
| Huawei VRP | display ip routing-table y display ip routing-table protocol static |
| MikroTik RouterOS | /ip route print |
| Linux | ip route show |
En Cisco, una línea típica de la tabla es S 192.168.20.0/24 [1/0] via 10.0.0.2: la «S» indica ruta estática, y [1/0] es la distancia administrativa (1) y la métrica (0). Comprueba también el camino con ping y traceroute, que se explican en el artículo de ICMP.
Diagnóstico de problemas
| Síntoma | Causa probable | Qué comprobar |
|---|---|---|
| El ping llega pero no hay respuesta | Falta la ruta de vuelta en el router remoto | La tabla de rutas del otro extremo hacia la red de origen |
| La ruta no aparece en la tabla | El siguiente salto no es alcanzable o la interfaz está caída | Estado de la interfaz y ping al siguiente salto |
| El tráfico sale por un camino inesperado | Otra ruta más específica o con menor distancia | Prefijo, máscara y distancia de todas las rutas que coinciden |
| Destination unreachable | No hay ruta hacia ese destino | Ruta específica o ruta por defecto |
| Bucle (TTL expired) | Dos routers se envían el tráfico mutuamente | Rutas por defecto cruzadas y rutas de resumen sin Null0 |
| La ruta flotante no entra | La ruta principal sigue en la tabla aunque el enlace falle | Seguimiento del siguiente salto (IP SLA o equivalente) |
Rutas estáticas y NAT
En una red con acceso a Internet, la ruta por defecto suele combinarse con NAT y PAT en el router de salida. La ruta por defecto sin NAT permite que el paquete llegue, pero las direcciones privadas no se enrutan en Internet y la respuesta no regresa.
Errores frecuentes
- Configurar la ruta de ida y olvidar la de vuelta.
- Usar una máscara equivocada, de modo que la ruta cubre más o menos redes de las previstas.
- Apuntar a un siguiente salto que no es alcanzable desde ese router.
- Poner rutas por defecto cruzadas entre dos routers, que crean bucles.
- Olvidar la distancia en una ruta de respaldo, de modo que compite con la principal.
- Resumir redes sin una ruta a Null0 y provocar bucles con tráfico a direcciones inexistentes.
- No documentar las rutas, algo que se paga cuando la red crece.
Preguntas frecuentes
¿Cuándo es mejor usar OSPF que rutas estáticas?
Cuando la red tiene varios routers, caminos redundantes o cambia con frecuencia. Con OSPF las rutas se aprenden y se recalculan solas, mientras que las estáticas se mantienen a mano.
¿Se pueden mezclar rutas estáticas y dinámicas?
Sí, es lo habitual: rutas dinámicas dentro de la red y una ruta estática por defecto hacia el operador. La distancia administrativa decide cuál se usa si coinciden.
¿Qué diferencia hay entre indicar el siguiente salto o la interfaz?
Con el siguiente salto, el router sabe a qué dirección entregar el paquete. Con solo la interfaz, en Ethernet debe resolver por ARP cada destino. Lo más fiable es indicar el siguiente salto.
Siguientes pasos
- Enrutamiento en redes: los conceptos que sirven de base a cualquier tabla de rutas.
- OSPF: el protocolo de enrutamiento dinámico más usado en redes de empresa.
- Enrutamiento en VLAN: cómo se comunican entre sí las redes virtuales.
- Subnetting y IPv4: la base del direccionamiento sobre el que se definen las rutas.
Los contenidos tienen carácter técnico e informativo. Un cambio de rutas puede interrumpir el servicio: planifícalo, pruébalo en un entorno controlado y guarda una copia de la configuración antes de modificarla.
- Detalles
- Categoría: Redes y Routing
Un switch acepta por defecto cualquier equipo que se conecte a uno de sus puertos. Eso significa que cualquiera con un cable puede entrar en la red de una oficina, de un edificio o de una sala técnica. La seguridad de puertos (port security) limita qué equipos pueden usar cada puerto y qué hace el switch cuando aparece uno que no debería. Es una de las medidas más sencillas y rentables del refuerzo de la capa 2.
Qué amenazas se evitan
- Conexión de equipos no autorizados: un portátil ajeno, un punto de acceso o un switch doméstico conectados a una toma libre.
- Inundación de la tabla MAC (MAC flooding): un atacante envía miles de tramas con direcciones falsas para llenar la tabla del switch, que acaba reenviando el tráfico por todos los puertos y permite espiarlo.
- Cambios no controlados: equipos que se mueven de puerto sin que nadie lo registre.
Cómo funciona
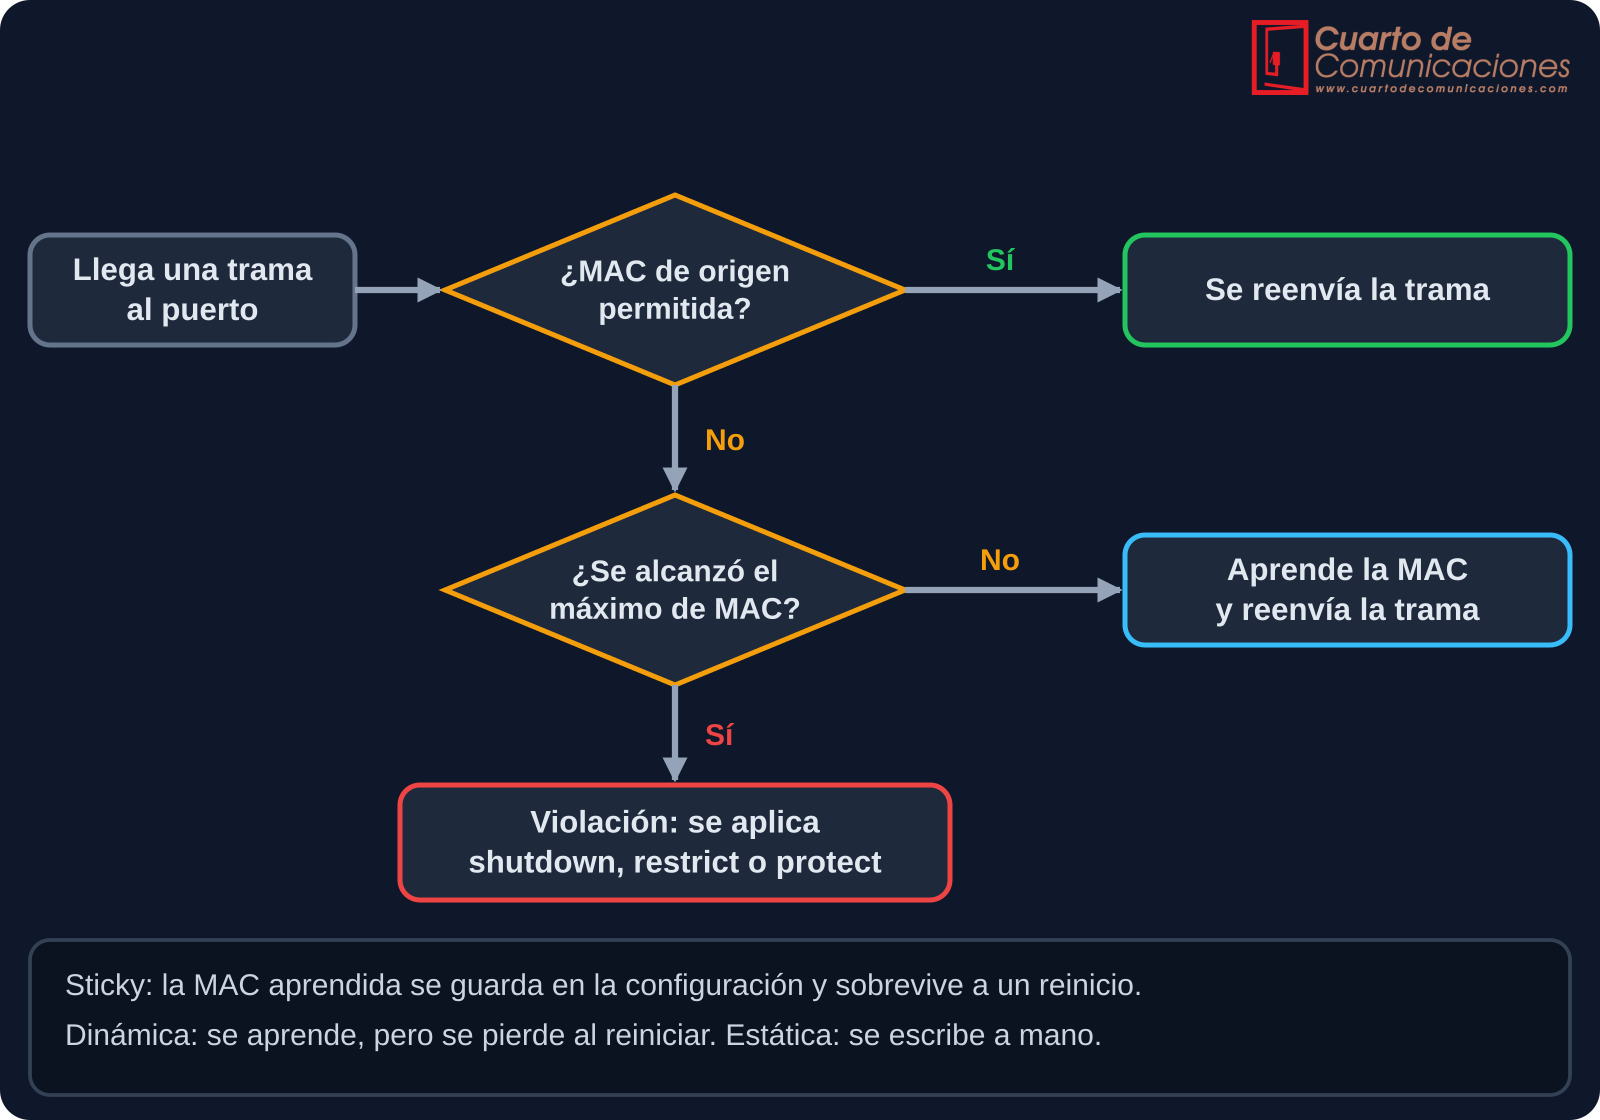
Cuando se activa en un puerto, el switch guarda las direcciones MAC permitidas y fija un máximo de direcciones por puerto (por defecto, 1). Cada trama que llega se comprueba con ese conjunto. Si la dirección de origen es nueva y todavía queda hueco, la aprende; si no queda hueco, se considera una violación y el switch aplica el modo configurado.
Tipos de direcciones seguras
| Tipo de dirección segura | Cómo se obtiene | Qué pasa al reiniciar |
|---|---|---|
| Estática | Se escribe a mano en la configuración | Se conserva |
| Dinámica | El switch la aprende del tráfico | Se pierde |
| Sticky | Se aprende y se guarda en la configuración en ejecución | Se conserva si guardas la configuración |
El modo sticky es el más práctico: el switch aprende la dirección del equipo que se conecta y la deja fijada, sin que haya que escribirla a mano. Recuerda guardar la configuración si quieres que sobreviva a un reinicio.
Modos de violación
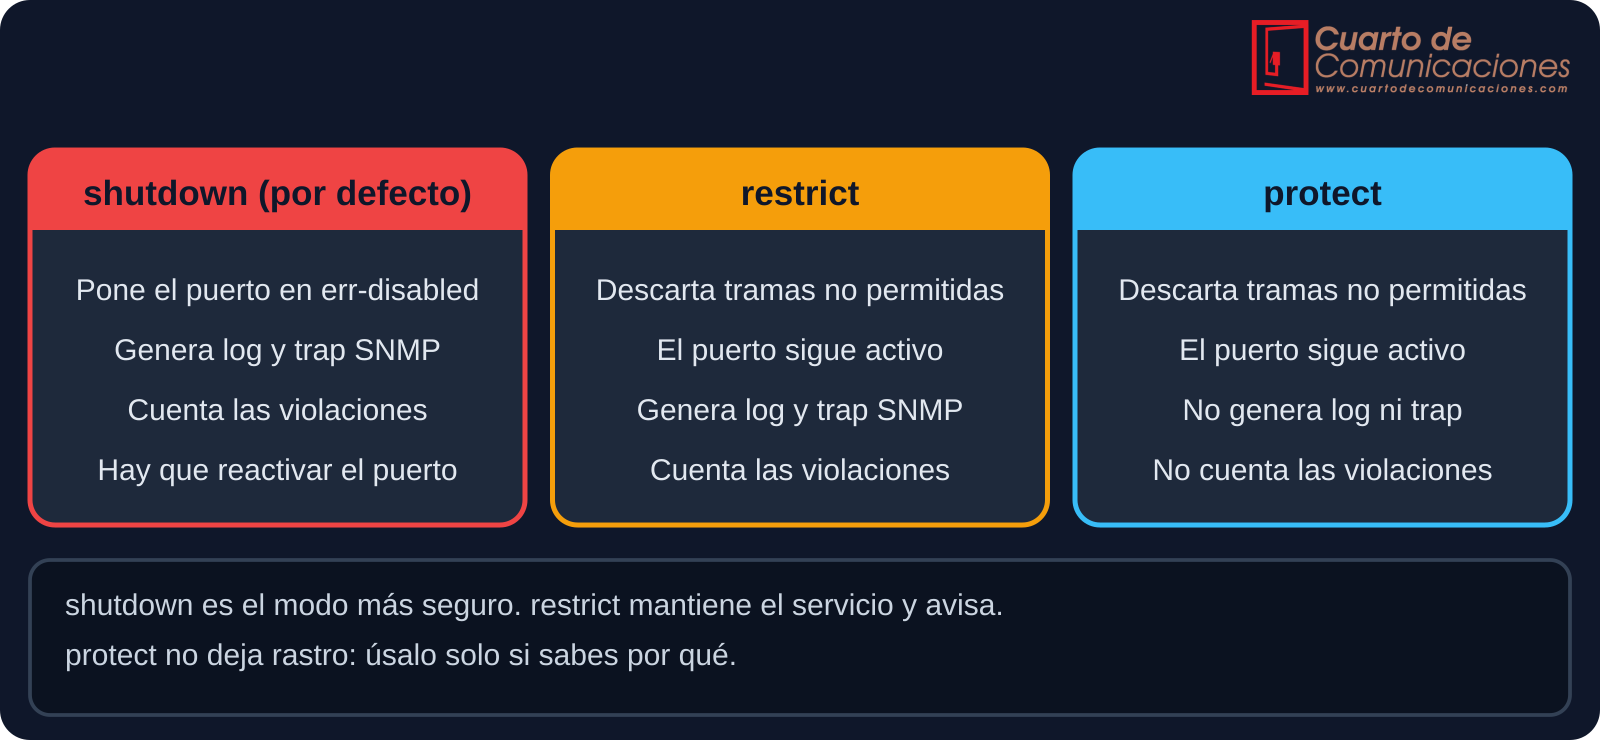
En shutdown el puerto pasa a err-disabled: se apaga y solo vuelve cuando alguien lo reactiva o cuando caduca un temporizador de recuperación. Es el más seguro, pero puede dejar sin servicio a un usuario legítimo que haya conectado otro equipo. Por eso, en algunos entornos se prefiere restrict, que descarta las tramas no permitidas, mantiene el puerto activo y deja constancia en el registro.
Cómo configurarla
El puerto debe ser de acceso (o un troncal configurado de forma explícita): no funciona en puertos con negociación dinámica.
| Plataforma | Comandos |
|---|---|
| Cisco IOS | interface FastEthernet0/1switchport mode accessswitchport port-securityswitchport port-security maximum 2switchport port-security mac-address stickyswitchport port-security violation restrict |
| Cisco IOS · MAC estática | switchport port-security mac-address 0011.2233.4455 |
| Huawei VRP | interface GigabitEthernet0/0/1port-security enableport-security max-mac-num 2port-security mac-address stickyport-security protect-action restrict |
En equipos con teléfono IP y PC detrás del mismo puerto, el máximo de direcciones debe ser de al menos 2 o 3, según el modelo y la configuración de la VLAN de voz.
Cómo verificar y recuperar un puerto
| Plataforma | Verificar | Recuperar un puerto bloqueado |
|---|---|---|
| Cisco IOS | show port-security, show port-security interface FastEthernet0/1, show port-security address y show interfaces status err-disabled |
shutdown y no shutdown en la interfaz, o de forma automática: errdisable recovery cause psecure-violation y errdisable recovery interval 300 |
| Huawei VRP | display port-security interface GigabitEthernet0/0/1 |
shutdown y undo shutdown en la interfaz |
| Acción | Comando en Cisco IOS |
|---|---|
| Borrar las direcciones sticky de un puerto | clear port-security sticky interface FastEthernet0/1 |
| Borrar las direcciones dinámicas | clear port-security dynamic |
| Guardar las sticky para que sobrevivan al reinicio | copy running-config startup-config |
Otras protecciones de capa 2
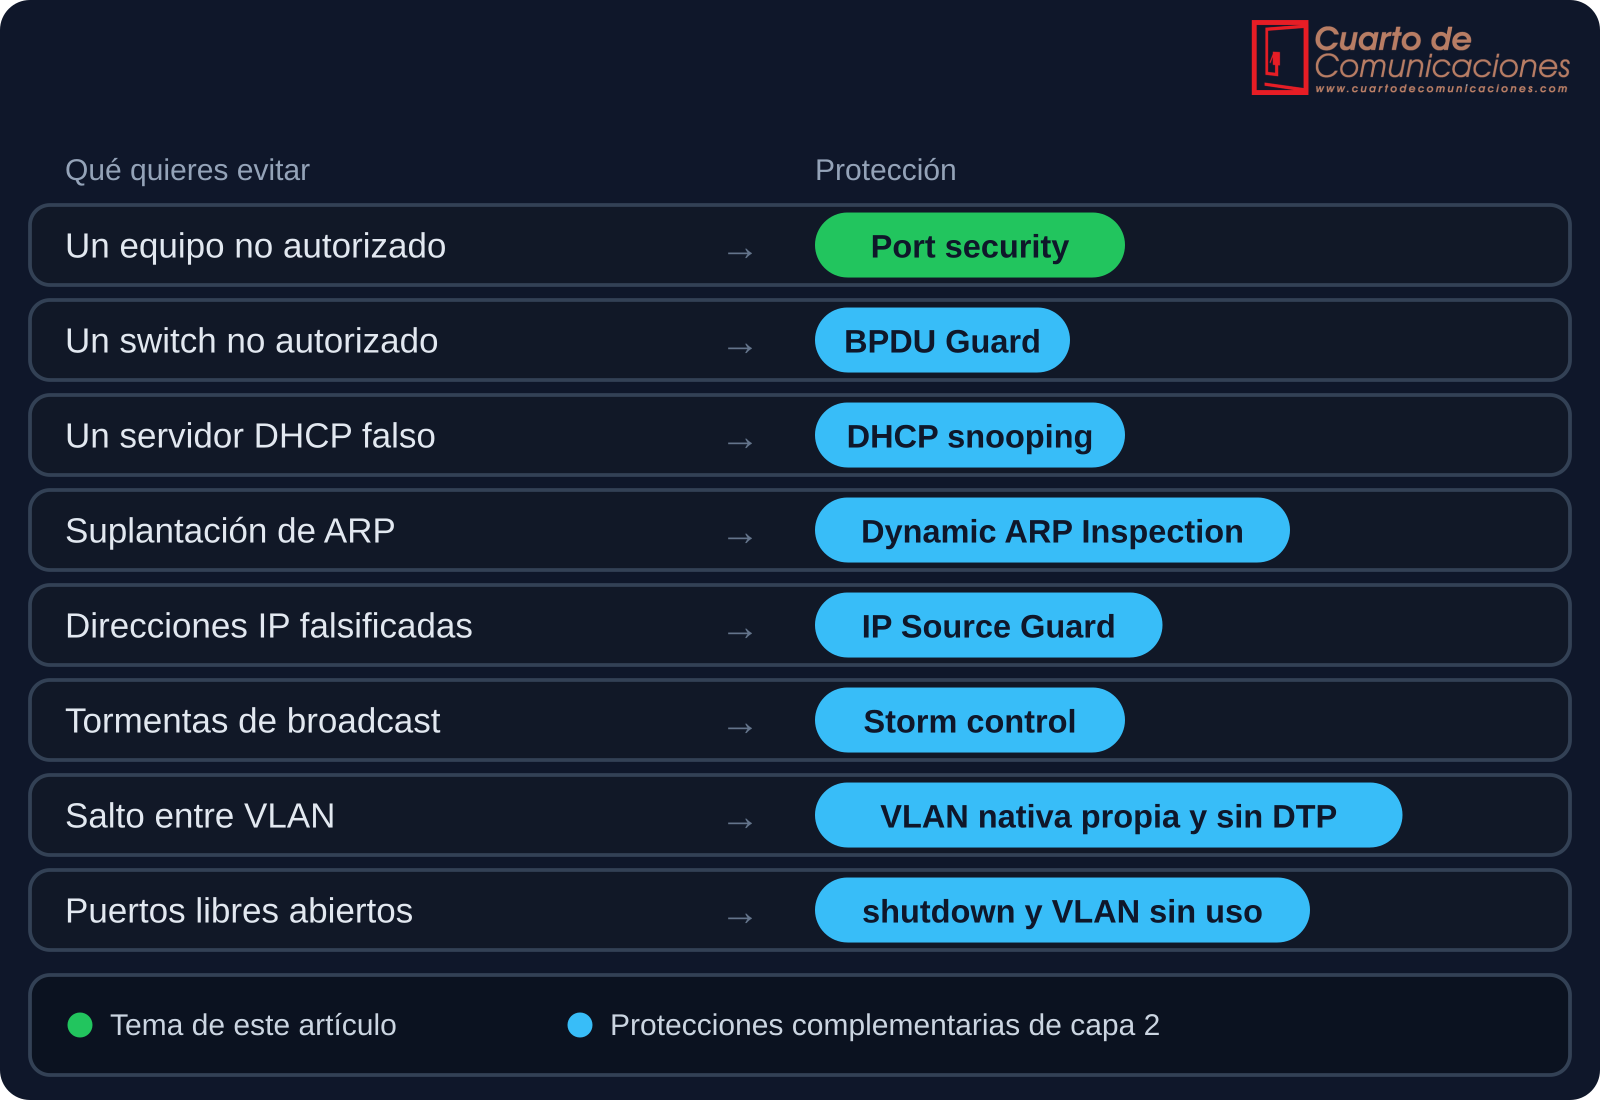
La seguridad de puertos no basta por sí sola: una dirección MAC se puede falsificar con facilidad, y la función solo controla quién se conecta, no quién es. Se combina con otras medidas:
| Protección | Qué hace | Cisco IOS |
|---|---|---|
| BPDU Guard | Deshabilita un puerto de acceso si recibe BPDU | spanning-tree bpduguard enable |
| DHCP snooping | Solo deja responder DHCP a los puertos de confianza | ip dhcp snooping, ip dhcp snooping vlan 10 y ip dhcp snooping trust en el puerto hacia el servidor |
| Dynamic ARP Inspection | Descarta ARP que no coincide con la tabla de DHCP snooping | ip arp inspection vlan 10 |
| IP Source Guard | Filtra el tráfico con IP de origen no asociada al puerto | ip verify source |
| Storm control | Limita el tráfico de broadcast, multicast o unicast desconocido | storm-control broadcast level 5 |
| VLAN nativa y DTP | Evita el salto entre VLAN en puertos troncales | switchport trunk native vlan 999 y switchport nonegotiate |
| Puertos sin usar | Los deja apagados y en una VLAN aislada | shutdown y switchport access vlan 999 |
Para autenticar a los usuarios y no solo a los equipos, la solución adecuada es 802.1X.
Buenas prácticas
- Configura todos los puertos de usuario en modo acceso de forma explícita.
- Limita las direcciones MAC por puerto al mínimo necesario.
- Usa sticky en puestos fijos y guarda la configuración.
- Apaga los puertos sin usar y asígnalos a una VLAN aislada.
- Activa BPDU Guard y PortFast en los puertos de acceso.
- Añade DHCP snooping y Dynamic ARP Inspection en las VLAN de usuarios.
- Envía los avisos al registro y monitoriza los puertos bloqueados.
- Documenta qué equipo corresponde a cada puerto.
Errores frecuentes
- Olvidar el modo acceso y recibir un error al activar la función.
- Dejar el máximo en 1 en puertos con teléfono IP y PC, o con un equipo que usa máquinas virtuales.
- No guardar la configuración tras aprender las direcciones sticky.
- No avisar a los usuarios de que cambiar de equipo exige borrar la dirección anterior.
- Activar la función en enlaces entre switches o en miembros de un EtherChannel.
- No monitorizar los puertos en err-disabled.
- Confiar en la seguridad de puertos como única defensa.
Preguntas frecuentes
¿Qué ocurre si cambio el PC de un puesto?
Con sticky o con direcciones estáticas, el puerto reconoce la MAC anterior. Hay que borrar esa dirección (o el sticky del puerto) y, si el puerto se bloqueó, reactivarlo.
¿Protege contra la suplantación de MAC?
No. Un atacante que conozca la MAC permitida puede copiarla. Para evitarlo se usa 802.1X, que autentica al usuario o al equipo.
¿Cuántas direcciones permito por puerto?
Las mínimas necesarias: una para un PC, dos o tres con teléfono IP, y más si hay un switch pequeño o máquinas virtuales detrás.
Siguientes pasos
- STP: cómo se evitan los bucles y qué hace BPDU Guard.
- EtherChannel : cómo agrupar enlaces entre switches.
- VLAN Trunk 802.1Q: la segmentación sobre la que se aplican estas protecciones.
- DHCP, DNS y ARP: los protocolos que protegen DHCP snooping y la inspección de ARP.
Los contenidos tienen carácter técnico e informativo. Un cambio de seguridad en un puerto puede dejar a un usuario sin servicio: pruébalo primero en un entorno controlado y avisa a los afectados.
- Detalles
- Categoría: Redes y Routing
Cuando se conectan dos switches con varios cables para ganar capacidad o redundancia, el protocolo STP bloquea todos menos uno, y el resto del ancho de banda se desperdicia. EtherChannel, o agregación de enlaces, soluciona el problema: agrupa varios enlaces físicos en uno lógico que suma su capacidad y sigue funcionando si uno de ellos falla.
Qué es la agregación de enlaces
«EtherChannel» es el nombre de Cisco. El estándar abierto es IEEE 802.3ad, integrado después en 802.1AX, que define el protocolo LACP. Cada fabricante la llama de una forma:
| Fabricante | Nombre de la función |
|---|---|
| Cisco | EtherChannel y Port-channel |
| Huawei | Eth-Trunk |
| MikroTik | Bonding (modo 802.3ad) |
| Genérico | LAG (Link Aggregation Group) |
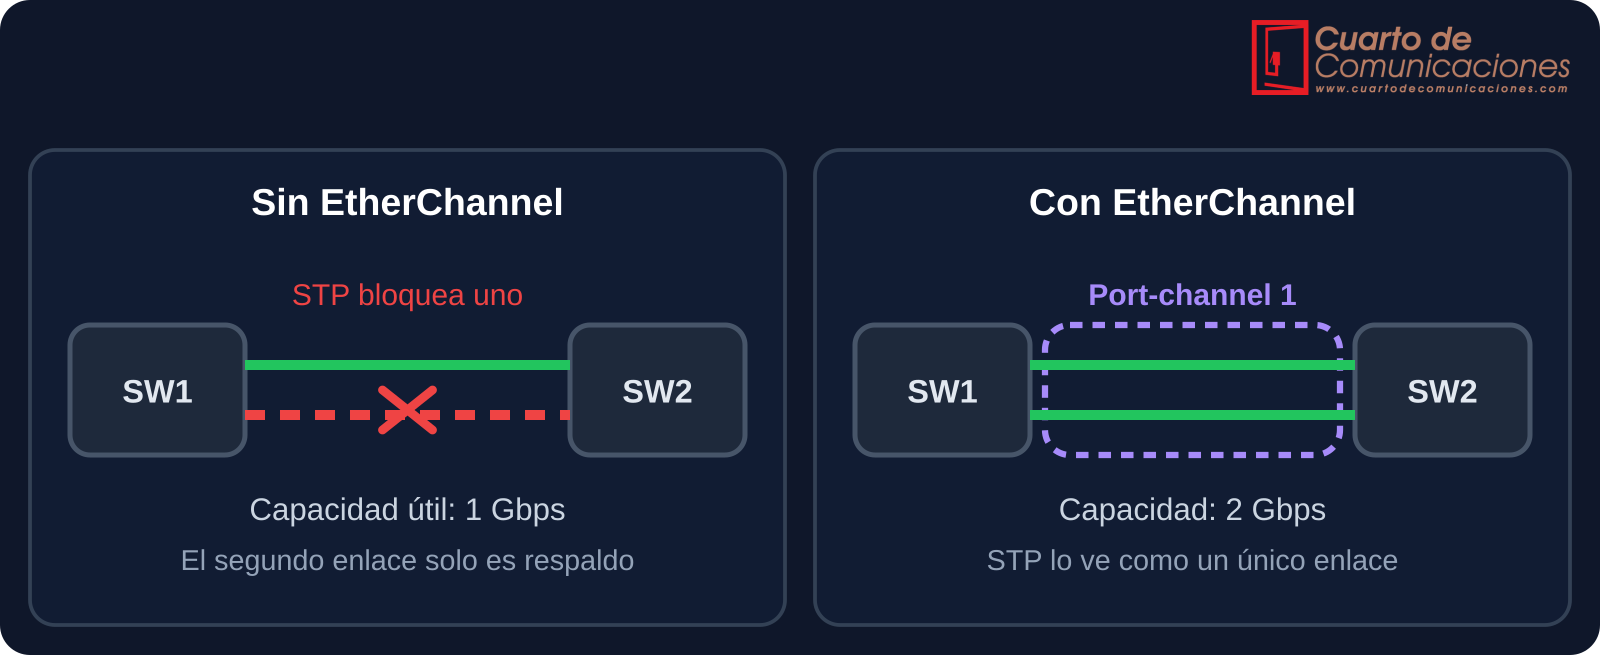
Las ventajas principales son:
- Más ancho de banda entre dos equipos, sumando los enlaces miembros.
- Redundancia: si un enlace miembro falla, el tráfico sigue por los demás sin que STP tenga que recalcular nada.
- Gestión sencilla: para STP y para la configuración de VLAN, el canal es una única interfaz.
Protocolos y modos
| Protocolo | Modos | Notas |
|---|---|---|
| LACP (802.3ad / 802.1AX) | active, passive | Estándar abierto: funciona entre fabricantes distintos |
| PAgP | desirable, auto | Propietario de Cisco |
| Estático | on | Sin negociación: no detecta errores de configuración entre los dos extremos |
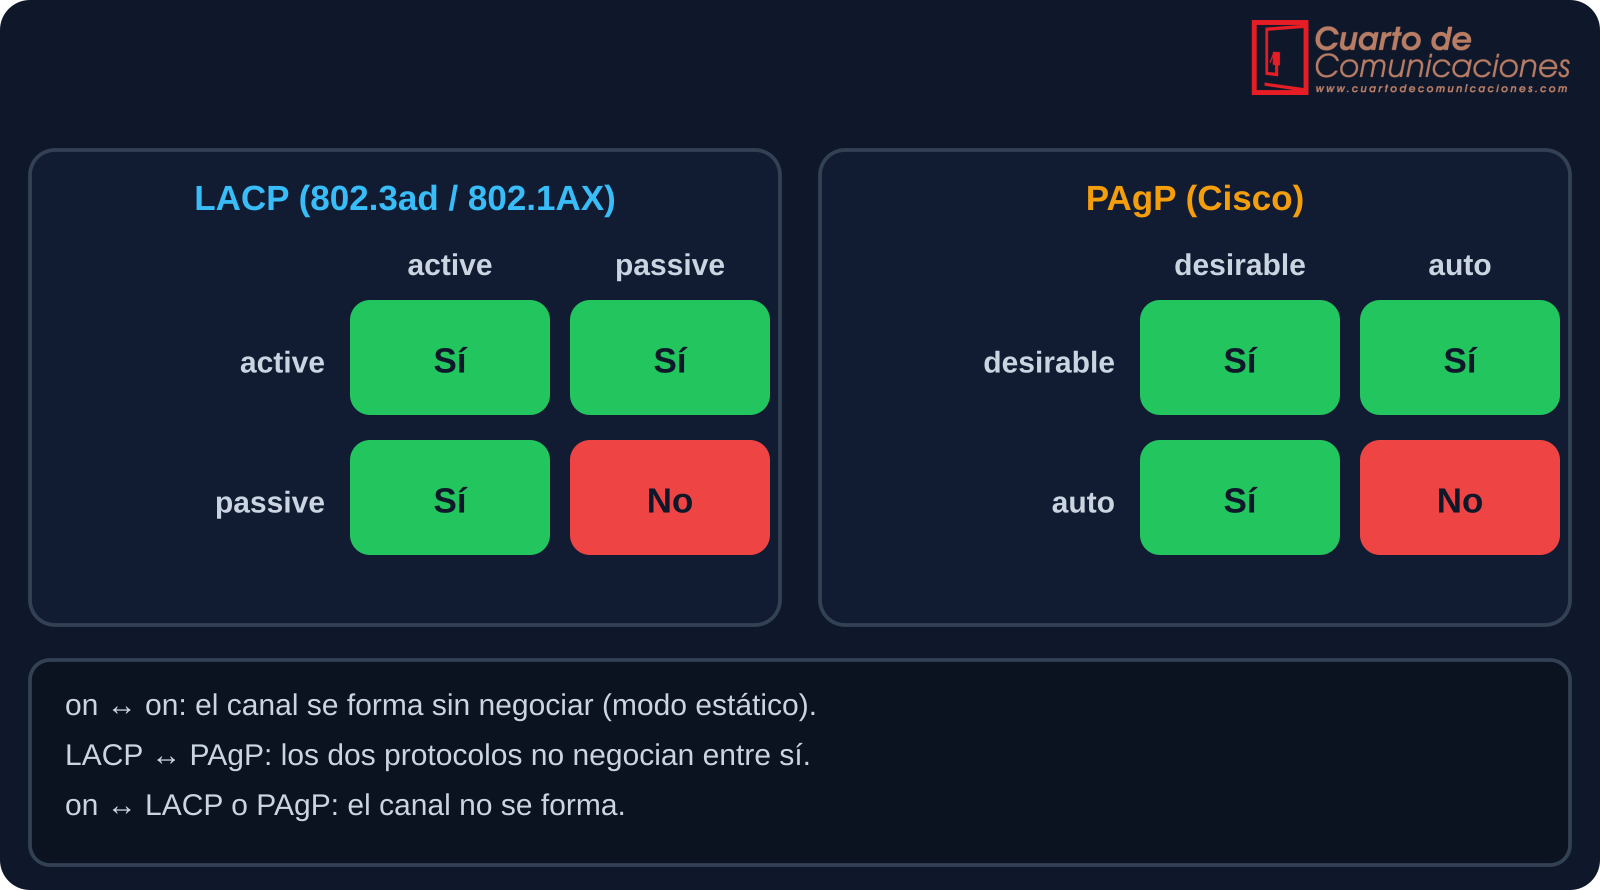
La regla práctica: usa LACP siempre que sea posible, porque es estándar y negocia, de modo que detecta configuraciones incompatibles. Con el modo estático on, un error en un extremo puede crear un bucle sin que nadie lo avise.
Requisitos para formar un canal
Todos los puertos miembros deben ser idénticos en:
- Velocidad y dúplex.
- Modo (acceso o trunk), VLAN de acceso o VLAN permitidas, y VLAN nativa.
- Configuración de STP, como el costo y la prioridad.
El número máximo de enlaces activos suele ser 8, y LACP permite hasta 16 miembros con 8 activos y el resto en espera. Los dos extremos deben usar el mismo número de enlaces. Además, los miembros deben llegar al mismo equipo (o a una pila o clúster que se comporte como uno solo).
Cómo se reparte el tráfico
El tráfico no se reparte paquete a paquete, sino por flujo: el switch calcula un valor de hash a partir de las direcciones MAC, IP o de los puertos, y con él elige el enlace miembro. Todos los paquetes de una misma conversación van por el mismo enlace, lo que evita que lleguen desordenados.
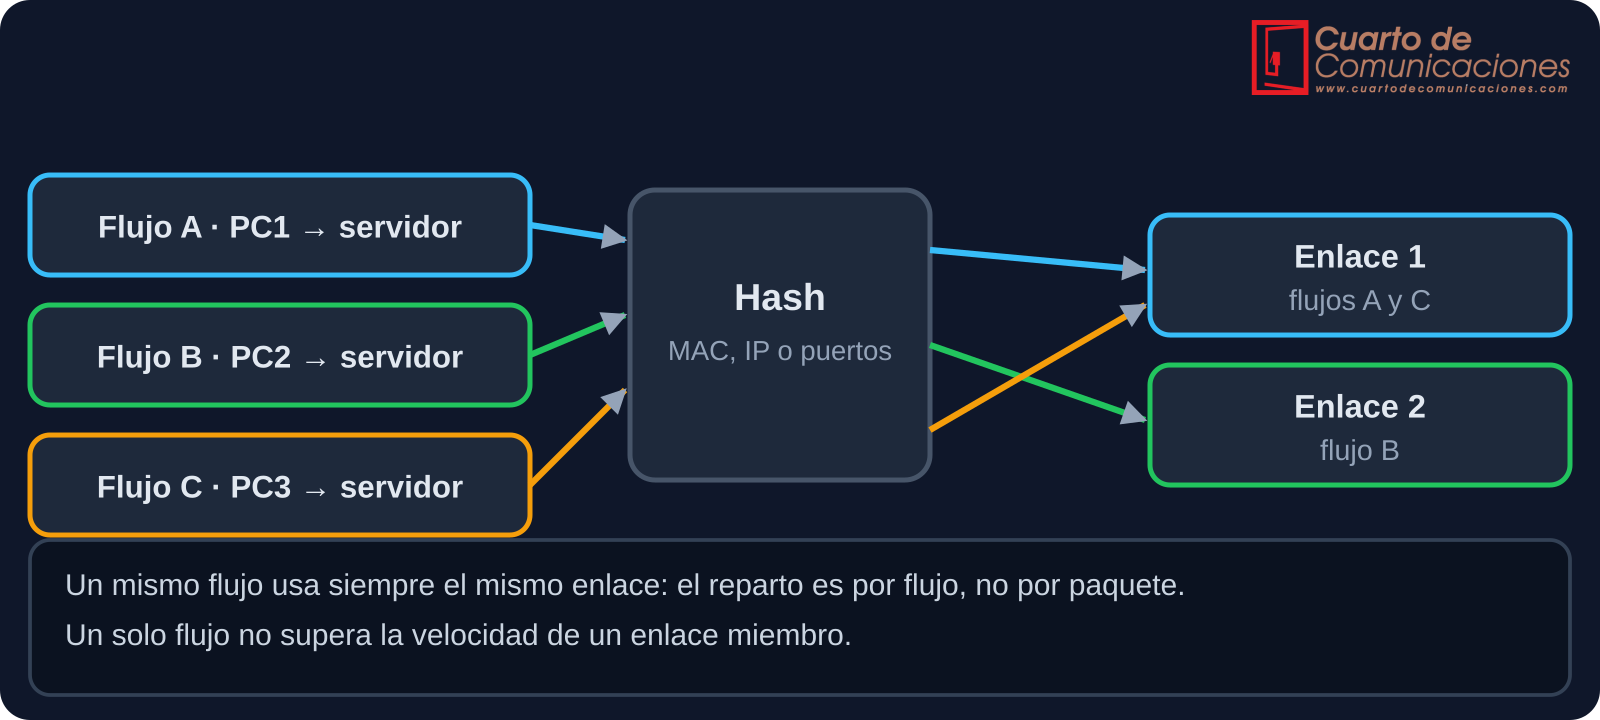
Por eso dos equipos que hablan solo entre sí nunca superan la velocidad de un enlace miembro, y un mal método de hash puede dejar un enlace saturado y otro vacío. El método se elige según el tipo de tráfico; la lista disponible depende del modelo:
| Método | Reparte según |
|---|---|
| src-mac / dst-mac / src-dst-mac | Direcciones MAC de origen, de destino o ambas |
| src-ip / dst-ip / src-dst-ip | Direcciones IP de origen, de destino o ambas |
| src-port / dst-port / src-dst-port | Puertos de capa 4 (según la plataforma) |
En Cisco se cambia con el comando global port-channel load-balance src-dst-ip; en Huawei, con load-balance src-dst-ip en la interfaz Eth-Trunk, y en MikroTik, con transmit-hash-policy.
Cómo configurarlo
| Plataforma | Comandos |
|---|---|
| Cisco IOS · LACP | interface range GigabitEthernet0/1 - 2channel-group 1 mode activeinterface Port-channel1switchport mode trunk |
| Cisco IOS · PAgP / estático | channel-group 1 mode desirable (PAgP)channel-group 1 mode on (estático) |
| Cisco IOS · capa 3 | interface Port-channel2no switchportip address 192.168.10.1 255.255.255.252 |
| Huawei VRP | interface Eth-Trunk 1mode lacp-staticport link-type trunkinterface GigabitEthernet0/0/1 y eth-trunk 1 (en cada miembro) |
| MikroTik RouterOS | /interface bonding add name=bond1 slaves=ether1,ether2 mode=802.3ad transmit-hash-policy=layer-2-and-3/interface bridge port add bridge=bridge1 interface=bond1 |
Es recomendable configurar el trunk y las VLAN en la interfaz del canal, y no solo en cada puerto, para que los cambios se apliquen a todos los miembros. El trunk 802.1Q se explica en el artículo de VLAN Trunk 802.1Q.
Cómo verificar
| Plataforma | Comandos de verificación |
|---|---|
| Cisco IOS | show etherchannel summary, show etherchannel port-channel, show lacp neighbor y show interfaces trunk |
| Huawei VRP | display eth-trunk 1 |
| MikroTik RouterOS | /interface bonding print y /interface bonding monitor bond1 |
En Cisco, el resultado de show etherchannel summary usa estos indicadores:
| Indicador | Significado |
|---|---|
| SU | Canal de capa 2 en uso |
| SD | Canal de capa 2 caído |
| P | Puerto agrupado en el canal |
| s | Puerto suspendido, por configuración distinta al resto |
| I | Puerto independiente, no agrupado |
| D | Puerto caído |
EtherChannel y STP
STP trata el canal como un único enlace con un costo que depende del ancho de banda total. Así se evita el bloqueo de enlaces entre dos switches, pero conviene mantener STP activo como protección frente a bucles en otras partes de la red. Se explica en el artículo de STP.
Errores frecuentes
- Miembros con velocidad, dúplex o VLAN permitidas distintas, que provocan puertos suspendidos (
s). - Poner los dos extremos en modo pasivo (LACP passive/passive o PAgP auto/auto): el canal no se forma.
- Mezclar LACP con PAgP o con el modo estático.
- Usar el modo on en un extremo y negociación en el otro.
- Configurar el canal en un extremo y olvidar el otro, lo que puede crear un bucle temporal.
- Conectar los miembros a dos switches independientes que no formen pila ni clúster.
- Esperar que un único flujo aproveche la suma de los enlaces.
Preguntas frecuentes
¿Cuántos enlaces puedo agrupar?
Depende del equipo, pero lo habitual es hasta 8 enlaces activos en un canal.
¿Puedo mezclar enlaces de distinta velocidad?
No en un mismo canal: todos los miembros deben tener la misma velocidad.
¿Sirve EtherChannel para conectar un servidor?
Sí. Los servidores usan LACP, con el nombre de bonding o teaming según el sistema operativo, para sumar varias tarjetas de red.
Siguientes pasos
- STP: cómo se evitan los bucles en la red conmutada.
- Seguridad de puertos: cómo proteger los puertos de acceso.
- VLAN Trunk 802.1Q y Enrutamiento en VLAN: cómo se transportan y se enrutan las VLAN por los canales.
Los contenidos tienen carácter técnico e informativo. Un cambio de configuración en un enlace troncal puede interrumpir el servicio: planifícalo y pruébalo en un entorno controlado.