

Una VLAN (Virtual LAN) divide un mismo switch físico en varias redes lógicas independientes. Con ella puedes separar departamentos, invitados, cámaras o telefonía sin tirar más cable ni comprar un switch por cada red. Es una de las herramientas más usadas en cualquier red LAN profesional.
Qué es una VLAN y para qué sirve
Una VLAN es un dominio de broadcast propio: los equipos de una VLAN no ven el tráfico de las otras, aunque estén conectados al mismo switch. Normalmente cada VLAN usa una subred IP distinta.
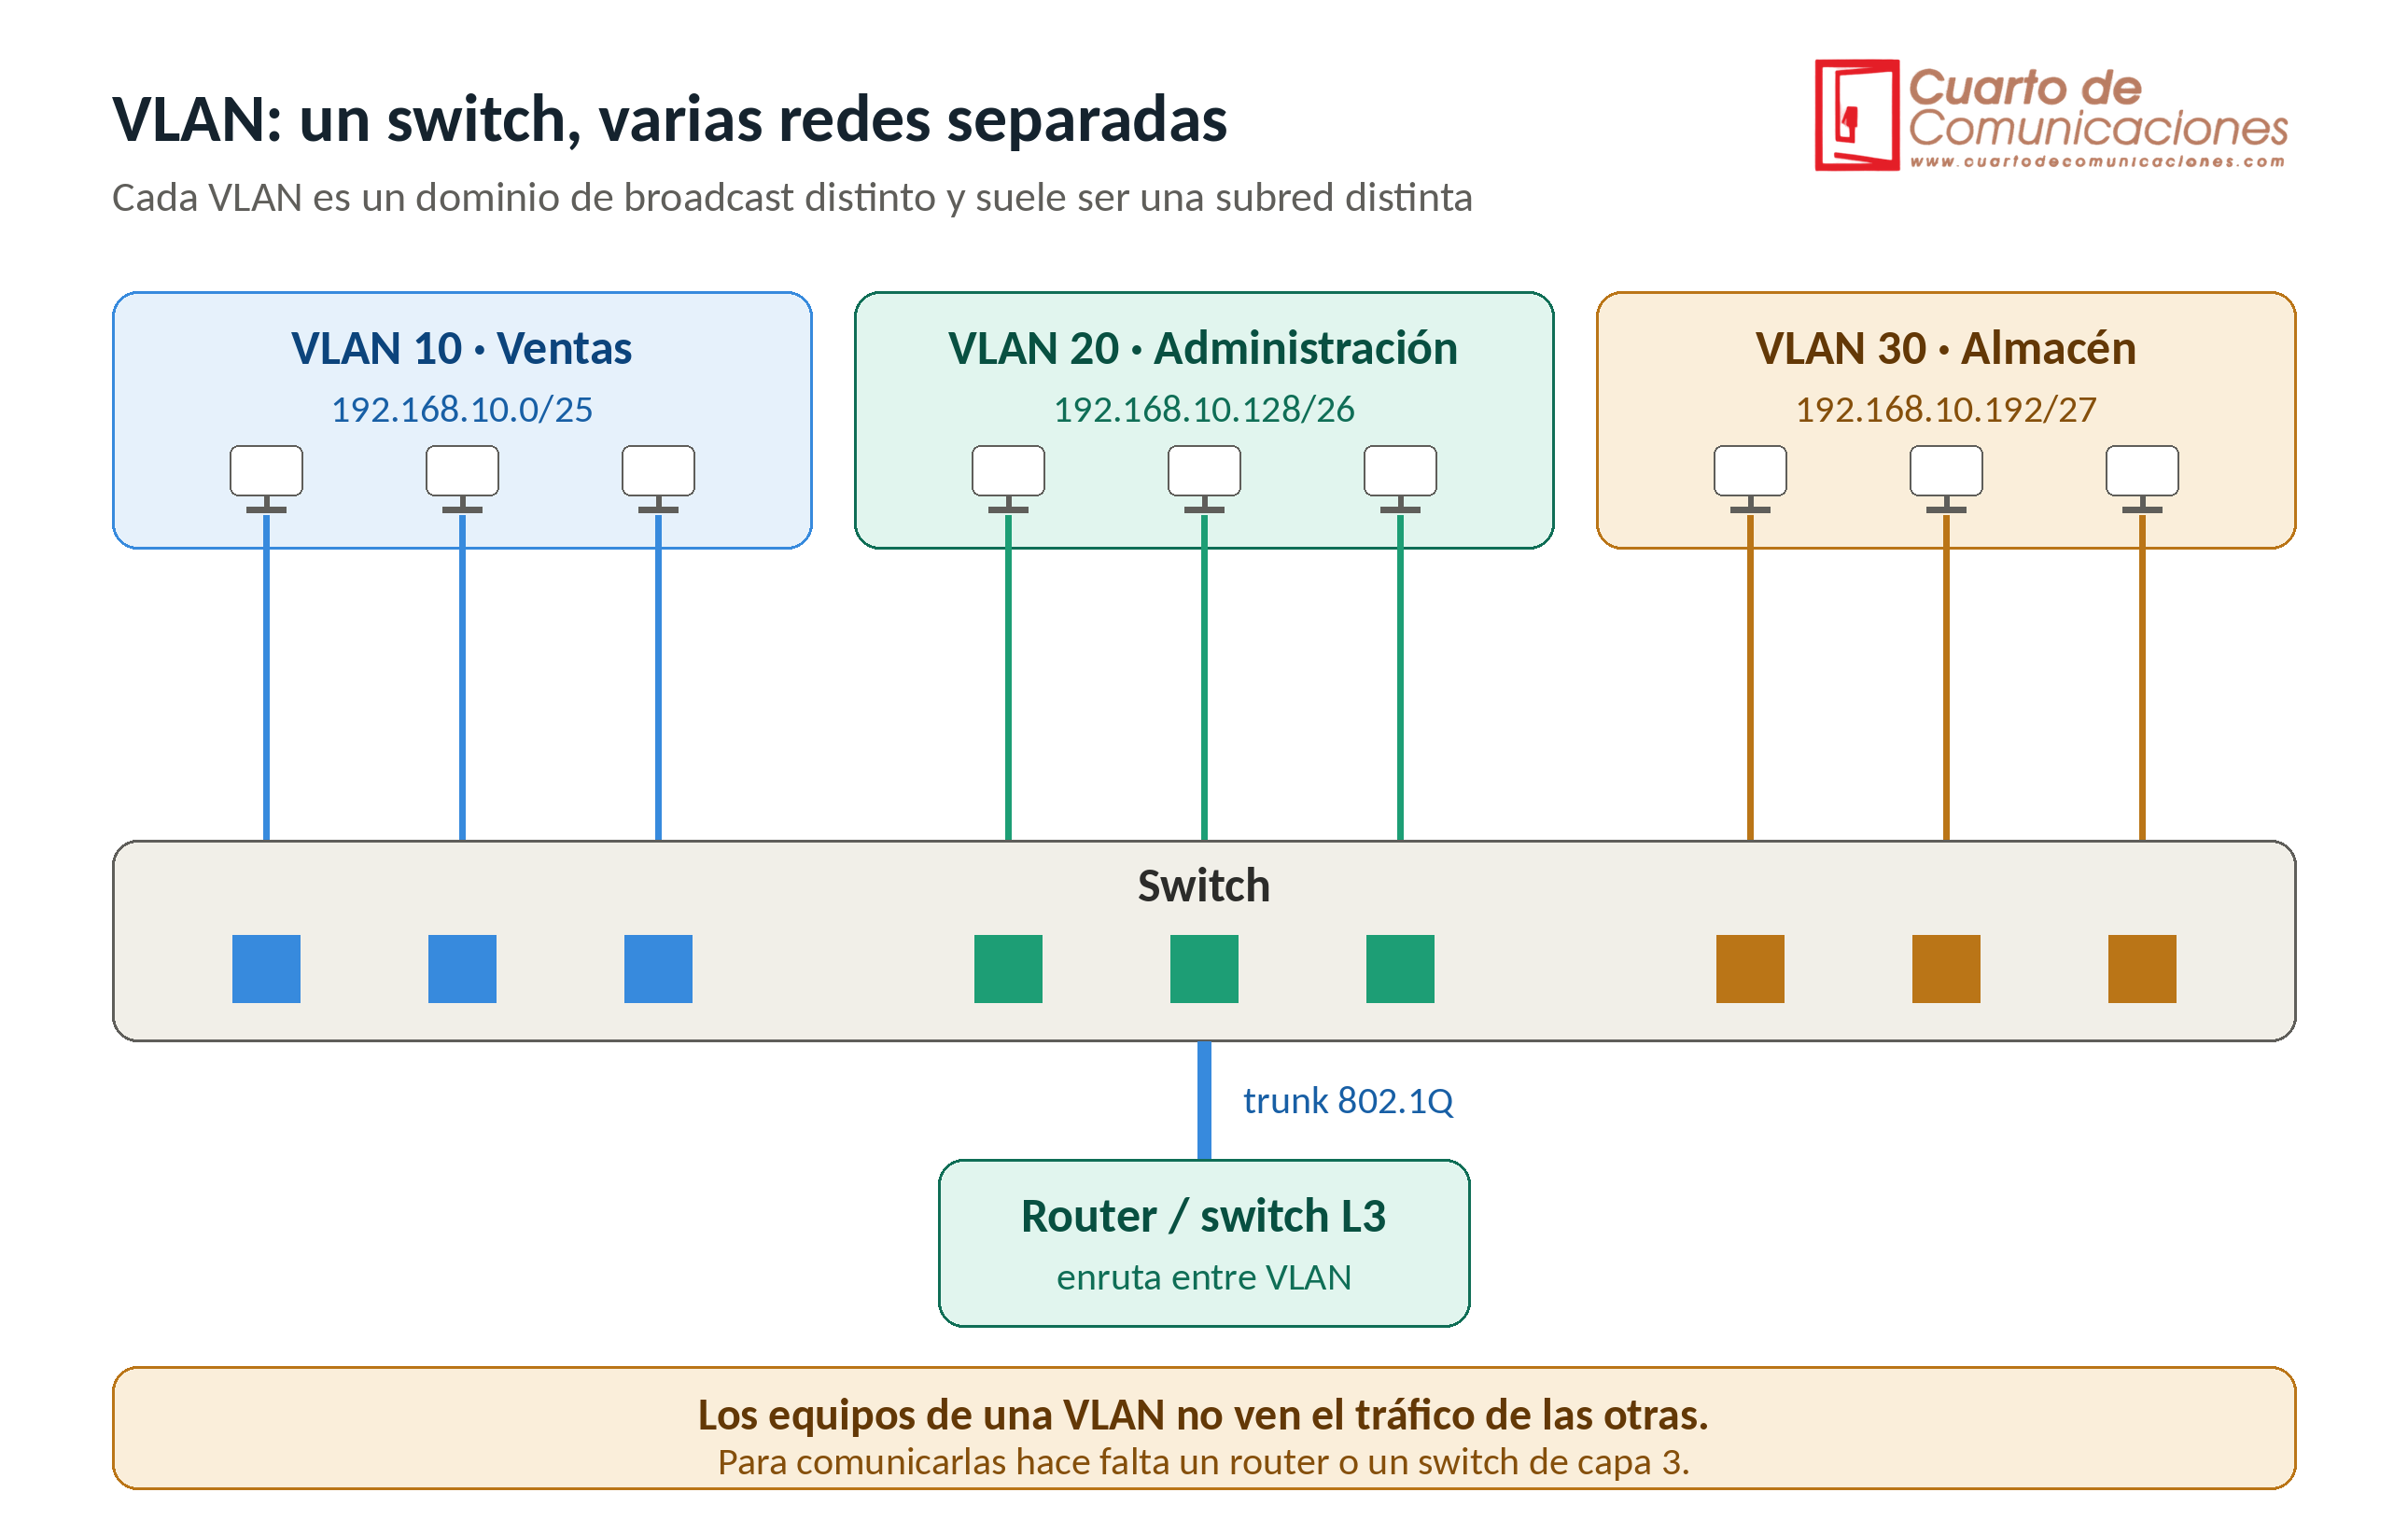
"Un switch dividido en tres VLAN (Ventas, Administración y Almacén), cada una con su subred, y un router o switch de capa 3 que las comunica".
Ventajas:
- Seguridad: el tráfico de cada grupo queda aislado del resto.
- Rendimiento: los broadcast se quedan dentro de su VLAN, así que la red es más tranquila.
- Flexibilidad: un equipo cambia de VLAN con una orden de configuración, sin mover cables.
- Organización: la red refleja la estructura de la empresa.
Para que dos VLAN se comuniquen hace falta un router o un switch de capa 3, que enruta entre ellas. Lo veremos en el artículo de enrutamiento entre VLAN.
Puertos de acceso y puertos trunk
- Puerto de acceso: pertenece a una sola VLAN. Las tramas viajan sin etiqueta y el equipo conectado no sabe que existen las VLAN. Se usa para PC, impresoras y cámaras.
- Puerto trunk: transporta varias VLAN a la vez, marcando cada trama con una etiqueta. Se usa entre switches y entre un switch y un router o un punto de acceso.
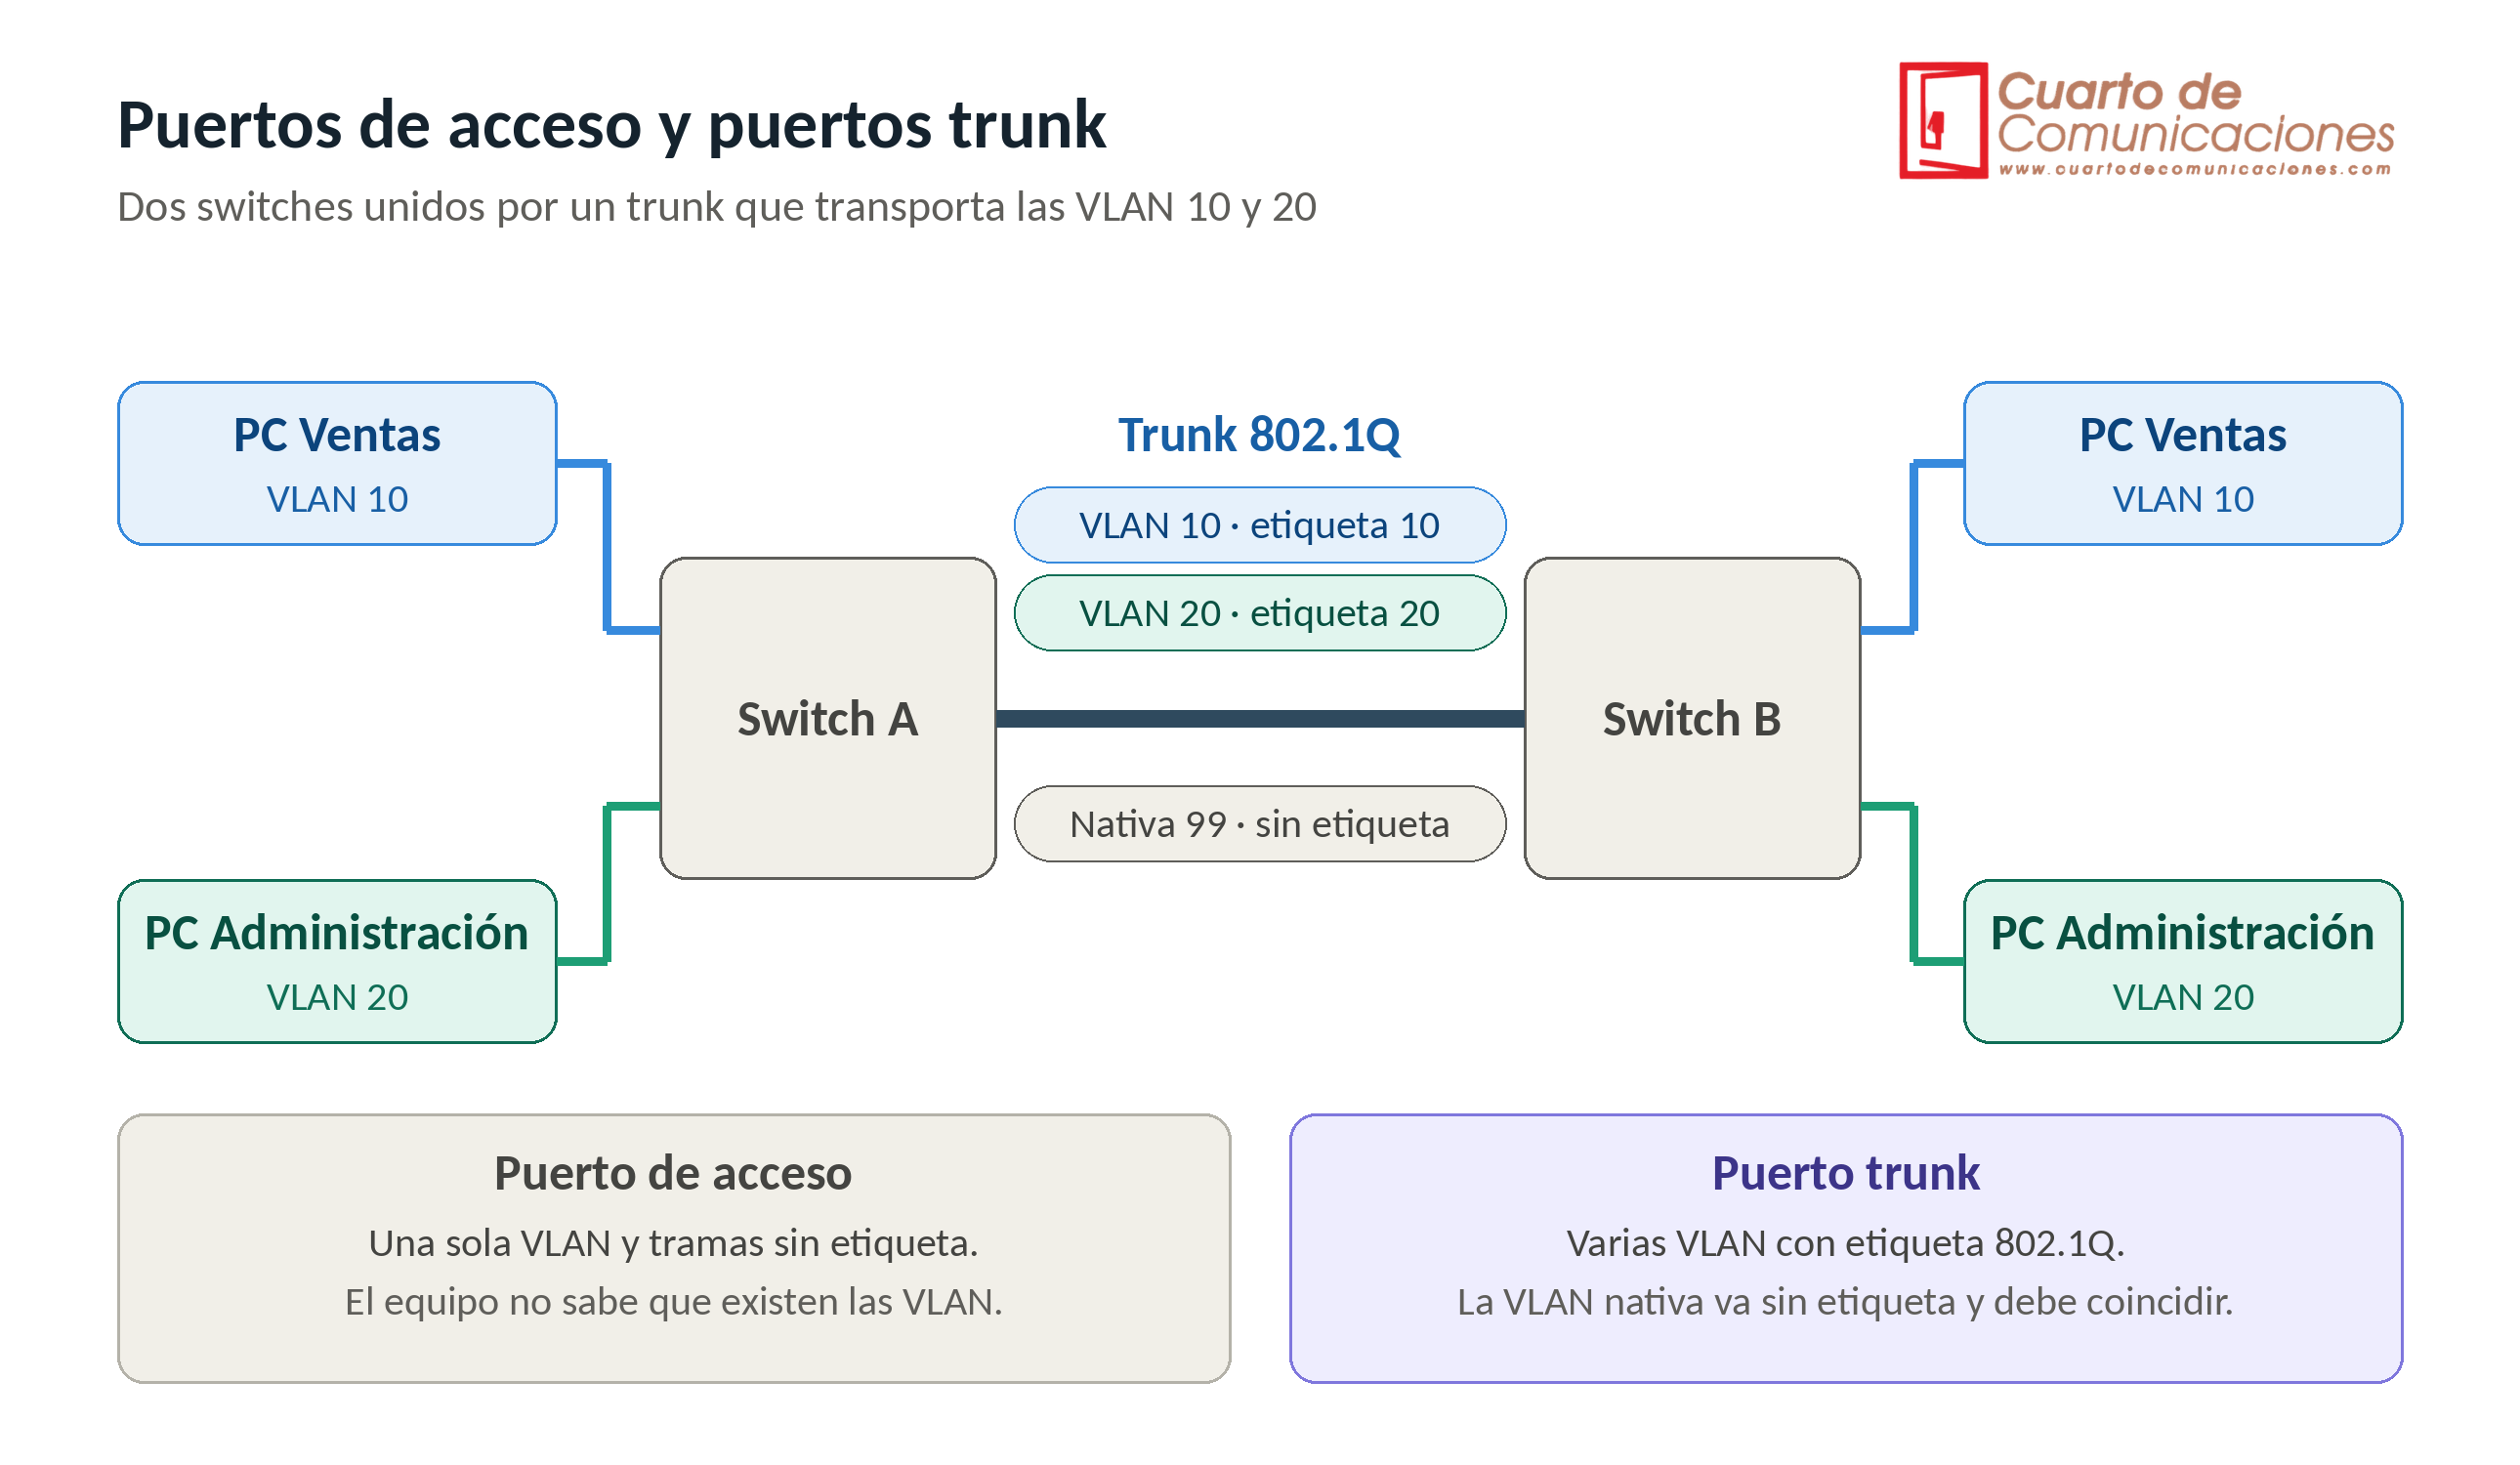
"Dos switches unidos por un trunk 802.1Q que transporta las VLAN 10 y 20, con puertos de acceso hacia los equipos y la VLAN nativa sin etiqueta".
La etiqueta 802.1Q
El estándar IEEE 802.1Q añade a la trama Ethernet una etiqueta de 4 bytes entre la MAC de origen y el campo de tipo:
- TPID (16 bits): vale 0x8100 e indica que la trama lleva etiqueta.
- PCP (3 bits): prioridad de 0 a 7, para calidad de servicio.
- DEI (1 bit): indica si la trama se puede descartar en caso de congestión.
- VID (12 bits): el número de VLAN. Se pueden usar del 1 al 4094.
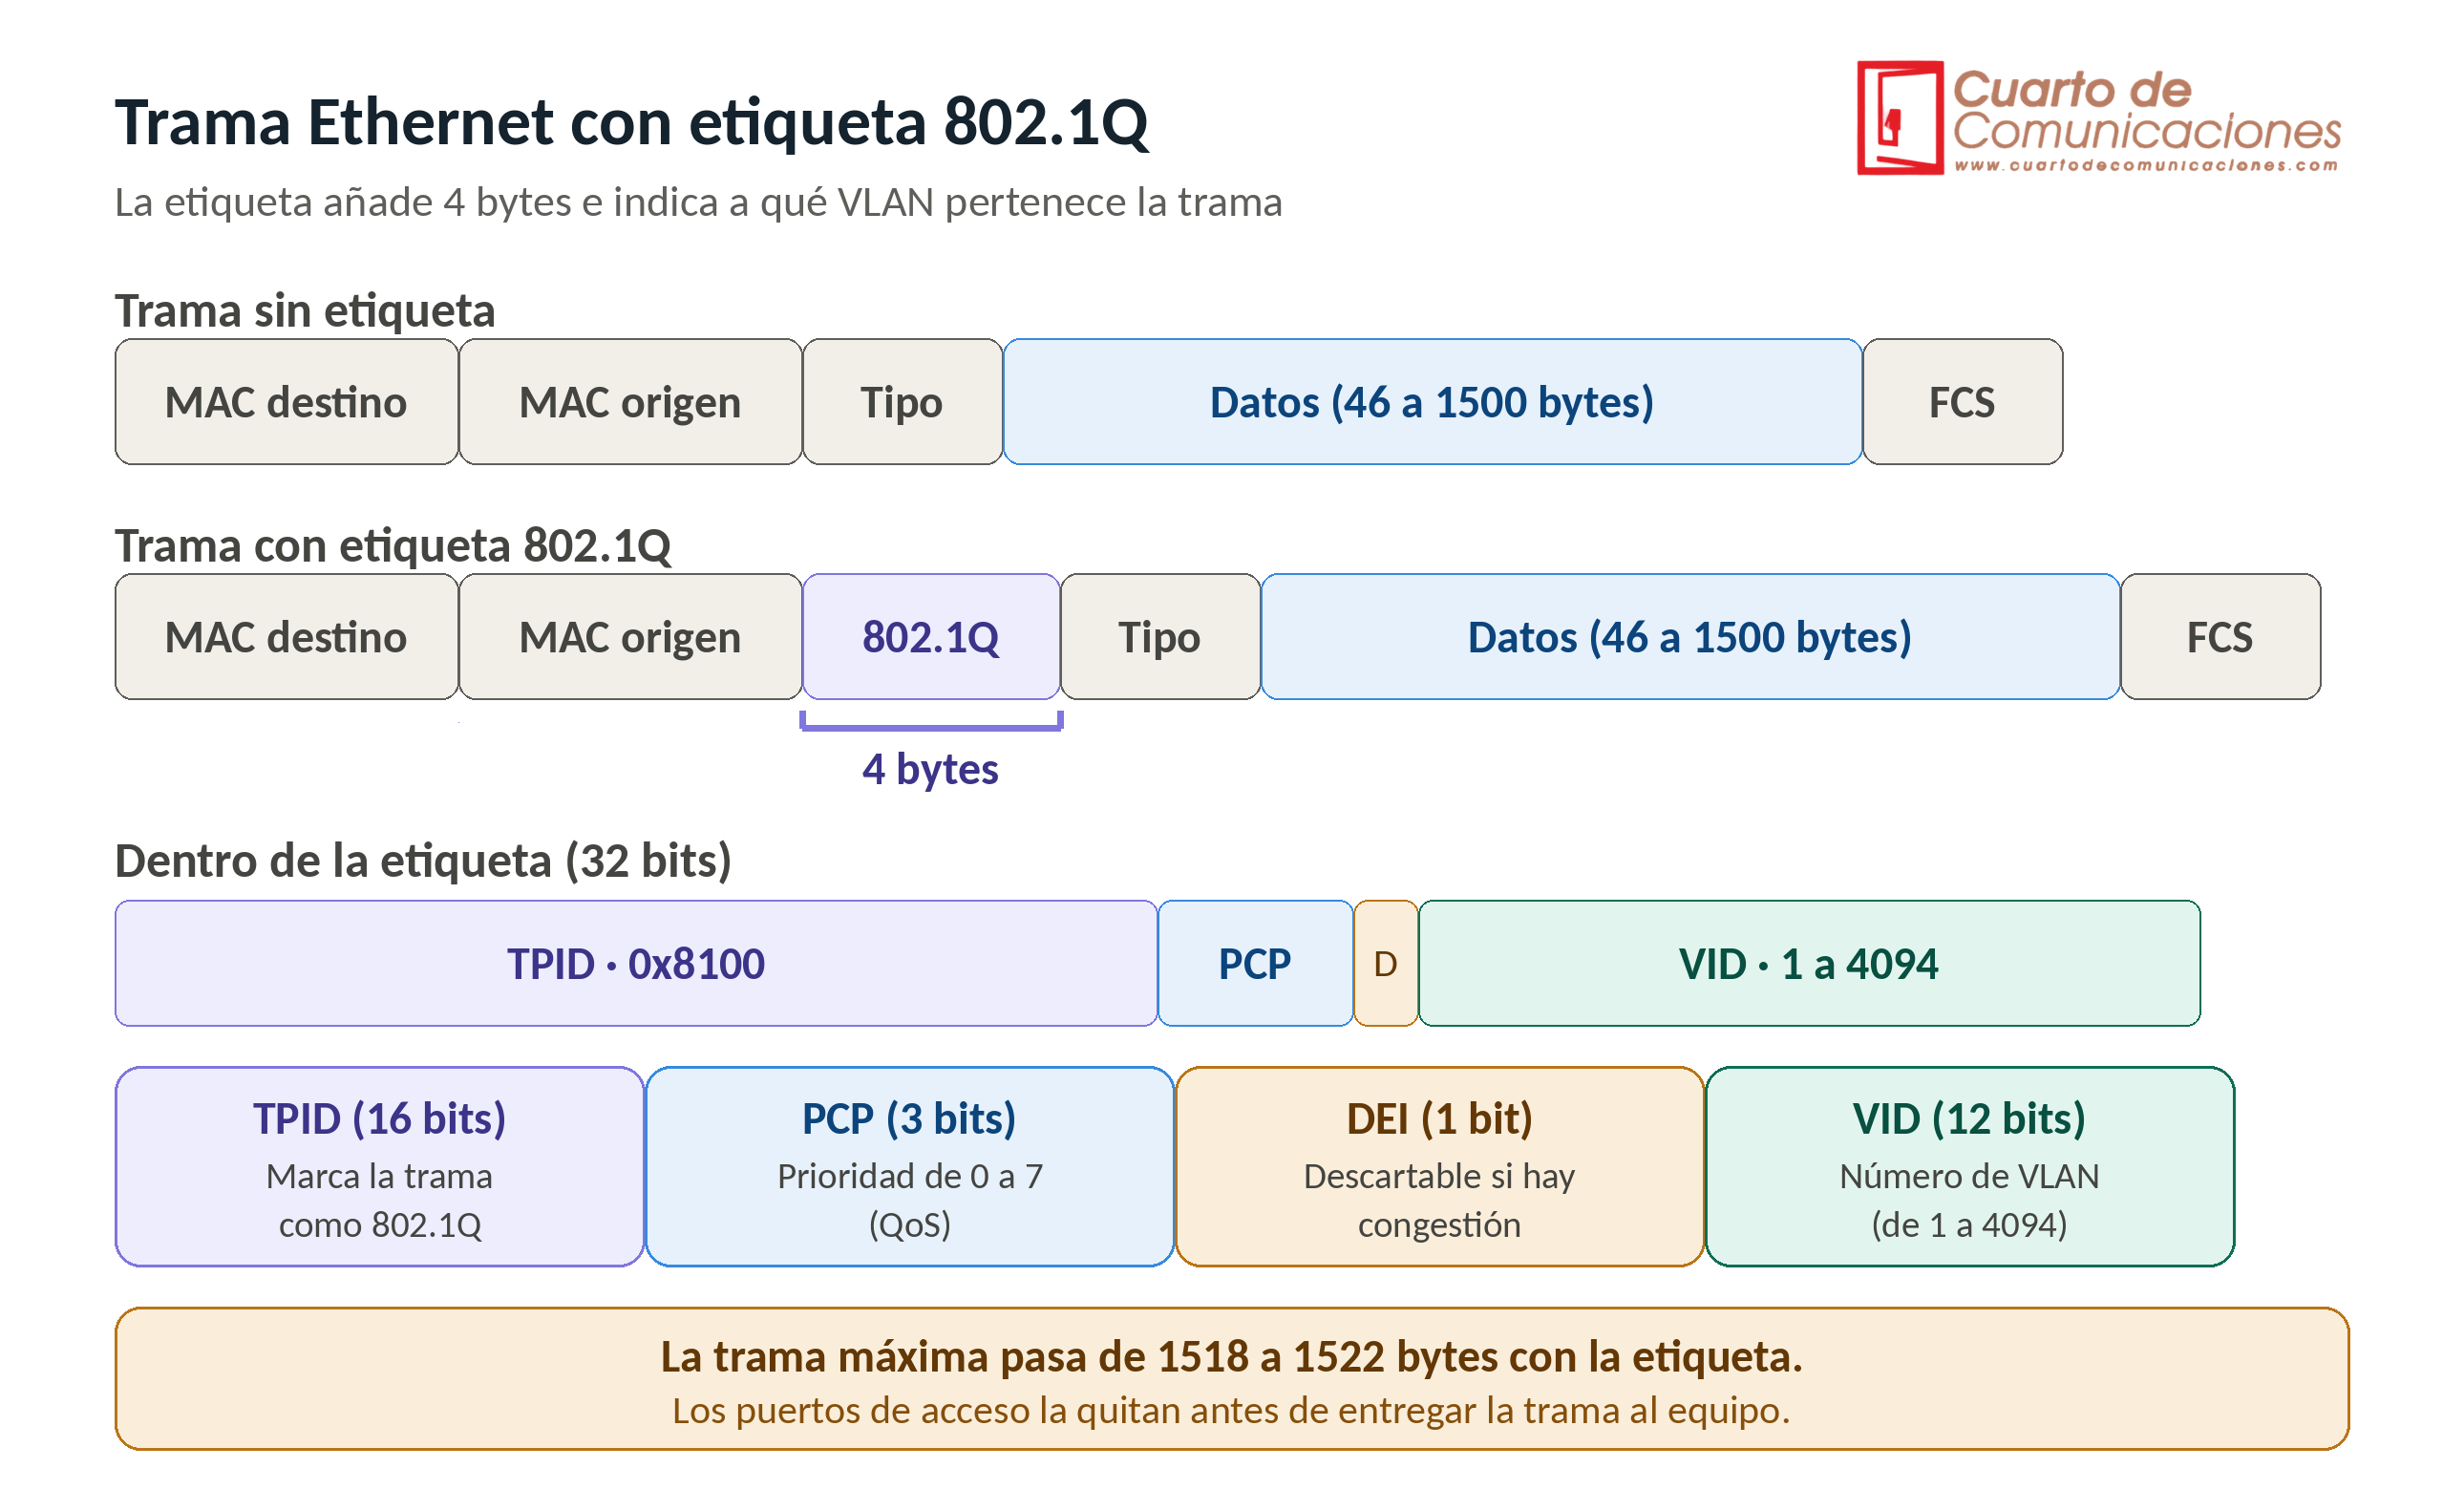
"Trama Ethernet con etiqueta 802.1Q: campos TPID, PCP, DEI y VID dentro de los 4 bytes de la etiqueta".
Con la etiqueta, la trama máxima pasa de 1518 a 1522 bytes. Los puertos de acceso la quitan antes de entregarla al equipo.
La VLAN nativa
En un trunk, la VLAN nativa es la que viaja sin etiqueta. Por defecto es la VLAN 1. Para que funcione bien:
- Debe ser la misma en los dos extremos del trunk. Si no coincide, el tráfico acaba en la VLAN equivocada y el switch avisa con mensajes de error.
- Conviene cambiarla a una VLAN que no se use para nada (por ejemplo, la 99) y no poner equipos en ella.
Otras VLAN habituales
- VLAN de gestión: para acceder a los switches y a los puntos de acceso.
- VLAN de voz: un teléfono IP y un PC pueden compartir el mismo puerto, con la voz en una VLAN y los datos en otra.
- VLAN de invitados: aislada, con salida solo a Internet.
- VLAN de parking: para puertos sin usar, apagados y sin acceso a nada.
| VLAN | Nombre | Subred | Uso |
|---|---|---|---|
| 10 | Ventas | 192.168.10.0/25 | Equipos de ventas |
| 20 | Administración | 192.168.10.128/26 | Equipos de administración |
| 30 | Almacén | 192.168.10.192/27 | Terminales y PC |
| 99 | Nativa | sin uso | VLAN nativa de los trunk |
Es el mismo reparto del artículo de Redes LAN, calculado con la calculadora de subredes. Una buena costumbre es que el número de VLAN recuerde su subred, y documentarlo todo.
Configuración en Cisco
En un switch Cisco IOS:
- vlan 10 – Crea la VLAN 10.
- name VENTAS – Le pone nombre (dentro de la VLAN).
- interface GigabitEthernet0/1 – Entra en el puerto.
- switchport mode access – Lo configura como acceso.
- switchport access vlan 10 – Lo asigna a la VLAN 10.
- interface GigabitEthernet0/24 – Entra en el puerto del trunk.
- switchport mode trunk – Lo configura como trunk.
- switchport trunk allowed vlan 10,20 – Limita las VLAN que pasan.
- switchport trunk native vlan 99 – Define la VLAN nativa.
- switchport nonegotiate – Desactiva la negociación DTP.
- show vlan brief – Muestra las VLAN y sus puertos.
- show interfaces trunk – Muestra los trunk y las VLAN permitidas.
En switches antiguos que admiten ISL hay que escribir antes switchport trunk encapsulation dot1q. Los modelos actuales no lo aceptan.
Configuración en Huawei
En un switch Huawei VRP:
- system-view – Entra en la vista de sistema.
- vlan batch 10 20 99 – Crea varias VLAN.
- interface GigabitEthernet0/0/1 – Entra en el puerto.
- port link-type access – Lo configura como acceso.
- port default vlan 10 – Lo asigna a la VLAN 10.
- interface GigabitEthernet0/0/24 – Entra en el puerto del trunk.
- port link-type trunk – Lo configura como trunk.
- port trunk allow-pass vlan 10 20 – Define las VLAN permitidas.
- port trunk pvid vlan 99 – Define la VLAN nativa.
- display vlan – Muestra las VLAN y sus puertos.
Configuración en MikroTik (RouterOS v7)
En MikroTik las VLAN se gestionan sobre un bridge con filtrado de VLAN:
- /interface bridge add name=bridge1 – Crea el bridge.
- /interface bridge port add bridge=bridge1 interface=ether2 pvid=10 – Puerto de acceso en la VLAN 10.
- /interface bridge port add bridge=bridge1 interface=ether3 pvid=20 – Puerto de acceso en la VLAN 20.
- /interface bridge vlan add bridge=bridge1 tagged=bridge1,ether1 untagged=ether2 vlan-ids=10 – La VLAN 10: etiquetada en el trunk y sin etiqueta en el puerto de acceso.
- /interface bridge vlan add bridge=bridge1 tagged=bridge1,ether1 untagged=ether3 vlan-ids=20 – Lo mismo para la VLAN 20.
- /interface bridge set bridge1 vlan-filtering=yes – Activa el filtrado de VLAN.
Importante: activa vlan-filtering al final y con un puerto de gestión libre, o con el modo seguro (Ctrl+X), porque si te equivocas puedes perder el acceso al equipo.
Los comandos por función de los tres fabricantes los tienes en el buscador de comandos.
Buenas prácticas
- No uses la VLAN 1 para equipos ni como nativa.
- Limita las VLAN de cada trunk a las que realmente hacen falta.
- Apaga los puertos sin usar y llévalos a una VLAN de parking.
- Desactiva la negociación automática de trunk (DTP) en los puertos de usuario.
- Pon nombre a cada VLAN y documenta qué subred y qué puertos usa.
- Cuidado con VTP en Cisco: un switch con una revisión mayor puede borrar las VLAN de toda la red. Úsalo en modo transparente salvo que lo necesites de verdad.
- Una VLAN, una subred, y un servidor DHCP (o un relay) para cada una.
Diagnóstico de problemas de VLAN
- Un equipo no tiene red: comprueba que su puerto está en la VLAN correcta (
show vlan briefen Cisco,display vlanen Huawei). - Dos equipos de la misma VLAN en switches distintos no se ven: la VLAN no existe en uno de los switches, o el trunk no la permite. Mira
show interfaces trunk. - Avisos de VLAN nativa distinta: la nativa no coincide entre los dos extremos del trunk.
- Un equipo no obtiene IP: falta el servidor DHCP en esa VLAN o el relay (
ip helper-address). - Las VLAN no se comunican entre sí: es normal. Hace falta enrutamiento entre VLAN en un router o switch de capa 3.
- Mala velocidad o pérdidas en un trunk: revisa el cable y los errores del puerto.
Errores habituales
- Olvidar crear la VLAN en el switch antes de asignar puertos.
- Dejar un puerto de usuario en modo trunk.
- Permitir todas las VLAN en todos los trunk.
- Usar distintas VLAN nativas en cada extremo.
- No tener una subred diferente para cada VLAN.
- Pasar de VLAN 1 a otra y dejar equipos de gestión sin alcance.
Preguntas frecuentes
¿Qué es una VLAN?
Una red lógica dentro de un switch que separa el tráfico de un grupo de equipos del de los demás.
¿Cuántas VLAN puedo tener?
Hasta 4094 con 802.1Q, aunque cada equipo admite un número menor.
¿Qué diferencia hay entre un puerto de acceso y un trunk?
El de acceso pertenece a una VLAN y no etiqueta. El trunk lleva varias VLAN con etiqueta.
¿Qué es la VLAN nativa?
La que viaja sin etiqueta por un trunk. Debe coincidir en los dos extremos.
¿Dos VLAN pueden comunicarse?
Solo a través de un router o un switch de capa 3.
¿Necesito una subred distinta por VLAN?
Sí, lo habitual es una subred por VLAN.
¿Una VLAN protege como un firewall?
No del todo. Aísla a nivel 2, pero el control del tráfico entre VLAN lo hacen las listas de acceso o el firewall.
Más recursos en esta web: Redes LAN, Modelo OSI y TCP/IP, Cables de red, DHCP, DNS y ARP, calculadora de subredes IPv4 y buscador de comandos.